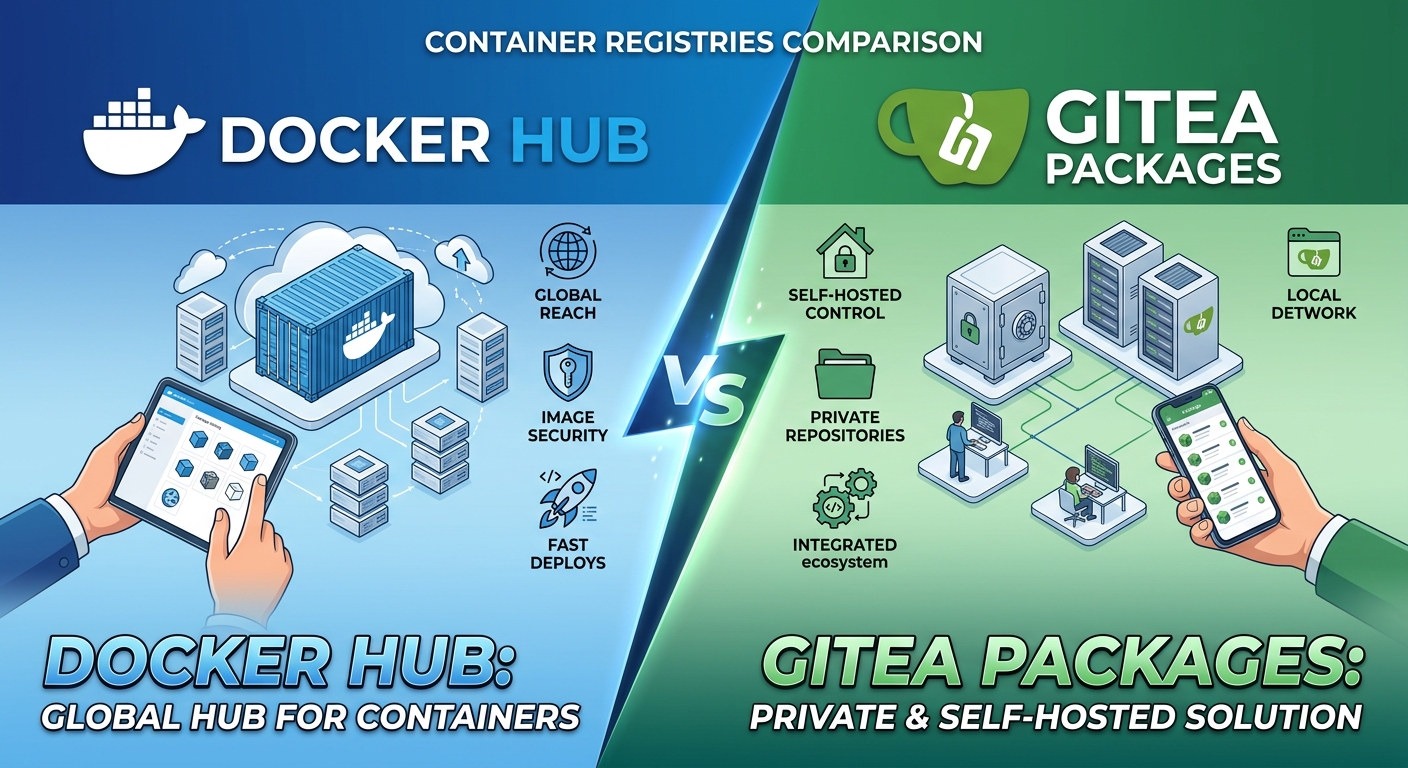
En mars 2023, Docker Inc. a annoncé la suppression des comptes d'organisation gratuits de son programme « Free Team » qui ne passeraient pas à une offre payante dans un délai de trente jours. Avec ces comptes auraient disparu les images de conteneurs qu'ils hébergeaient, dont des images de base sur lesquelles reposaient des milliers de chaînes d'intégration continue à travers le monde. Face à la levée de boucliers de la communauté open source, l'entreprise a fait marche arrière en dix jours. L'épisode a mis en lumière une dépendance que presque aucune équipe n'avait jamais remise en question : une grande partie de l'infrastructure de déploiement logiciel de la planète repose sur un registre unique et centralisé, propriété d'une entreprise privée américaine. Docker Hub (États-Unis, EIU 7,85) est aujourd'hui le registre par défaut de millions de Dockerfiles. Gitea Packages, issu du projet libre Gitea, propose un modèle radicalement décentralisé que toute organisation peut héberger sur ses propres serveurs.
Pourquoi l'origine démocratique compte dans les registres de conteneurs
Un registre de conteneurs n'est pas un simple espace de stockage. C'est le point d'entrée de la chaîne d'approvisionnement logicielle d'une organisation. Chaque image téléchargée embarque des dépendances tierces, et celui qui contrôle le registre contrôle in fine la disponibilité et l'intégrité de ce logiciel. L'indice de démocratie de l'EIU, qui n'admet sur Democratic Market que les pays notés au-dessus de 6,0, s'applique ici exactement comme pour un produit physique : la juridiction du fournisseur détermine quelles garanties existent face à la censure, à la fermeture unilatérale d'un compte ou aux demandes d'accès des autorités. Des tribunaux indépendants, une autorité de protection des données qui instruit réellement les plaintes et une presse libre de rendre compte des abus ne sont pas des valeurs abstraites : ce sont des garanties très concrètes quand il s'agit de récupérer ses propres images en cas de litige.
Un second facteur, souvent négligé, s'y ajoute : la centralisation a son propre coût démocratique. Lorsqu'une seule entreprise fournit le registre par défaut de tout un écosystème, elle acquiert le pouvoir d'imposer des limites de téléchargement, de modifier ses tarifs de manière rétroactive ou de suspendre des comptes sans procédure d'appel transparente. La communauté open source a documenté de tels incidents à plusieurs reprises depuis 2020. Un pays d'origine pleinement démocratique ne protège pas contre les effets d'une position dominante ; il permet seulement de se défendre en justice une fois le préjudice subi. Pour l'infrastructure critique d'une entreprise, c'est une maigre consolation.
Docker Hub : la centralisation sous la houlette de Docker Inc. (États-Unis, EIU 7,85)
Docker Hub appartient à Docker Inc., dont le siège se trouve à Palo Alto, en Californie. Les États-Unis obtiennent 7,85 à l'indice EIU, ce qui les classe parmi les démocraties à part entière. Mais la nature privée et centralisée du registre permet à Docker Inc. de modifier unilatéralement ses conditions d'utilisation. C'est précisément ce qui s'est produit en novembre 2020, lorsque l'entreprise a plafonné à 100 le nombre de téléchargements d'images par tranche de six heures pour les utilisateurs anonymes. Des chaînes CI/CD entières se sont alors effondrées, car les adresses IP partagées des serveurs de build épuisaient le quota en quelques minutes. Pour beaucoup d'équipes, le préavis était trop court pour mettre en place des miroirs.
L'analyse de vulnérabilités et le scan d'images proposés par Docker Hub sont des fonctionnalités solides, tout comme la bibliothèque des « Docker Official Images », devenue de fait le standard du secteur pour les images de base telles que nginx, postgres ou python. Mais y recourir revient à confier la vérification de la sécurité de ses propres dépendances à l'infrastructure d'un fournisseur unique. Pour Democratic Market, cette concentration du pouvoir technique entre les mains d'une entreprise américaine – aussi solide que soit la démocratie de son pays – constitue un risque structurel de dépendance. S'y ajoute le CLOUD Act américain de 2018, qui autorise sous certaines conditions les autorités des États-Unis à exiger des données détenues par des fournisseurs américains, où qu'elles soient stockées. Pour des images privées contenant du code propriétaire, c'est une question à laquelle une équipe conformité européenne doit au moins savoir répondre.
Gitea Packages : un registre décentralisé et auto-hébergeable (open source)
Gitea est un projet libre que toute organisation peut déployer sur sa propre infrastructure, dans le pays de son choix dont la note EIU dépasse 6,0 : l'Allemagne (8,66), les Pays-Bas (8,88) ou la France (7,99), par exemple. Gitea Packages, son registre de paquets intégré, prend en charge les images Docker et OCI, npm, Maven, Cargo, PyPI, NuGet, Helm et une dizaine d'autres formats depuis une interface unique et autogérée. Pas de quotas de téléchargement imposés par un tiers, pas de politique de rétention susceptible de changer du jour au lendemain : la seule limite est votre propre bande passante et votre propre espace disque.
Distribué sous licence MIT, Gitea permet à n'importe quel auditeur d'examiner l'intégralité du code source du registre – ce que Docker Hub, produit propriétaire, ne permet pas. Cette transparence technique se traduit directement en transparence démocratique : aucune boîte noire d'entreprise ne décide quelles images seront supprimées, quels comptes seront suspendus ou quelles conditions changeront d'un trimestre à l'autre. L'histoire de la gouvernance du projet est également instructive. Lorsqu'une partie des mainteneurs de Gitea a créé une société commerciale en 2022, la communauté s'est scindée et a lancé le fork Forgejo, aujourd'hui porté par l'association à but non lucratif Codeberg e. V., basée à Berlin. Pour les utilisateurs, c'est une garantie supplémentaire : même si l'orientation d'un projet change, la licence libre assure que le logiciel pourra continuer à être exploité et développé. Forgejo offre le même registre de paquets et peut servir d'alternative directe.
Risque démocratique : Alibaba Cloud Container Registry et la concentration comme menace silencieuse
Les registres présentant un véritable risque démocratique au sens strict se trouvent hors de l'écosystème occidental. Alibaba Cloud Container Registry, l'équivalent de Docker Hub pour le marché chinois, est exploité par un groupe soumis au droit chinois. La Chine n'obtient que 2,12 à l'indice EIU et est classée parmi les régimes autoritaires. La loi sur le renseignement national de 2017 impose, dans son article 7, aux organisations et aux citoyens de « soutenir, assister et coopérer » avec les services de renseignement de l'État. Pour une organisation européenne qui récupère des images via des miroirs situés en Chine ou y déploie des charges de travail, ce risque n'a rien de théorique : ni l'intégrité des images distribuées ni la confidentialité des dépôts privés ne peuvent être garanties de manière fiable dans ce cadre juridique. Le constat est similaire pour les registres exploités par des fournisseurs russes (EIU 2,22), où la loi dite Iarovaïa oblige les services de télécommunications et d'internet à conserver et à remettre les données aux autorités.
Dans l'écosystème occidental, le principal risque démocratique ne tient pas à la localisation de Docker Hub dans une démocratie fragile – ce n'est pas le cas –, mais à sa position dominante, qui en fait un point de défaillance unique pour la chaîne d'approvisionnement logicielle mondiale. Lorsqu'une large part des images de base les plus téléchargées au monde transite par un seul registre privé, chaque décision commerciale de cette entreprise a des effets systémiques et transfrontaliers que ni le RGPD ni le CLOUD Act n'avaient été conçus pour encadrer. Un hôpital européen, une collectivité locale ou une PME industrielle peut voir sa capacité à déployer des correctifs de sécurité affectée par une décision tarifaire prise en Californie. C'est une forme de concentration du pouvoir qu'un consommateur démocrate devrait examiner avec autant d'attention que l'origine d'un produit physique.
Docker Hub contre Gitea Packages : comparatif technique
Dans son offre gratuite, Docker Hub accorde aux utilisateurs authentifiés 200 téléchargements par tranche de six heures, un scan de vulnérabilités intégré via Docker Scout et une bibliothèque d'images officielles vérifiées qui fait office de standard de fait dans le secteur. Les offres payantes Pro, Team et Business relèvent ces limites et ajoutent l'authentification unique, des journaux d'audit et la gestion des accès aux images ; en version Business, le coût par utilisateur se chiffre en dizaines d'euros par mois. Gitea Packages, auto-hébergé, supprime totalement les quotas et autorise un nombre illimité de paquets privés sans abonnement supplémentaire. La contrepartie : votre organisation doit assumer l'exploitation du serveur. Un petit serveur virtuel chez un hébergeur européen, doté de 4 Go de RAM et d'un stockage suffisant, convient généralement à des équipes de dix à cinquante développeurs, pour un coût de cinq à vingt euros par mois selon le prestataire.
Pour l'intégration aux chaînes CI/CD, Docker Hub garde l'avantage de l'omniprésence : la quasi-totalité des outils d'intégration continue le prennent en charge nativement, et de nombreux Dockerfiles y renvoient implicitement lorsqu'aucun hôte de registre n'est précisé. Gitea Packages, grâce à son intégration directe avec le gestionnaire de versions Gitea et avec Gitea Actions – largement compatible avec la syntaxe de GitHub Actions –, offre un flux de travail plus cohérent aux équipes qui hébergent déjà leur code. Identifiants, droits d'accès et traces d'audit sont centralisés au même endroit au lieu d'être dispersés entre plusieurs services tiers. Pour la signature des images, les deux plateformes acceptent les artefacts conformes à la norme OCI, ce qui permet d'utiliser des outils comme Cosign, du projet Sigstore, dans les deux environnements. En résumé : Docker Hub l'emporte sur le confort et l'écosystème, Gitea Packages sur le contrôle, la prévisibilité des coûts et la transparence démocratique.
Législation européenne 2026 : Cyber Resilience Act, NIS2 et chaînes d'approvisionnement logicielles
Le Cyber Resilience Act européen (règlement (UE) 2024/2847) est entré en vigueur en décembre 2024. Les obligations de signalement des vulnérabilités activement exploitées s'appliquent à partir de septembre 2026, l'ensemble des exigences à partir de décembre 2027. Les fabricants de produits comportant des éléments numériques devront garantir la traçabilité de toute leur chaîne d'approvisionnement, y compris au moyen d'une nomenclature logicielle (SBOM) documentant la provenance des images de conteneurs utilisées en production. Les organisations dépendant d'un registre centralisé hors de l'UE devront exposer explicitement les risques de cette dépendance dans leur évaluation de conformité.
En France, la transposition de la directive NIS2 élargit considérablement le périmètre des entités régulées et rend obligatoire l'évaluation des risques liés aux fournisseurs. L'ANSSI recommande depuis longtemps de s'approvisionner en composants logiciels auprès de sources maîtrisées et de conserver des copies internes des dépendances critiques ; sa qualification SecNumCloud va plus loin en exigeant une immunité vis-à-vis des législations extra-européennes. Ce cadre favorise indirectement les solutions auto-hébergées ou établies dans l'UE : une organisation qui exploite Gitea Packages dans un centre de données à Paris, Roubaix ou Strasbourg peut démontrer un contrôle direct sur sa chaîne d'approvisionnement logicielle. À l'inverse, s'appuyer sur Docker Hub exige des accords de sous-traitance supplémentaires, une analyse d'impact des transferts et une évaluation plus lourde du risque fournisseur pour satisfaire aux exigences d'audit.
Comment Democratic Market évalue les registres logiciels
Nous appliquons trois critères à cette catégorie. Premièrement, la note EIU du pays où les données sont traitées et stockées, ainsi que du pays dont le droit s'applique à l'exploitant. Deuxièmement, le degré de centralisation du service : les points de défaillance uniques dans une infrastructure critique sont pénalisés, car ils affaiblissent la résilience de tout l'écosystème. Troisièmement, la disponibilité d'un code source ouvert et auditable comme garantie supplémentaire de transparence, complétée par l'examen de la gouvernance du projet, qui doit être ouverte et lisible. Un registre auto-hébergé, exploité dans une démocratie à part entière, obtient la note la plus élevée de notre méthodologie.
Sur cette base, Gitea Packages ou Forgejo, exploités en Allemagne, aux Pays-Bas, en France ou en Scandinavie, obtiennent la meilleure note. Docker Hub reçoit une évaluation positive mais nuancée : le pays d'origine est une démocratie à part entière, mais la concentration du marché et la possibilité de modifications unilatérales des conditions lui coûtent des points. Nous ne recommandons pas les registres relevant de juridictions dont la note EIU est inférieure à 6,0 – dont la Chine et la Russie –, quelles que soient leurs qualités techniques. Nous distinguons toutefois le risque théorique du risque avéré : nous ne prêtons aucune intention malveillante à Docker Inc., nous mesurons la part de contrôle qu'une organisation abandonne à un acteur unique.
Cas d'usage concrets : du projet personnel à la banque régulée
Un développeur indépendant qui publie une image Docker publique pour son projet open source ne remarquera guère les quotas de Docker Hub : son audience est restreinte et le registre gratuit lui suffit amplement. Le calcul change du tout au tout pour une fintech régulée. Une banque européenne qui déploie des microservices en production et télécharge massivement des images à chaque cycle peut atteindre les limites aux heures de pointe, provoquant des échecs silencieux de la chaîne CI/CD qui, dans le pire des cas, retardent un correctif de sécurité critique. L'Autorité de contrôle prudentiel et de résolution (ACPR) et le règlement européen DORA exigent précisément de ces établissements qu'ils documentent leurs dépendances aux prestataires tiers de services TIC et prévoient des stratégies de sortie.
Les administrations publiques européennes sont souvent tenues par des orientations internes de souveraineté numérique. En France, la doctrine « cloud au centre » de l'État impose aux projets sensibles un hébergement sur une offre qualifiée SecNumCloud, et la DINUM encourage activement l'usage de logiciels libres au sein des administrations. Gitea Packages ou Forgejo permet à un prestataire du secteur public de répondre à ces exigences sans renoncer à l'automatisation moderne des conteneurs – ce qu'un contrat Docker Business ne peut pas garantir contractuellement.
Maintenance et coût réel d'exploitation
Auto-héberger Gitea Packages n'est pas gratuit en termes d'effort. Quelqu'un dans l'équipe doit être chargé d'appliquer les correctifs au serveur, de gérer les sauvegardes et de surveiller l'occupation du stockage à mesure que les images s'accumulent. Pour une équipe sans expérience préalable d'administration système, cette courbe d'apprentissage peut représenter quelques heures de maintenance mensuelle qui n'existent tout simplement pas avec un service géré comme Docker Hub. Il est recommandé de configurer dès le départ des règles de rétention pour les anciennes versions d'images, afin d'éviter que le disque ne se remplisse sans prévenir. Les équipes qui veulent s'épargner cette charge trouveront aussi chez des hébergeurs européens des instances Gitea ou Forgejo infogérées, qui prennent en charge l'exploitation et les mises à jour tout en restant dans l'UE.
En échange, cet effort élimine entièrement le risque qu'une décision commerciale unilatérale – hausse de prix, quota plus strict ou suspension de compte déclenchée par un algorithme de modération automatisé – interrompe sans préavis la chaîne de déploiement de l'organisation. Pour les équipes disposant de ressources DevOps dédiées, ce compromis est généralement rentable à moyen terme. Une étape intermédiaire judicieuse, pour les équipes qui ne sont pas encore prêtes à tout auto-héberger, consiste à placer un cache de type pull-through devant Docker Hub, sur une infrastructure maîtrisée. Il ne supprime pas la dépendance au registre amont pour les nouvelles images, mais protège la chaîne des quotas et pannes passagers et laisse le temps de planifier une migration plus complète.
Guide d'achat pratique : quel registre de conteneurs choisir
Première étape : inventoriez les images réellement utilisées par votre organisation et distinguez les images de base publiques des images propriétaires construites en interne. Deuxième étape : identifiez les obligations réglementaires qui s'appliquent à vous – Cyber Resilience Act, NIS2, DORA ou exigences de donneurs d'ordre publics. Troisième étape : vérifiez si vous disposez des compétences pour exploiter votre propre serveur ou s'il vous faut un prestataire européen infogéré. Quatrième étape : mettez en place la signature des images avec Cosign, quel que soit le registre retenu, afin que l'intégrité de chaque image soit vérifiable du commit jusqu'à la production. Cinquième étape : répliquez les images de base critiques dans au moins deux registres exploités indépendamment, pour limiter l'impact d'une défaillance d'un fournisseur unique.
Pour un projet personnel ou une jeune start-up sans ressources pour gérer sa propre infrastructure, Docker Hub reste le choix le plus pragmatique, en particulier pour les images publiques. Si votre organisation manipule des logiciels critiques ou du code propriétaire, ou doit satisfaire à des exigences strictes de traçabilité, Gitea Packages ou Forgejo sur un serveur européen – chez OVHcloud ou Scaleway en France, ou Hetzner en Allemagne – constitue la solution structurellement la plus solide. Beaucoup d'organisations s'en sortent le mieux avec un modèle hybride : Docker Hub pour les images de base publiques auditées par la communauté, un registre privé auto-hébergé pour tout le reste. Consignez enfin la décision par écrit – pourquoi ce registre, ce qui déclencherait une réévaluation, qui en est responsable. Cette petite habitude de documentation évite que les choix d'un ingénieur fondateur parti depuis longtemps ne perdurent des années sans être questionnés.
Conclusion : qui contrôle votre chaîne d'approvisionnement logicielle ?
Docker Hub et Gitea Packages ne s'affrontent pas seulement sur les fonctionnalités. Ils incarnent deux modèles de pouvoir distincts : la centralisation efficace d'une entreprise américaine d'un côté, la décentralisation auditable du logiciel libre de l'autre. Aucune des deux options ne présente de risque démocratique d'ordre géographique – contrairement aux registres relevant de juridictions autoritaires comme la Chine. Mais elles diffèrent radicalement par la part de contrôle que votre organisation cède sur une pièce critique de son infrastructure. Notre recommandation chez Democratic Market : utilisez Docker Hub pour les images publiques vérifiées par la communauté, et exploitez pour tout ce qui est propriétaire et critique votre propre registre Gitea ou Forgejo dans un pays de l'UE à forte note démocratique. Bien choisir ici, c'est littéralement décider de qui détient les clés de votre logiciel.