En 2026, environ 73 % des entreprises européennes de taille intermédiaire font tourner leurs données de projet les plus critiques – feuilles de route produit, planification budgétaire, suivi des contrats fournisseurs – sur des serveurs qu'elles ne contrôlent pas, et sous un cadre juridique qui n'est pas le leur. Lorsqu'une PME industrielle de la région lyonnaise utilise Asana pour coordonner sa chaîne d'approvisionnement avec des fournisseurs répartis dans trois pays, ces informations – qui parle à qui, quels budgets sont en cours de négociation, quelles échéances sont critiques – reposent sur une infrastructure Amazon Web Services administrée depuis les États-Unis. Elles relèvent donc du CLOUD Act, une loi américaine de 2018 qui permet aux autorités des États-Unis de demander l'accès à ces données même lorsque le serveur physique se trouve à Francfort ou à Paris. Pour beaucoup de dirigeants, c'est une découverte tardive : le contrat mentionne un « hébergement en Europe », alors que le contrôle juridique de la société qui traite les données se situe en Californie.
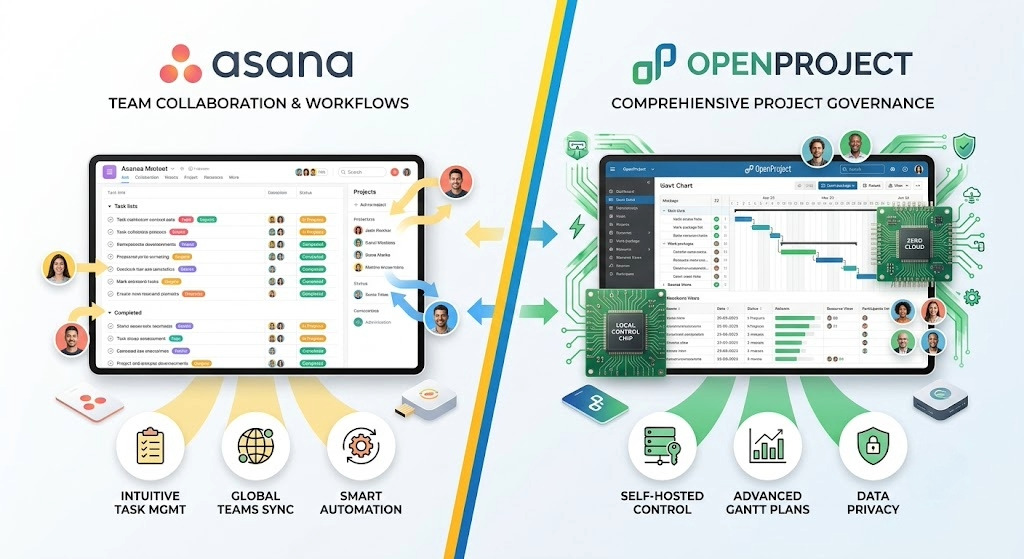
Cet article compare Asana, l'outil de gestion de projet le plus répandu dans le monde anglophone, avec OpenProject, une alternative open source auto-hébergeable développée à Berlin. La comparaison ne porte pas seulement sur les fonctionnalités. Elle porte sur une question plus structurante : qui contrôle l'intelligence opérationnelle de votre entreprise, sous quelle juridiction, et avec quelles garanties démocratiques contre un accès arbitraire. Chez Democratic Market, nous examinons un logiciel avec la même exigence qu'un produit physique : ce qui compte, c'est l'endroit où la valeur est produite, l'entité juridiquement responsable et les institutions capables de protéger l'utilisateur en cas de litige.
Logiciel de gestion de projet souverain : pourquoi l'origine compte en 2026
Un outil de gestion de projet n'est pas un simple agenda partagé. Il contient toute l'intelligence opérationnelle d'une organisation : ce qui est en cours de développement, avec quel budget, quels fournisseurs sont impliqués, où se situent les retards et qui est responsable de chaque dérive. Pour une entreprise qui opère sur des marchés sensibles – défense, énergie, infrastructures critiques, dispositifs médicaux –, ces informations entre de mauvaises mains ne constituent pas un simple incident de confidentialité, mais une vulnérabilité stratégique. Connaître le planning de projet d'un concurrent, c'est connaître ses prix de soumission, ses goulets d'étranglement et sa dépendance à certains sous-traitants. C'est précisément pour cette raison que l'ANSSI, l'Agence nationale de la sécurité des systèmes d'information, considère désormais les outils collaboratifs comme une composante de la chaîne d'approvisionnement numérique critique, et non comme de simples applications bureautiques.
L'indice de démocratie de l'Economist Intelligence Unit (EIU) évalue 167 pays selon cinq dimensions : processus électoral et pluralisme, fonctionnement du gouvernement, participation politique, culture politique et libertés civiles. Seuls les pays dont le score dépasse 6,0 – démocraties pleines ou imparfaites offrant des garanties minimales – figurent dans les recommandations de Democratic Market. En dessous de ce seuil, le pouvoir judiciaire n'est généralement pas indépendant de l'exécutif, ce qui signifie qu'une demande d'accès aux données d'une entreprise peut aboutir sans véritable contrôle juridictionnel. Pour un logiciel qui gère des secrets d'affaires, cette distinction n'a rien d'académique : elle constitue le cœur de l'évaluation du risque.
Asana (États-Unis, EIU 7,85) : une centralisation efficace sous une juridiction étrangère
Asana a été fondée en 2008 à San Francisco par Dustin Moskovitz, cofondateur de Facebook, et Justin Rosenstein, ancien ingénieur de Google ; l'entreprise est cotée à la Bourse de New York depuis 2020. L'outil est le choix naturel des équipes qui privilégient la rapidité de déploiement et la richesse des intégrations plutôt que le contrôle de l'infrastructure. Les États-Unis obtiennent 7,85 dans l'indice de démocratie 2025 de l'EIU et sont classés comme « démocratie imparfaite » : la justice y est fonctionnellement indépendante et les élections sont concurrentielles, mais la participation politique présente des lacunes et la polarisation progresse, une tendance que l'EIU décrit elle-même comme structurelle depuis 2016. Asana n'est donc en aucun cas un produit que Democratic Market exclurait pour des raisons d'origine démocratique.
Le problème se situe ailleurs, dans le CLOUD Act de 2018. Cette loi oblige les entreprises américaines – Asana comprise – à remettre des données stockées sur n'importe quel serveur dans le monde dès lors qu'une ordonnance d'un tribunal ou d'une autorité américaine l'exige. Aucune obligation d'informer le client européen n'est prévue, pas plus qu'une condition d'existence d'un traité d'entraide judiciaire avec le pays où se trouve physiquement le serveur. S'y ajoute la section 702 du Foreign Intelligence Surveillance Act, qui autorise la surveillance de personnes non américaines par l'intermédiaire de fournisseurs américains. La Cour de justice de l'Union européenne a déjà invalidé deux cadres de transfert transatlantique – Safe Harbor en 2015 et le Privacy Shield en 2020 – précisément en raison de ce conflit structurel, et le Data Privacy Framework en vigueur depuis 2023 fait déjà l'objet de recours.
Asana propose une résidence des données dans l'Union européenne pour ses clients de niveau Enterprise. Cela réduit le risque, sans l'éliminer : tant que la société mère est une entité américaine, elle reste soumise au CLOUD Act, quel que soit le centre de données dans lequel tourne la base. La résidence des données règle le lieu de stockage, pas l'ordre juridique auquel l'opérateur doit obéir. Pour de nombreuses PME qui utilisent Asana sur les offres moins coûteuses, même cette protection partielle n'est pas disponible.
OpenProject (Allemagne, EIU 8,53) : open source, auto-hébergeable, souveraineté complète
OpenProject, développé par OpenProject GmbH à Berlin, incarne l'alternative structurelle. Son code source est publié sous licence GPLv3, et l'ensemble de l'installation peut être hébergé sur votre propre serveur ou chez le fournisseur cloud européen de votre choix. Né d'une initiative lancée en 2012, le projet est devenu l'une des suites de gestion de projet open source les plus utilisées en Europe, avec diagrammes de Gantt, tableaux agiles, suivi du temps, rapports de coûts et wiki intégré. L'Allemagne obtient 8,53 dans l'indice de démocratie de l'EIU et dispose d'une justice dont l'indépendance est garantie par la Constitution : la Cour constitutionnelle fédérale de Karlsruhe a, à plusieurs reprises, statué contre le gouvernement fédéral lui-même en matière de surveillance numérique, notamment sur la conservation des données en 2010 et sur la loi relative au renseignement extérieur en 2020.
L'Allemagne possède en outre l'une des cultures de protection des données les plus anciennes au monde : la loi du Land de Hesse de 1970 fut la première du genre, et l'arrêt sur le recensement de 1983 a consacré le droit à l'autodétermination informationnelle, qui a nourri l'esprit du RGPD. Héberger OpenProject dans un centre de données à Francfort, Strasbourg, Amsterdam ou Zurich signifie qu'aucun gouvernement étranger ne dispose d'un levier juridique direct pour exiger l'accès à vos données opérationnelles sans passer par un tribunal du pays où les serveurs sont physiquement situés. Ce n'est pas un avantage théorique : pour une entreprise qui gère des contrats de défense, des brevets en cours de dépôt ou des négociations de fusion, c'est la différence entre un contrôle réel et un contrôle cédé par contrat.
OpenProject est aussi utilisé par les administrations publiques. Il fait partie d'openDesk, l'espace de travail souverain que l'Allemagne déploie pour ses administrations fédérales et régionales, et il est disponible pour les collectivités françaises via des prestataires qualifiés. Cette adoption publique est un signal pertinent : le code est examiné par des acteurs étatiques et utilisé dans des environnements dont les exigences de sécurité dépassent largement celles de la plupart des entreprises privées.
Le risque démocratique : les outils chinois de gestion de projet gagnent du terrain en Europe
Une tendance moins commentée est l'expansion en Europe d'outils collaboratifs propriétaires dont le siège se trouve dans des pays à risque démocratique élevé. Teambition, propriété d'Alibaba, et Feishu, commercialisé à l'international sous le nom de Lark et détenu par ByteDance, proposent des offres gratuites agressives aux PME européennes soucieuses de réduire leurs coûts logiciels. La Chine obtient 2,12 dans l'indice de démocratie 2025 de l'EIU et est classée « régime autoritaire » : le pouvoir judiciaire y est subordonné au Parti communiste et aucune garantie juridique n'empêche l'accès de l'État aux données d'entreprise hébergées ou répliquées sur des serveurs chinois.
La loi chinoise sur le renseignement national de 2017 oblige toute entreprise chinoise, y compris Alibaba et ByteDance, à coopérer avec les services de renseignement de l'État sur simple demande, sans possibilité légale de refuser ni d'en informer le client concerné. Democratic Market n'inclut ces outils dans aucune recommandation, quels que soient leur prix ou leurs fonctionnalités. L'origine démocratique du fournisseur est pour nous une condition d'entrée, et non un critère parmi d'autres qu'un tarif avantageux pourrait compenser.
Asana vs OpenProject : fonctionnalités, prix et profil démocratique comparés
Sur le plan fonctionnel, Asana offre une interface plus aboutie, des automatisations fondées sur l'intelligence artificielle (Asana Intelligence) et plus de 300 intégrations natives avec des outils comme Slack, Salesforce ou Adobe Creative Cloud. Son offre payante standard coûte 10,99 dollars par utilisateur et par mois, et l'offre avancée 24,99 dollars. L'édition Community auto-hébergée d'OpenProject est gratuite et sans limite d'utilisateurs, mais elle exige soit des compétences techniques internes, soit un hébergeur européen en mode géré pour assurer la maintenance, les sauvegardes et les mises à jour de sécurité, pour un coût compris approximativement entre 6 et 15 euros par utilisateur et par mois selon le prestataire. Les éditions commerciales, qu'il s'agisse d'Enterprise on-premises ou du cloud hébergé en Allemagne par OpenProject GmbH, ajoutent l'authentification unique, des flux de travail avancés et un support professionnel.
Sur le plan du profil démocratique, la différence est de nature. Asana centralise vos données sur une infrastructure américaine soumise au CLOUD Act ; OpenProject vous permet de décider précisément dans quel pays, chez quel fournisseur et sous quelle législation est traité chaque octet de l'information opérationnelle de votre entreprise. Pour des équipes qui ne manipulent rien de sensible, Asana peut constituer un choix raisonnable sur le seul critère de l'efficacité. Pour toute organisation qui gère de la propriété intellectuelle, des marchés publics ou des données clients réglementées, la souveraineté d'OpenProject n'est pas un luxe : c'est une nécessité de conformité, qui se traduit concrètement lors des audits et des appels d'offres.
La réversibilité constitue un autre écart important. Quitter Asana suppose d'exporter des données dans des formats propriétaires qui ne conservent pas toujours l'historique complet des commentaires, des pièces jointes et des dépendances entre tâches. OpenProject repose sur une base PostgreSQL standard, intégralement sauvegardable et migrable, ce qui supprime l'essentiel du risque d'enfermement propriétaire. Ce facteur est rarement évalué à la signature, mais il a un coût bien réel lorsque la relation commerciale prend fin.
Législation européenne 2026 : RGPD, Data Act et NIS2 appliqués à la gestion de projet
Le RGPD demeure le socle juridique, mais 2026 ajoute deux couches pertinentes pour cette catégorie. Le règlement européen sur les données (Data Act), applicable depuis septembre 2025, impose aux fournisseurs de services cloud de permettre le changement de fournisseur dans un délai de 30 jours et de supprimer progressivement les frais de changement, avec l'objectif explicite de réduire la dépendance structurelle aux infrastructures non européennes. La directive NIS2, en cours de transposition en France par le projet de loi relatif à la résilience des infrastructures critiques, étend les obligations de cybersécurité à des milliers d'entreprises de taille intermédiaire jusque-là hors du périmètre réglementaire, y compris la gestion des fournisseurs SaaS en tant que composante auditable de leur chaîne d'approvisionnement numérique.
Ces règles n'interdisent pas l'usage d'Asana. Elles imposent en revanche aux entreprises européennes de documenter et de justifier formellement pourquoi elles ont choisi un fournisseur non européen pour traiter des données opérationnelles critiques. Beaucoup de PME découvrent cette exigence trop tard, généralement lors de l'audit d'un grand client ou au moment de répondre à un marché public. La CNIL a rappelé à plusieurs reprises que les clauses contractuelles types ne suffisent pas toujours pour les transferts vers les États-Unis et que des mesures techniques complémentaires peuvent s'imposer. Pour les administrations et les opérateurs sensibles, la qualification SecNumCloud délivrée par l'ANSSI exige précisément une immunité vis-à-vis des législations extraterritoriales, un critère qu'Asana ne peut pas remplir dans sa configuration actuelle.
Comment Democratic Market évalue les logiciels SaaS de gestion de projet
Democratic Market applique trois critères cumulatifs à tout outil SaaS. Premièrement, le pays d'immatriculation de la société mère et son score EIU. Deuxièmement, la localisation physique et la juridiction des centres de données où les informations sont réellement traitées, qui peuvent différer du pays d'origine de la société mère. Troisièmement, l'existence de mécanismes contractuels et techniques – clauses contractuelles types, certification ISO 27001 auditée en Europe, qualification SecNumCloud, chiffrement de bout en bout avec des clés gérées par le client – qui limitent l'accès extraterritorial aux données.
Aucun de ces critères ne se substitue aux autres. Une entreprise dont le siège est situé dans un pays démocratique mais qui traite ses données dans un pays tiers à risque élevé ne passe pas notre vérification ; de la même manière, une entreprise open source dont le code n'a pas fait l'objet d'un audit indépendant n'obtient pas automatiquement notre niveau de confiance le plus élevé. OpenProject obtient une évaluation favorable parce que ses trois niveaux se situent dans des juridictions démocratiques à score EIU élevé et que son code est public. Asana passe sans difficulté le premier critère, partiellement le deuxième selon l'offre souscrite, et se heurte structurellement au troisième en raison de la législation extraterritoriale américaine. Nous réexaminons ces classements chaque année, car les scores EIU comme le droit applicable évoluent.
Cas concrets : quand la migration se justifie, et quand elle ne se justifie pas
Un exemple éclairant : un bureau d'études d'ingénierie basé à Lyon, qui travaille régulièrement pour le ministère des Armées, a migré d'Asana vers OpenProject auto-hébergé en 2025. Le déclencheur a été un donneur d'ordre institutionnel exigeant, comme condition contractuelle, une déclaration signée sur la localisation physique de toutes les données de projet liées au marché. La migration a pris six semaines et nécessité l'équivalent d'un demi-poste technique supplémentaire. En contrepartie, le bureau continue de répondre à des appels d'offres où la souveraineté des données est une condition d'admission, et non une simple préférence.
À l'autre extrémité, une jeune entreprise de mode durable d'Amsterdam, forte de douze salariés, a étudié les deux options et est restée sur Asana. Elle ne gère aucune propriété intellectuelle critique ; ses données de projet se limitent à la planification des collections et aux calendriers de production. Le coût d'opportunité consistant à consacrer du temps d'ingénierie à la maintenance d'une installation auto-hébergée dépassait largement le risque réel qu'elle supportait. Cette asymétrie – un même verdict technique pouvant mener à des décisions opposées selon le profil de risque – est au cœur de la démarche de Democratic Market : il n'existe pas de réponse universelle, seulement une évaluation adaptée à chaque organisation.
Pour les entreprises présentes dans plusieurs États membres, avec des exigences sectorielles de résidence des données différentes – santé, banque, défense –, un déploiement hybride est souvent pertinent : OpenProject auto-hébergé pour les projets à données sensibles, et des outils centralisés comme Asana pour le reste de l'activité, là où le risque est faible. Cette segmentation ajoute de la complexité opérationnelle, mais elle s'avère fréquemment plus efficiente, au global, que l'alignement de toute l'organisation sur un standard de souveraineté maximal.
Guide d'achat : choisir un outil de gestion de projet conforme au RGPD, étape par étape
Première étape : déterminez si votre organisation traite des informations qui intéresseraient un concurrent, un gouvernement étranger ou un acteur malveillant – propriété intellectuelle, marchés publics, catégories particulières de données au sens de l'article 9 du RGPD. Si c'est le cas, privilégiez l'auto-hébergement ou des fournisseurs disposant exclusivement de centres de données européens et d'une structure capitalistique européenne. Deuxième étape : exigez du fournisseur une déclaration écrite précisant où les données sont physiquement stockées et en vertu de quelle législation un accès pourrait être demandé. Ne vous contentez pas d'une mention générique « conforme au RGPD » : demandez le pays exact du centre de données et la forme juridique de l'exploitant.
Troisième étape : calculez le coût total, maintenance comprise, si vous optez pour l'auto-hébergement. OpenProject est gratuit en licence, pas en exploitation, et sous-estimer ce coût reste l'erreur la plus fréquente des PME qui migrent vers des solutions souveraines. Un budget réaliste inclut l'hébergement chez des acteurs comme OVHcloud, Scaleway ou Outscale, le temps consacré aux mises à jour et à la supervision, ainsi qu'une stratégie de sauvegarde assortie de tests de restauration réguliers. Quatrième étape : vérifiez la réversibilité avant de signer. Demandez une démonstration d'export complet et contrôlez que l'historique des commentaires, les pièces jointes et les dépendances entre tâches sont préservés. Cinquième étape : consignez votre décision dans le registre des activités de traitement et dans votre analyse de risques NIS2 ; les grands donneurs d'ordre et les acheteurs publics demandent désormais régulièrement ce type de justification.
Conclusion : la recommandation de Democratic Market
Asana n'est pas un mauvais outil, et les États-Unis ne sont pas un pays non démocratique : il s'agit d'une démocratie imparfaite dotée d'un cadre juridique – le CLOUD Act – en conflit structurel avec la souveraineté européenne des données. Pour les organisations qui n'ont rien de sensible à protéger, Asana reste un choix opérationnellement solide, en particulier sur l'offre Enterprise avec résidence des données dans l'Union. Pour toutes les autres, Democratic Market recommande OpenProject auto-hébergé chez un fournisseur européen certifié, ou la version cloud exploitée en Allemagne par OpenProject GmbH. Non parce qu'il serait moins cher ou plus élégant, mais parce que c'est la seule des deux solutions où votre entreprise – et non un tiers étranger – décide qui accède à ses informations.
Pour les équipes qui doivent trancher aujourd'hui, le test pratique reste simple : demandez-vous ce qu'il advient de vos données de projet le jour où un tribunal étranger, et non européen, en ordonne la communication, puis décidez en conséquence. Cette question d'apparence anodine est le filtre que Democratic Market applique systématiquement avant de recommander un outil SaaS, et celle que nous conseillons à tout responsable informatique ou acheteur confronté à ce choix. Un outil moins cher qui expose les données opérationnelles de votre organisation à un régime juridique que vous ne maîtrisez pas n'est pas réellement moins cher, dès lors que l'on intègre le risque résiduel d'une divulgation que vous ne pourrez pas contester.