Im Jahr 2026 liegen bei rund 73 Prozent der mittelständischen Unternehmen in Europa die kritischsten Projektdaten – Produkt-Roadmaps, Budgetplanungen, die Nachverfolgung von Lieferantenverträgen – auf Servern, die sie nicht selbst kontrollieren, und unter einem Rechtsrahmen, der nicht ihr eigener ist. Wenn ein Maschinenbauer aus dem Münchner Umland Asana nutzt, um seine Lieferkette mit Zulieferern in drei Ländern zu koordinieren, dann liegen diese Informationen – wer mit wem spricht, welche Budgets gerade verhandelt werden, welche Fristen geschäftskritisch sind – auf einer Infrastruktur von Amazon Web Services, die aus den Vereinigten Staaten verwaltet wird. Damit unterliegen sie dem CLOUD Act, einem US-Gesetz aus dem Jahr 2018, das amerikanischen Behörden den Zugriff auf diese Daten ermöglicht, selbst wenn der physische Server in Frankfurt am Main steht. Für viele Geschäftsführer ist das eine überraschende Erkenntnis, denn im Vertrag steht häufig „EU-Hosting“, während die rechtliche Kontrolle über das Unternehmen, das die Daten verarbeitet, in Kalifornien liegt.
Dieser Beitrag vergleicht Asana, das im englischsprachigen Raum am weitesten verbreitete Projektmanagement-Werkzeug, mit OpenProject, einer selbst hostbaren Open-Source-Alternative aus Berlin. Es geht dabei nicht in erster Linie um Funktionslisten. Es geht um die Frage, wer die operative Intelligenz eines Unternehmens kontrolliert, unter welcher Rechtsordnung diese Kontrolle ausgeübt wird und welche demokratischen Garantien gegen einen willkürlichen Zugriff schützen. Democratic Market betrachtet Software in dieser Hinsicht nicht anders als ein physisches Produkt: Entscheidend ist, wo die Wertschöpfung stattfindet, wer rechtlich verantwortlich ist und welche Institutionen im Ernstfall Schutz bieten.
Projektmanagement-Software mit Datensouveränität: warum die Herkunft 2026 zählt
Ein Projektmanagement-Tool ist kein gemeinsamer Kalender. Es enthält die gesamte operative Intelligenz einer Organisation: was gerade entwickelt wird, mit welchem Budget, welche Lieferanten beteiligt sind, wo es Verzögerungen gibt und wer für welche Fehlentwicklung verantwortlich ist. Für ein Unternehmen, das in sensiblen Märkten tätig ist – Verteidigung, Energie, kritische Infrastruktur, Medizintechnik –, ist diese Information in den falschen Händen keine bloße Datenschutzpanne, sondern eine strategische Schwachstelle. Wer die Projektplanung eines Wettbewerbers kennt, kennt seine Angebotspreise, seine Engpässe und seine Abhängigkeiten von einzelnen Zulieferern. Genau deshalb behandeln Sicherheitsbehörden wie das Bundesamt für Sicherheit in der Informationstechnik (BSI) Kollaborationswerkzeuge zunehmend als Teil der kritischen digitalen Lieferkette und nicht mehr als bloße Büroanwendung.
Der Demokratieindex der Economist Intelligence Unit (EIU) bewertet 167 Länder anhand von fünf Dimensionen: Wahlprozess und Pluralismus, Funktionsweise der Regierung, politische Teilhabe, politische Kultur und bürgerliche Freiheiten. In die Empfehlungen von Democratic Market gelangen ausschließlich Länder, die oberhalb von 6,0 Punkten liegen, also vollständige oder unvollständige Demokratien mit gewissen Mindestgarantien. Unterhalb dieser Schwelle ist die Justiz in der Regel nicht unabhängig von der Exekutive. Das bedeutet in der Praxis, dass ein staatliches Auskunftsersuchen an ein Unternehmen ohne echte gerichtliche Kontrolle durchgesetzt werden kann. Für Software, die Geschäftsgeheimnisse verwaltet, ist diese Unterscheidung keine akademische Spitzfindigkeit, sondern der Kern der Risikobewertung.
Asana (USA, EIU 7,85): effiziente Zentralisierung unter fremder Jurisdiktion
Asana wurde 2008 in San Francisco von Dustin Moskovitz, einem Mitgründer von Facebook, und dem früheren Google-Ingenieur Justin Rosenstein gegründet und ist seit 2020 an der New Yorker Börse notiert. Das Werkzeug ist die erste Wahl für Teams, die Einführungsgeschwindigkeit und Integrationen höher gewichten als die Kontrolle über die eigene Infrastruktur. Die Vereinigten Staaten erreichen im EIU-Demokratieindex 2025 einen Wert von 7,85 und werden als „unvollständige Demokratie“ eingestuft. Es gibt eine funktional unabhängige Justiz und kompetitive Wahlen, aber auch Defizite bei der politischen Teilhabe und eine zunehmende Polarisierung, die die EIU selbst seit 2016 als strukturellen Trend beschreibt. Asana ist damit ausdrücklich kein Produkt, das Democratic Market aus Gründen der demokratischen Herkunft ausschließt.
Das eigentliche Problem liegt woanders, nämlich im CLOUD Act von 2018. Dieses Gesetz verpflichtet US-Unternehmen – also auch Asana – dazu, Daten herauszugeben, die auf einem beliebigen Server weltweit gespeichert sind, sofern eine Anordnung eines US-Gerichts oder einer Behörde dies verlangt. Eine Pflicht, den europäischen Kunden darüber zu informieren, besteht nicht, ebenso wenig die Voraussetzung eines Rechtshilfeabkommens mit dem Land, in dem der Server physisch steht. Hinzu kommt Section 702 des Foreign Intelligence Surveillance Act, die Überwachungsmaßnahmen gegenüber Nicht-US-Bürgern über amerikanische Anbieter erlaubt. Der Europäische Gerichtshof hat bereits zwei Rahmenwerke für den transatlantischen Datentransfer gekippt – Safe Harbor im Jahr 2015 und den Privacy Shield im Jahr 2020 –, und zwar genau wegen dieses strukturellen Konflikts. Das seit 2023 geltende EU-U.S. Data Privacy Framework steht bereits erneut vor Gericht auf dem Prüfstand.
Asana bietet für Kunden der Enterprise-Stufe eine Datenresidenz in der EU an. Das verringert das Risiko, beseitigt es aber nicht: Solange die Muttergesellschaft eine US-Gesellschaft ist, bleibt sie dem CLOUD Act unterworfen, unabhängig davon, in welchem Rechenzentrum die Datenbank läuft. Die Datenresidenz regelt den Ort der Speicherung, nicht die Rechtsordnung, der der Betreiber gehorchen muss. Für viele Mittelständler, die Asana in den günstigeren Tarifen nutzen, ist selbst diese Teilabsicherung nicht verfügbar.
OpenProject (Deutschland, EIU 8,53): Open Source, selbst hostbar, volle Souveränität
OpenProject, entwickelt von der OpenProject GmbH in Berlin, bietet die strukturelle Alternative. Der Quellcode steht unter der GPLv3-Lizenz, und die gesamte Installation lässt sich auf einem eigenen Server oder bei einem europäischen Cloud-Anbieter der eigenen Wahl betreiben. Das Projekt geht auf eine Initiative aus dem Jahr 2012 zurück und hat sich seither zu einer der am weitesten verbreiteten quelloffenen Projektmanagement-Suiten Europas entwickelt, mit Gantt-Diagrammen, agilen Boards, Zeiterfassung, Kostenberichten und einer Wiki-Komponente. Deutschland erreicht im EIU-Demokratieindex einen Wert von 8,53 und verfügt über eine verfassungsrechtlich abgesicherte, unabhängige Justiz. Das Bundesverfassungsgericht hat mehrfach gegen die eigene Bundesregierung entschieden, wenn es um digitale Überwachung ging, etwa beim Urteil zur Vorratsdatenspeicherung 2010 oder zum BND-Gesetz 2020.
Hinzu kommt eine der ältesten Datenschutzkulturen der Welt: Das Hessische Datenschutzgesetz von 1970 war das erste seiner Art weltweit, und das Volkszählungsurteil von 1983 begründete das Recht auf informationelle Selbstbestimmung, das später zur geistigen Grundlage der DSGVO wurde. Wer OpenProject in einem Rechenzentrum in Frankfurt, Nürnberg, Amsterdam oder Zürich betreibt, kann sicher sein, dass keine ausländische Regierung einen direkten rechtlichen Hebel besitzt, um Zugriff auf diese operativen Daten zu verlangen, ohne den Weg über ein Gericht des Landes zu gehen, in dem die Server physisch stehen. Das ist kein theoretischer Vorteil. Für ein Unternehmen, das Rüstungsaufträge abwickelt, Patentanmeldungen vorbereitet oder Übernahmegespräche führt, ist es der Unterschied zwischen tatsächlicher Kontrolle und vertraglich abgetretener Kontrolle.
OpenProject wird zudem in der öffentlichen Verwaltung genutzt und ist Bestandteil von openDesk, dem souveränen Arbeitsplatz, den das Zentrum für Digitale Souveränität der Öffentlichen Verwaltung (ZenDiS) für Bundes- und Landesbehörden bereitstellt. Diese Einbindung ist ein relevantes Signal: Der Code wird von staatlichen Stellen geprüft und in einem Umfeld eingesetzt, in dem Sicherheitsanforderungen deutlich strenger sind als in den meisten Unternehmen.
Demokratisches Risiko: chinesische Projekt-Tools gewinnen in Europa an Boden
Ein weniger beachteter Trend ist die Expansion proprietärer Kollaborationswerkzeuge aus Ländern mit hohem demokratischem Risiko. Teambition, das zu Alibaba gehört, und Feishu, international als Lark vermarktet und im Besitz von ByteDance, locken europäische KMU mit großzügigen kostenlosen Tarifen und attraktiven Funktionsumfängen. China erreicht im EIU-Demokratieindex 2025 lediglich 2,12 Punkte und wird als „autoritäres Regime“ eingestuft. Die Justiz ist der Kommunistischen Partei untergeordnet, und es existiert keine rechtliche Garantie, die einen staatlichen Zugriff auf Unternehmensdaten verhindert, die auf chinesischen Servern gespeichert oder dorthin repliziert werden.
Das chinesische Gesetz über den nationalen Nachrichtendienst von 2017 verpflichtet jedes chinesische Unternehmen, darunter Alibaba und ByteDance, auf Anfrage mit den staatlichen Geheimdiensten zusammenzuarbeiten. Eine rechtliche Möglichkeit, diese Zusammenarbeit zu verweigern oder den betroffenen Kunden zu informieren, gibt es nicht. Democratic Market nimmt diese Werkzeuge daher in keine Empfehlung auf, unabhängig von Preis oder Funktionsumfang. Die demokratische Herkunft des Anbieters ist für uns eine Eingangsvoraussetzung und kein Faktor unter vielen, der sich durch einen günstigen Preis ausgleichen ließe.
Asana vs. OpenProject im Vergleich: Funktionen, Preis und demokratisches Profil
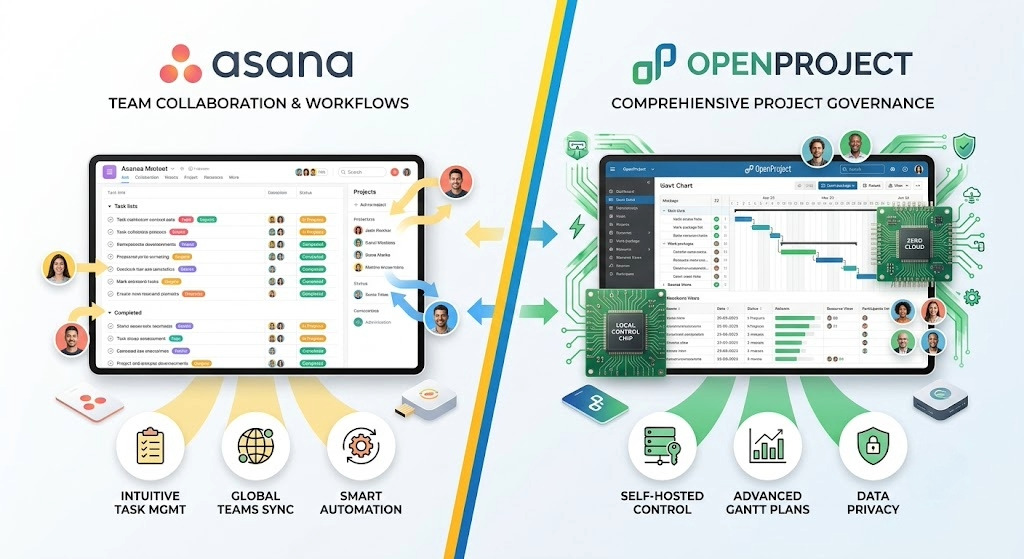
Bei den reinen Funktionen bietet Asana eine ausgefeiltere Oberfläche, KI-gestützte Automatisierungen unter dem Namen Asana Intelligence und mehr als 300 native Integrationen, unter anderem mit Slack, Salesforce und Adobe Creative Cloud. Der Standardtarif kostet 10,99 US-Dollar pro Nutzer und Monat, die fortgeschrittene Stufe 24,99 US-Dollar. Die selbst gehostete Community Edition von OpenProject ist kostenlos und ohne Nutzerbegrenzung nutzbar, erfordert aber entweder eigenes technisches Personal oder einen europäischen Managed-Hosting-Anbieter, der Wartung, Backups und Sicherheitsupdates übernimmt. Die Kosten dafür liegen je nach Anbieter grob zwischen 6 und 15 Euro pro Nutzer und Monat. Die kommerziellen Editionen von OpenProject, etwa Enterprise on-premises oder die von der OpenProject GmbH in Deutschland gehostete Cloud-Variante, ergänzen Funktionen wie Single Sign-on, erweiterte Workflows und professionellen Support.
Beim demokratischen Profil ist der Unterschied grundsätzlicher Natur. Asana zentralisiert die Daten auf US-Infrastruktur, die dem CLOUD Act unterliegt. OpenProject erlaubt es, exakt festzulegen, in welchem Land, bei welchem Anbieter und unter welcher Gesetzgebung jedes Byte der operativen Unternehmensinformation verarbeitet wird. Für Teams, die keine sensiblen Informationen verwalten, kann Asana aus Gründen der operativen Effizienz eine vertretbare Wahl sein. Für jede Organisation, die geistiges Eigentum, öffentliche Aufträge oder regulierte Kundendaten verwaltet, ist die Souveränität von OpenProject kein Luxus, sondern eine Compliance-Notwendigkeit, die sich in Audits und Ausschreibungen konkret auszahlt.
Auch bei der Ausstiegsfähigkeit gibt es einen deutlichen Unterschied. Wer Asana verlässt, exportiert Daten in proprietären Formaten, die den vollständigen Verlauf von Kommentaren, Anhängen und Aufgabenbeziehungen nicht immer erhalten. OpenProject läuft auf einer Standard-PostgreSQL-Datenbank, die sich vollständig sichern und migrieren lässt. Das langfristige Risiko eines Vendor-Lock-ins entfällt damit weitgehend – ein Faktor, der bei Vertragsabschluss selten bewertet wird, aber erhebliche Kosten verursacht, sobald die Geschäftsbeziehung endet.
EU-Recht 2026: DSGVO, Data Act und NIS2 für Projektmanagement-Software
Die DSGVO bleibt die rechtliche Grundlage, doch 2026 kommen zwei für diese Kategorie relevante Ebenen hinzu. Der EU Data Act, seit September 2025 anwendbar, verpflichtet Cloud-Anbieter, den Wechsel zu einem anderen Anbieter innerhalb von 30 Tagen zu ermöglichen und Wechselentgelte schrittweise abzuschaffen. Ziel ist ausdrücklich, die strukturelle Abhängigkeit von nicht-europäischer Infrastruktur zu verringern. Die NIS2-Richtlinie, die in Deutschland über das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz in nationales Recht überführt wird, erweitert die Cybersicherheitspflichten auf Zehntausende mittelständische Unternehmen, die bisher außerhalb des regulatorischen Rahmens lagen. Dazu gehört ausdrücklich das Risikomanagement für SaaS-Anbieter als Teil der prüfbaren digitalen Lieferkette.
Diese Regeln verbieten die Nutzung von Asana nicht. Sie verlangen aber, dass europäische Unternehmen förmlich dokumentieren und begründen, warum sie einen nicht-europäischen Anbieter für die Verarbeitung kritischer operativer Daten gewählt haben. Viele KMU entdecken diese Pflicht erst spät, meist im Rahmen eines Audits durch einen Großkunden oder bei der Teilnahme an einer öffentlichen Ausschreibung. Die Datenschutzkonferenz der deutschen Aufsichtsbehörden hat in der Vergangenheit wiederholt darauf hingewiesen, dass Standardvertragsklauseln allein bei Übermittlungen in die USA nicht in jedem Fall ausreichen und zusätzliche technische Maßnahmen erforderlich sein können. Mit dem Cyber Resilience Act, dessen Pflichten ab 2027 schrittweise greifen, verschärft sich der Rahmen zusätzlich für Software mit digitalen Elementen.
Wie Democratic Market Projektmanagement-SaaS bewertet
Democratic Market wendet auf jedes SaaS-Werkzeug drei kumulative Kriterien an. Erstens das Land, in dem die Muttergesellschaft rechtlich ansässig ist, und dessen EIU-Wert. Zweitens der physische Standort und die rechtliche Zuständigkeit der Rechenzentren, in denen die Informationen tatsächlich verarbeitet werden – diese können vom Heimatland der Muttergesellschaft abweichen. Drittens das Vorhandensein vertraglicher und technischer Mechanismen, etwa Standardvertragsklauseln, eine ISO-27001-Zertifizierung mit europäischem Audit, ein BSI-C5-Testat oder eine Ende-zu-Ende-Verschlüsselung mit kundenseitig verwalteten Schlüsseln, die einen extraterritorialen Zugriff auf die Daten begrenzen.
Keines dieser Kriterien ersetzt die anderen. Ein Unternehmen mit Sitz in einem demokratischen Land, das Daten in einem Drittland mit hohem Risiko verarbeitet, besteht unsere Prüfung nicht. Ebenso erhält ein Open-Source-Unternehmen, dessen Code nicht unabhängig geprüft wurde, nicht automatisch unsere höchste Vertrauensstufe. Bei OpenProject fällt die Bewertung günstig aus, weil alle drei Ebenen in demokratischen Jurisdiktionen mit hohem EIU-Wert liegen und der Quellcode öffentlich einsehbar ist. Bei Asana ist die erste Ebene unproblematisch, die zweite je nach Tarif teilweise, die dritte aufgrund der extraterritorialen US-Gesetzgebung strukturell eingeschränkt. Wir überprüfen diese Einstufungen jährlich, weil sich sowohl die EIU-Werte als auch die Rechtslage verändern können.
Praxisfälle: wann sich der Wechsel lohnt und wann nicht
Ein anschauliches Beispiel: Ein Ingenieurbüro aus Lyon, das regelmäßig für das französische Verteidigungsministerium arbeitet, ist 2025 von Asana auf ein selbst gehostetes OpenProject umgestiegen. Auslöser war ein institutioneller Auftraggeber, der als Vertragsbedingung eine unterschriebene Erklärung über den physischen Speicherort sämtlicher Projektdaten verlangte. Die Migration dauerte sechs Wochen und erforderte eine zusätzliche halbe Stelle im technischen Bereich. Dafür kann das Büro weiterhin an öffentlichen Ausschreibungen teilnehmen, in denen Datensouveränität eine Zulassungsvoraussetzung und keine bloße Präferenz ist. Ähnliche Konstellationen sehen wir in Deutschland zunehmend bei Zulieferern der Bundeswehr und bei Betreibern kritischer Infrastrukturen nach der KRITIS-Verordnung.
Am anderen Ende des Spektrums steht ein Start-up für nachhaltige Mode aus Amsterdam mit zwölf Beschäftigten, das beide Optionen geprüft hat und bei Asana geblieben ist. Das Unternehmen verwaltet kein kritisches geistiges Eigentum; seine Projektdaten bestehen aus Kollektionsplanung und Produktionskalendern. Die Opportunitätskosten, Entwicklerzeit in den Betrieb einer eigenen Installation zu investieren, überstiegen das tatsächliche Risiko bei Weitem. Diese Asymmetrie – dasselbe technische Urteil kann je nach Risikoprofil zu entgegengesetzten Entscheidungen führen – ist der Kern des Ansatzes von Democratic Market. Es gibt keine universelle Antwort, sondern nur eine Risikobewertung, die zur jeweiligen Organisation passt.
Für Unternehmen, die in mehreren EU-Staaten mit unterschiedlichen sektoralen Anforderungen an die Datenresidenz tätig sind, etwa im Gesundheitswesen, im Bankensektor oder in der Rüstung, bietet sich ein hybrides Modell an: selbst gehostetes OpenProject für Projekte mit sensiblen Daten und zentralisierte Werkzeuge wie Asana für jene Bereiche, in denen das Risiko gering ist. Diese Segmentierung erhöht zwar die operative Komplexität, ist aber in der Gesamtrechnung oft kosteneffizienter, als die gesamte Organisation auf einen einheitlichen Höchststandard an Souveränität zu verpflichten.
Kaufberatung: Projektmanagement-Tool DSGVO-konform auswählen, Schritt für Schritt
Erster Schritt: Klären Sie, ob Ihre Organisation Informationen verarbeitet, an denen ein Wettbewerber, eine ausländische Regierung oder ein böswilliger Akteur Interesse hätte – geistiges Eigentum, öffentliche Aufträge, besondere Kategorien personenbezogener Daten nach Artikel 9 DSGVO. Wenn ja, sollten Sie Self-Hosting oder Anbieter mit ausschließlich europäischen Rechenzentren und europäischer Gesellschaftsstruktur bevorzugen. Zweiter Schritt: Verlangen Sie vom Anbieter eine ausdrückliche schriftliche Auskunft darüber, wo die Daten physisch gespeichert werden und nach welchem Recht ein Zugriff verlangt werden könnte. Akzeptieren Sie keine allgemeinen Antworten wie „DSGVO-konform“, sondern fordern Sie das konkrete Land des Rechenzentrums und die Rechtsform des Betreibers.
Dritter Schritt: Berechnen Sie die Gesamtkosten einschließlich Betrieb, wenn Sie sich für Self-Hosting entscheiden. OpenProject ist lizenzkostenfrei, aber nicht betriebskostenfrei, und die Unterschätzung dieses Aufwands ist der häufigste Fehler von KMU beim Umstieg auf souveräne Lösungen. Eine realistische Kalkulation umfasst Serverkosten bei Anbietern wie Hetzner, IONOS oder OVHcloud, Zeit für Updates und Monitoring sowie eine Backup-Strategie mit regelmäßigen Wiederherstellungstests. Vierter Schritt: Prüfen Sie die Ausstiegsoptionen schon vor Vertragsabschluss. Lassen Sie sich zeigen, in welchem Format ein vollständiger Export erfolgt und ob Kommentarverläufe, Anhänge und Abhängigkeiten zwischen Aufgaben erhalten bleiben. Fünfter Schritt: Dokumentieren Sie Ihre Entscheidung schriftlich im Verzeichnis der Verarbeitungstätigkeiten und im NIS2-Risikomanagement. Diese Dokumentation verlangen Großkunden und Auftraggeber im öffentlichen Sektor inzwischen regelmäßig.
Fazit: Was Democratic Market empfiehlt
Asana ist kein schlechtes Werkzeug, und die Vereinigten Staaten sind kein undemokratisches Land. Sie sind eine unvollständige Demokratie mit einem Rechtsrahmen – dem CLOUD Act –, der in einem strukturellen Konflikt mit der europäischen Datensouveränität steht. Für Organisationen, die nichts Sensibles zu schützen haben, bleibt Asana eine operativ solide Wahl, insbesondere auf der Enterprise-Stufe mit EU-Datenresidenz. Für alle anderen empfiehlt Democratic Market ein selbst gehostetes OpenProject bei einem zertifizierten europäischen Anbieter oder die von der OpenProject GmbH in Deutschland betriebene Cloud-Variante. Nicht weil es günstiger oder hübscher wäre, sondern weil es von beiden die einzige Lösung ist, bei der Ihr Unternehmen – und nicht ein ausländischer Dritter – entscheidet, wer auf seine Informationen zugreift.
Für Teams, die diese Entscheidung heute treffen, bleibt der praktische Test einfach: Fragen Sie sich, was mit Ihren Projektdaten geschieht, wenn ein ausländisches und kein europäisches Gericht ihre Herausgabe anordnet, und entscheiden Sie entsprechend. Diese scheinbar schlichte Frage ist der Filter, den Democratic Market systematisch anwendet, bevor wir ein SaaS-Werkzeug empfehlen. Wir empfehlen sie jeder IT-Leitung und jedem Einkaufsverantwortlichen, der vor derselben Entscheidung steht. Ein günstigeres Werkzeug, das die operativen Daten Ihrer Organisation einem Rechtsregime aussetzt, das Sie nicht kontrollieren, ist in Wahrheit nicht günstiger, sobald man das Restrisiko eines nicht anfechtbaren Offenlegungsereignisses in die Rechnung einbezieht.