Jedes Mal, wenn sich eine Nutzerin in Hamburg bei einer Fintech-App, einem Online-Shop oder einem Unternehmensportal anmeldet, entsteht ein Identitätsdatensatz: wer sie ist, von welcher IP-Adresse sie sich einloggt, mit welchem Gerät, wie oft und in welchen Anwendungen. Bei Tausenden europäischen Diensten landet dieser Datensatz nicht beim Betreiber selbst, sondern bei Auth0 – einer Plattform, die seit 2021 zum US-Konzern Okta gehört. Okta verwaltet nach eigenen Angaben die digitale Identität von mehr als 18.000 Organisationen weltweit und ist damit einer der größten Speicher für Unternehmensidentitäten außerhalb unmittelbarer europäischer Kontrolle. Die Übernahme kostete Okta 6,5 Milliarden US-Dollar, und der Preis spiegelt genau das wider, worum es in diesem Vergleich geht: Wer die Anmeldung kontrolliert, kontrolliert den Zugang zu allem anderen. Dass ein Großteil der europäischen Start-up-Szene diese Schlüsselfunktion an einen einzigen amerikanischen Anbieter auslagert, ist eine der am wenigsten diskutierten Abhängigkeiten der hiesigen Digitalwirtschaft.
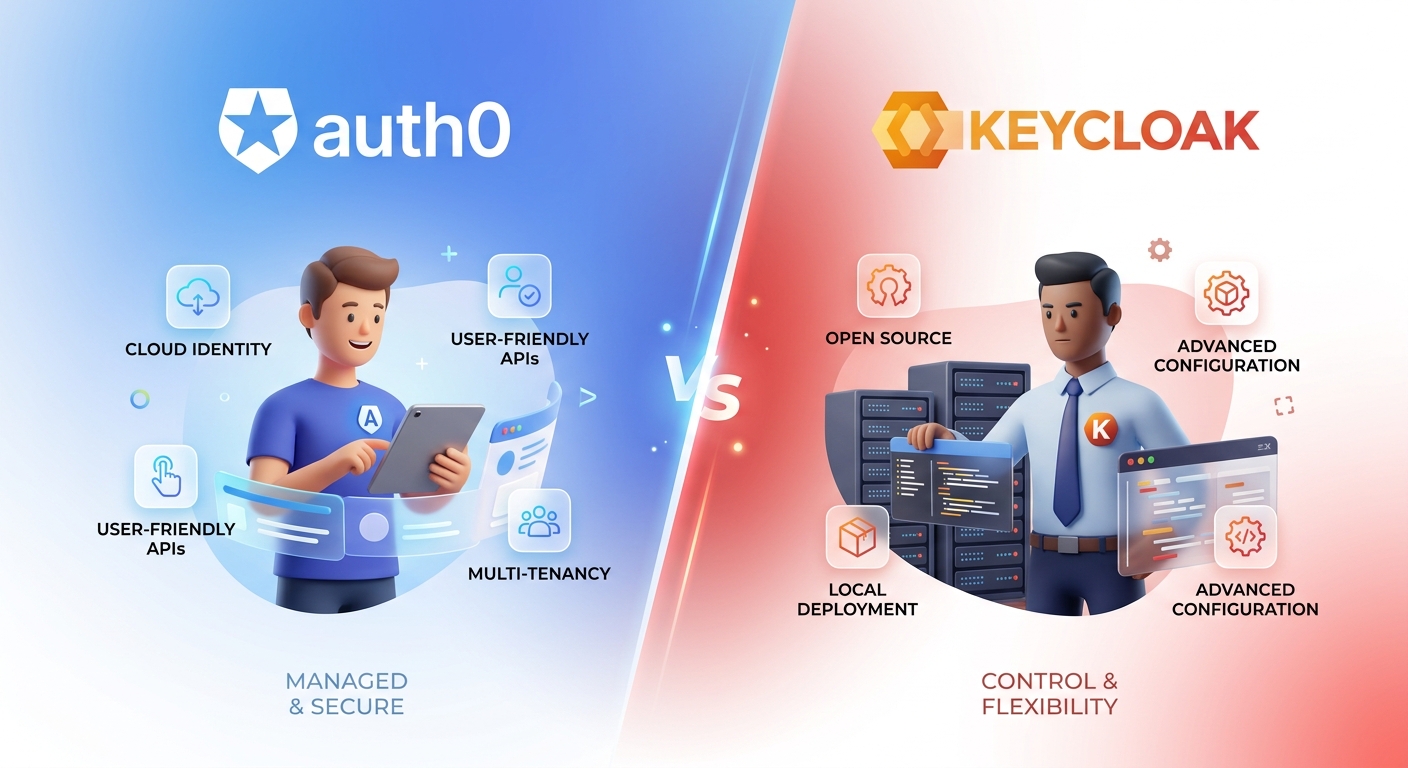
Dieser Vergleich stellt Auth0, die von Start-ups und Mittelständlern meistgenutzte Authentifizierung als Dienstleistung, Keycloak gegenüber, der quelloffenen und selbst hostbaren Alternative aus dem Umfeld von Red Hat. Die entscheidende Frage ist nicht, welches Produkt die bessere Dokumentation oder die schöneren SDKs hat, sondern wer die Identitätsdaten Ihrer Nutzer kontrolliert und unter welcher Rechtsordnung sie im Ernstfall herausgegeben werden müssen. Democratic Market bewertet diese Frage mit demselben Maßstab, den wir an physische Produkte anlegen: Herkunft, Kontrolle und rechtsstaatliche Absicherung entlang der gesamten Kette.
Warum Identitätssouveränität wichtiger ist als fast jedes andere Datum
Identitätsdaten – Zugangsdaten, Anmeldemuster, zugeordnete IP-Adressen, verwendete Geräte, Zeitpunkte und Häufigkeiten – sind in vieler Hinsicht sensibler als die eigentlichen Inhaltsdaten einer Anwendung. Wer Zugriff auf diese Metadaten hat, kann das Verhalten einer Person über Dutzende verschiedener Dienste hinweg korrelieren, sofern diese denselben Identitätsanbieter nutzen. Ein zentraler Identitätsdienst ist deshalb nicht einfach ein weiterer Auftragsverarbeiter, sondern ein Knotenpunkt, an dem sich ein vollständiges Bewegungsprofil im digitalen Raum ablesen lässt. Die DSGVO trägt dem Rechnung, indem sie Authentifizierungskennungen in Kombination mit Verhaltensmustern als personenbezogene Daten mit erhöhtem Risiko behandelt, für die eine Datenschutz-Folgenabschätzung häufig unumgänglich ist. Hinzu kommt ein Kaskadeneffekt: Wird ein Identitätsanbieter kompromittiert, sind nicht eine, sondern alle angeschlossenen Anwendungen betroffen, vom Kundenkonto bis zum internen Administrationszugang.
Der Demokratieindex der Economist Intelligence Unit (EIU) dient Democratic Market als Referenz, um zu entscheiden, welche Anbieter kritischer Infrastruktur wir empfehlen – und Authentifizierung ist genau das: kritische Infrastruktur. Nur Länder mit einem Wert über 6,0 bieten nach unserer Einschätzung in der Praxis eine Justiz, die eine unbegründete staatliche Anfrage nach Identitätsdaten tatsächlich stoppen kann. Doch auch innerhalb der Demokratien gibt es Abstufungen: Deutschland erreicht 8,58, die Schweiz 9,15, Irland 9,19, die Vereinigten Staaten dagegen 7,85 und gelten damit als unvollständige Demokratie. Für Identitätsdaten ist zudem nicht nur der Indexwert entscheidend, sondern die konkrete Rechtslage für ausländische Daten, und dort unterscheidet sich die amerikanische Gesetzgebung deutlich von der europäischen.
Auth0 von Okta (USA, EIU 7,85): Identität unter dem CLOUD Act
Auth0 wurde 2013 in Seattle gegründet, verfügte aber von Beginn an über ein großes Entwicklungsteam in Buenos Aires. Seit der Übernahme durch Okta im Jahr 2021 firmiert Auth0 als Entwicklerplattform des Konzerns, die Muttergesellschaft sitzt in San Francisco und ist an der Nasdaq notiert. Auth0 bietet regionale Rechenzentren an, darunter Standorte in Frankfurt und Dublin, sodass sich Identitätsdaten physisch in der EU speichern lassen. Rechtlich ändert das jedoch wenig an der Grundkonstellation: Die Muttergesellschaft bleibt ein US-Unternehmen und unterliegt damit dem CLOUD Act von 2018, der amerikanische Behörden ermächtigt, Daten von US-Anbietern unabhängig vom Serverstandort herauszuverlangen. Ergänzt wird dies durch Section 702 des FISA, das die Überwachung von Nicht-US-Personen erlaubt und dessen Verlängerung 2024 erneut ohne nennenswerte Einschränkungen für Ausländer beschlossen wurde.
Ein weiteres strukturelles Risiko zeigte sich 2022 und 2023: Okta erlitt mehrere Sicherheitsvorfälle, darunter einen Angriff über einen Dienstleister im Kundensupport, bei dem Sitzungsdaten mehrerer Unternehmenskunden offengelegt wurden. Der Fall verdeutlicht, dass die Kette von Unterauftragnehmern eines zentralen Identitätsanbieters die Angriffsfläche weit über den Rechtsrahmen des Herkunftslandes hinaus vergrößert. Für europäische Kunden bedeutet das: Selbst bei aktivierter EU-Datenhaltung sind Supportprozesse, Protokollauswertung und Sicherheitsanalyse häufig global organisiert, und der Zugriff auf Identitätsdaten kann aus Ländern erfolgen, die der Kunde nie bewusst ausgewählt hat. Okta veröffentlicht zwar eine Liste seiner Unterauftragsverarbeiter, doch deren Prüfung bleibt Aufgabe jedes einzelnen Kunden.
Keycloak selbst hosten: die beste demokratische Alternative für Authentifizierung
Keycloak entstand 2014 als Projekt von Red Hat und steht unter der Apache-2.0-Lizenz. Seit 2023 ist es ein Inkubationsprojekt der Cloud Native Computing Foundation, was die Governance auf eine breitere, herstellerunabhängige Basis stellt. Keycloak unterstützt die gängigen Standards OpenID Connect, OAuth 2.0 und SAML 2.0, bietet Single Sign-on, Mehrfaktor-Authentifizierung, Identitätsföderation mit Unternehmensverzeichnissen wie LDAP oder Active Directory sowie eine feingranulare Rechteverwaltung. Der entscheidende Unterschied zu Auth0 liegt jedoch nicht im Funktionsumfang, sondern in der Kontrolle: Es gibt keine Muttergesellschaft, die über den Speicherort der Identitätsdaten entscheidet. Diese Entscheidung trifft allein die Organisation, die Keycloak betreibt.
Wer Keycloak in einem Rechenzentrum in Deutschland (EIU 8,58), in der Schweiz (EIU 9,15) oder in Estland (EIU 7,96) betreibt, unterstellt die gesamte Authentifizierungsinfrastruktur einem einzigen, bewusst gewählten demokratischen Rechtsrahmen. Estland ist dabei ein besonders interessanter Standort, weil das Land mit seiner staatlichen digitalen Identität und dem E-Residency-Programm seit Jahren als weltweites Vorbild für vertrauenswürdige Identitätsinfrastruktur gilt. Für deutsche Unternehmen bieten sich Anbieter wie Hetzner aus Gunzenhausen, IONOS aus Montabaur oder die STACKIT-Cloud der Schwarz-Gruppe an, die allesamt ausschließlich europäischem Recht unterliegen. In allen diesen Fällen gibt es keinen ausländischen Konzern, dessen Unternehmensentscheidungen oder gesetzliche Pflichten die Datenhoheit nachträglich verändern könnten.
Auch Managed-Angebote auf Basis von Keycloak haben sich etabliert. Die französische OVHcloud (Frankreich, EIU 7,99) sowie mehrere deutsche Systemhäuser bieten vorkonfigurierte Keycloak-Installationen mit verwalteten Sicherheitsupdates an. Damit entfällt ein Teil des Betriebsaufwands, ohne dass die Identitätsdaten den europäischen Rechtsraum verlassen. Für Unternehmen, die den Komfort eines Dienstes wünschen, aber die Souveränität eines selbst gehosteten Systems benötigen, ist dieser Mittelweg in vielen Fällen die pragmatischste Lösung. Wichtig ist dabei, vertraglich festzuhalten, dass auch Backups, Monitoring-Daten und Supportzugriffe innerhalb der EU verbleiben, denn genau an diesen Rändern entstehen in der Praxis die meisten unbeabsichtigten Datenabflüsse.
Das demokratische Risiko: staatliche Identitätssysteme in autoritären Regimen
Ein verwandtes, aber eigenständiges Risiko ist die Ausbreitung staatlicher digitaler Identitätssysteme in Ländern mit niedrigem EIU-Wert. China (EIU 2,12) hat ein nationales digitales Identitätssystem eingeführt, das mit der Infrastruktur des sogenannten Sozialkreditsystems verknüpft ist und dem Staat direkten, unbegrenzten Zugriff auf die digitalen Verhaltensmuster von Hunderten Millionen Menschen erlaubt. Seit 2025 existiert zudem eine staatliche Internet-Ausweisnummer, mit der sich Bürger bei Online-Plattformen anmelden können – faktisch eine zentrale Identitätsschicht unter direkter Kontrolle der Behörden. Ähnliche Entwicklungen gibt es in Russland (EIU 2,22), wo die Registrierung bei Diensten zunehmend an staatliche Konten gekoppelt wird.
Kein europäisches Unternehmen würde ein solches System direkt als Identitätsanbieter einbinden. Relevanter ist die indirekte Gefahr: chinesische Authentifizierungs-SDKs in mobilen Apps, Gesichtserkennungsmodule von Herstellern mit Sitz in autoritären Staaten oder Login-Komponenten aus intransparenten Lieferketten, die über Drittbibliotheken in europäische Software gelangen. Das Muster dient Democratic Market als Warnung: Sobald sich Identitätsverwaltung bei einem einzigen Akteur ohne unabhängige gerichtliche Kontrolle bündelt, wird systematische Überwachung von einer theoretischen zu einer praktischen Möglichkeit. Deshalb hat die Wahl des Identitätsanbieters – selbst zwischen scheinbar ähnlichen Optionen wie Auth0 und Keycloak – Folgen, die über die technische Funktionalität hinausreichen.
Auth0 vs Keycloak Vergleich 2026: Funktionen, Kosten und demokratisches Profil
Auth0 liefert eine hervorragende Entwicklererfahrung ab dem ersten Tag: umfangreiche Dokumentation, SDKs für praktisch jede Programmiersprache, sofort einsatzbereite Mehrfaktor-Authentifizierung, vorgefertigte Anmeldemasken und ein ausgereiftes Administrations-Dashboard. Die Preise beginnen bei rund 35 US-Dollar im Monat für bis zu 500 aktive Nutzer im Essentials-Tarif und steigen mit der Nutzerzahl schnell an; Funktionen wie Unternehmensverbindungen über SAML oder erweiterte Sicherheitsfunktionen sind teureren Tarifen vorbehalten. Für eine Anwendung mit 50.000 monatlich aktiven Nutzern bewegen sich die Kosten schnell im fünfstelligen Jahresbereich, und Unternehmenstarife werden individuell verhandelt.
Keycloak ist lizenzkostenfrei, erfordert aber erhebliches technisches Know-how für Installation, Hochverfügbarkeitskonfiguration, Datenbankbetrieb und die laufende Einspielung von Sicherheitsupdates. Ein produktionsreifer Cluster mit zwei Knoten und PostgreSQL-Datenbank lässt sich bei einem europäischen Hoster für etwa 60 bis 150 Euro im Monat betreiben; der eigentliche Kostenfaktor ist die Arbeitszeit des Betriebsteams, die realistisch mit einigen Tagen pro Monat anzusetzen ist. Beim demokratischen Profil ist der Unterschied dagegen absolut: Auth0 verlagert die Entscheidung über die Rechtsordnung an Okta in den USA (7,85), Keycloak überlässt sie vollständig dem Betreiber, der sie etwa zugunsten Deutschlands (8,58) oder der Schweiz (9,15) treffen kann. Democratic Market bewertet Auth0 mit EU-Datenhaltung als bedingt empfehlenswert und selbst gehostetes Keycloak in der EU als bevorzugte Option.
EU-Recht 2026: DSGVO, eIDAS 2.0 und die europäische digitale Brieftasche
Die eIDAS-2.0-Verordnung, die seit 2024 schrittweise gilt, schafft einen verbindlichen Rahmen für digitale Identitäten in der EU. Bis Ende 2026 müssen alle Mitgliedstaaten ihren Bürgern eine European Digital Identity Wallet (EUDI-Wallet) anbieten, die in mehreren Ländern bereits in Pilotphasen läuft. In Deutschland koordiniert das Bundesministerium des Innern die Umsetzung, das Bundesamt für Sicherheit in der Informationstechnik (BSI) definiert die technischen Anforderungen. Die Verordnung verpflichtet zudem große Online-Plattformen und regulierte Branchen, die Wallet als Anmeldemethode zu akzeptieren. Damit entsteht ein Ökosystem, in dem staatliche und private Identität nach europäischen Standards zusammenarbeiten müssen – ein strukturelles Argument für offene, selbst kontrollierte Identitätsinfrastruktur.
Die DSGVO verlangt weiterhin, dass jeder Identitätsanbieter die Rechtsgrundlage der Verarbeitung dokumentiert und Mechanismen zur Datenübertragbarkeit bereitstellt. Für Unternehmen, die Auth0 nutzen, bedeutet das zusätzlichen Prüfaufwand: Transfer-Folgenabschätzung, Prüfung der Unterauftragsverarbeiter und Dokumentation der Zertifizierung unter dem EU-US Data Privacy Framework, dessen Bestand nach den Urteilen Schrems I und Schrems II erneut vor europäischen Gerichten angefochten wird. Hinzu kommt die NIS-2-Richtlinie, in Deutschland durch das NIS-2-Umsetzungsgesetz verankert, die für wesentliche und wichtige Einrichtungen ausdrücklich Anforderungen an Zugangskontrolle, Mehrfaktor-Authentifizierung und Lieferkettensicherheit formuliert. Die Wahl des Identitätsanbieters wird damit zur dokumentationspflichtigen Lieferkettenentscheidung.
Wie Democratic Market Plattformen für Identitätsmanagement bewertet
Für die Kategorie Authentifizierung und Identität wendet Democratic Market strengere Kriterien an als für andere SaaS-Kategorien, weil ein Fehler oder eine Datenpanne beim Identitätsanbieter auf jede abhängige Anwendung durchschlägt. Wir prüfen vier Dimensionen: erstens den rechtlichen Sitz der Muttergesellschaft und deren EIU-Wert; zweitens den tatsächlichen physischen Speicherort der Identitätsdaten, einschließlich Backups und Protokollen; drittens die Kontrolle über kryptografische Schlüssel, mit denen Sitzungstoken signiert werden; viertens die Möglichkeit, den Anbieter ohne Datenverlust zu wechseln, also die Unterstützung offener Standards und vollständiger Exportfunktionen.
Die Fähigkeit zum Selbst-Hosting werten wir ausdrücklich als Risikominderung, auch wenn das ursprüngliche Projekt mit einem Unternehmen aus einem Land mit hohem EIU-Wert verbunden ist, weil sie die letzte Entscheidung über die Rechtsordnung an den Endnutzer der Software verlagert. Gleichzeitig berücksichtigen wir die Betriebsrealität: Ein schlecht gewartetes Keycloak ohne aktuelle Sicherheitspatches ist objektiv riskanter als ein professionell betriebenes Auth0. Unsere Bewertung ist daher immer kontextabhängig und unterscheidet zwischen der Sensibilität der verarbeiteten Daten und den technischen Kapazitäten der Organisation. Beim Schlüsselmanagement etwa gilt: In Auth0 verwaltet die Plattform die Signaturschlüssel, in Keycloak kann die Organisation sie in einem eigenen Hardware-Sicherheitsmodul oder bei einem zertifizierten europäischen HSM-Anbieter halten.
Praxisfälle: wann sich die Migration von Auth0 zu Keycloak lohnt
Ein spanisches Fintech für Privatkredite migrierte 2025 von Auth0 zu einem selbst gehosteten Keycloak, nachdem die Banco de España bei einer Routineprüfung detaillierte Unterlagen darüber verlangte, wo die Identitätsdaten der 40.000 registrierten Nutzer physisch liegen und nach welchem Recht sie angefordert werden können. Das Unternehmen stellte fest, dass Okta trotz aktivierter europäischer Datenhaltung vertraglich die Möglichkeit behielt, auf Anordnung eines US-Gerichts auf die Daten zuzugreifen. Die Migration einschließlich Penetrationstests, Übertragung verschlüsselter Passwort-Hashes und einer Übergangsphase mit parallelem Betrieb dauerte vier Monate und kostete rund 85.000 Euro an Entwicklungsstunden. Vergleichbare Prüfungen sind in Deutschland durch die BaFin im Rahmen der Anforderungen an das IT-Risikomanagement und der DORA-Verordnung inzwischen ebenfalls üblich.
Nicht jedes Unternehmen braucht diesen Aufwand. Eine Lissabonner Restaurant-Reservierungs-App mit 200.000 Nutzern prüfte die Migration und entschied sich, bei Auth0 zu bleiben und die Datenhaltung in Dublin zu aktivieren: Name, E-Mail-Adresse und Buchungshistorie fallen unter keine besondere Kategorie der DSGVO, und das verbleibende Restrisiko durch den CLOUD Act wurde im Verhältnis zu den Kosten eines eigenen Identitätsbetriebs als vertretbar eingeschätzt. Genau diese Abwägung ist zentral für die Methodik von Democratic Market: Selbst-Hosting ist keine universelle Antwort, sondern eine verhältnismäßige Reaktion auf die Art der Daten und den branchenspezifischen Rechtsrahmen. Entscheidend ist, die Entscheidung bewusst und dokumentiert zu treffen und sie bei jeder wesentlichen Produkterweiterung erneut zu prüfen, denn Anwendungen sammeln im Laufe ihres Lebens fast immer sensiblere Daten als beim Start.
Identitätsanbieter wählen: Kaufberatung Schritt für Schritt
Erstens: Klassifizieren Sie die Identitätsdaten, die Ihre Anwendung verarbeitet. Gesundheitsdaten, Finanzdaten, biometrische Merkmale oder Daten von Minderjährigen verschieben die Entscheidung deutlich in Richtung selbst gehostetes Keycloak in einem zertifizierten europäischen Rechenzentrum, idealerweise mit C5-Testat des BSI oder ISO-27001-Zertifizierung. Zweitens: Ermitteln Sie Ihre regulatorische Lage. Unterliegt Ihr Unternehmen NIS-2, DORA oder der Aufsicht der BaFin, benötigen Sie eine lückenlose Dokumentation des Datenflusses, die bei einem selbst betriebenen System deutlich einfacher zu erstellen ist. Drittens: Bewerten Sie ehrlich Ihre technischen Kapazitäten. Wenn niemand im Team Erfahrung mit Identitätsmanagement hat, ist ein Managed-Keycloak bei einem europäischen Anbieter sicherer als ein improvisierter Eigenbetrieb.
Viertens: Wenn Sie sich für Auth0 entscheiden, aktivieren Sie bei der Einrichtung ausdrücklich die EU-Datenhaltung in Frankfurt oder Dublin, denn diese Option ist nicht voreingestellt und lässt sich bei bestehenden Mandanten nur durch eine Migration nachholen. Prüfen Sie außerdem den Auftragsverarbeitungsvertrag und die Liste der Unterauftragsverarbeiter. Fünftens: Planen Sie die Portabilität von Anfang an. Nutzen Sie ausschließlich Standardprotokolle wie OpenID Connect, vermeiden Sie proprietäre Erweiterungen wie anbieterspezifische Regeln und Aktionen dort, wo es geht, und sichern Sie sich das Recht auf vollständigen Export der Passwort-Hashes. Sechstens: Bereiten Sie die Integration der EUDI-Wallet vor; offene Systeme wie Keycloak lassen sich hier erfahrungsgemäß schneller an neue europäische Standards anpassen als geschlossene Plattformen.
Fazit: Was Democratic Market empfiehlt
Auth0 ist keine unsichere Plattform, und die Vereinigten Staaten sind kein Land ohne demokratische Garantien. Sie sind jedoch eine unvollständige Demokratie mit einem Rechtsrahmen – dem CLOUD Act und Section 702 des FISA –, der für jede von einer US-Muttergesellschaft verarbeitete Identität eine strukturelle Risikoschicht einführt, die sich vertraglich nicht vollständig beseitigen lässt. Für Anwendungen, die Identitäten europäischer Nutzer mit sensiblen Daten verwalten, empfiehlt Democratic Market ein selbst gehostetes oder von einem europäischen Anbieter betriebenes Keycloak auf Infrastruktur in Deutschland, der Schweiz oder einem anderen Land mit hohem EIU-Wert. Die anfängliche technische Investition ist höher, doch die gewonnene Souveränität über das sensibelste Gut jeder Anwendung – die Identität ihrer Nutzer – hat kein gleichwertiges vertragliches Substitut. Wer heute noch auf Auth0 setzt, sollte zumindest die EU-Datenhaltung aktivieren, ausschließlich offene Standards nutzen und einen Migrationspfad dokumentieren.