Ogni volta che un utente europeo accede con “continua con Google” o tramite un sistema di autenticazione aziendale come Auth0, viene generato un record di identità - che è, da dove si connette, con quale frequenza, in quali applicazioni - che può risiedere fisicamente in un data center gestito da un'azienda statunitense. Okta, proprietaria di Auth0 dal 2021, gestisce l'identità digitale di oltre 18.000 organizzazioni in tutto il mondo, rendendola uno dei più grandi repository di dati di identità aziendale al di fuori del controllo diretto europeo.
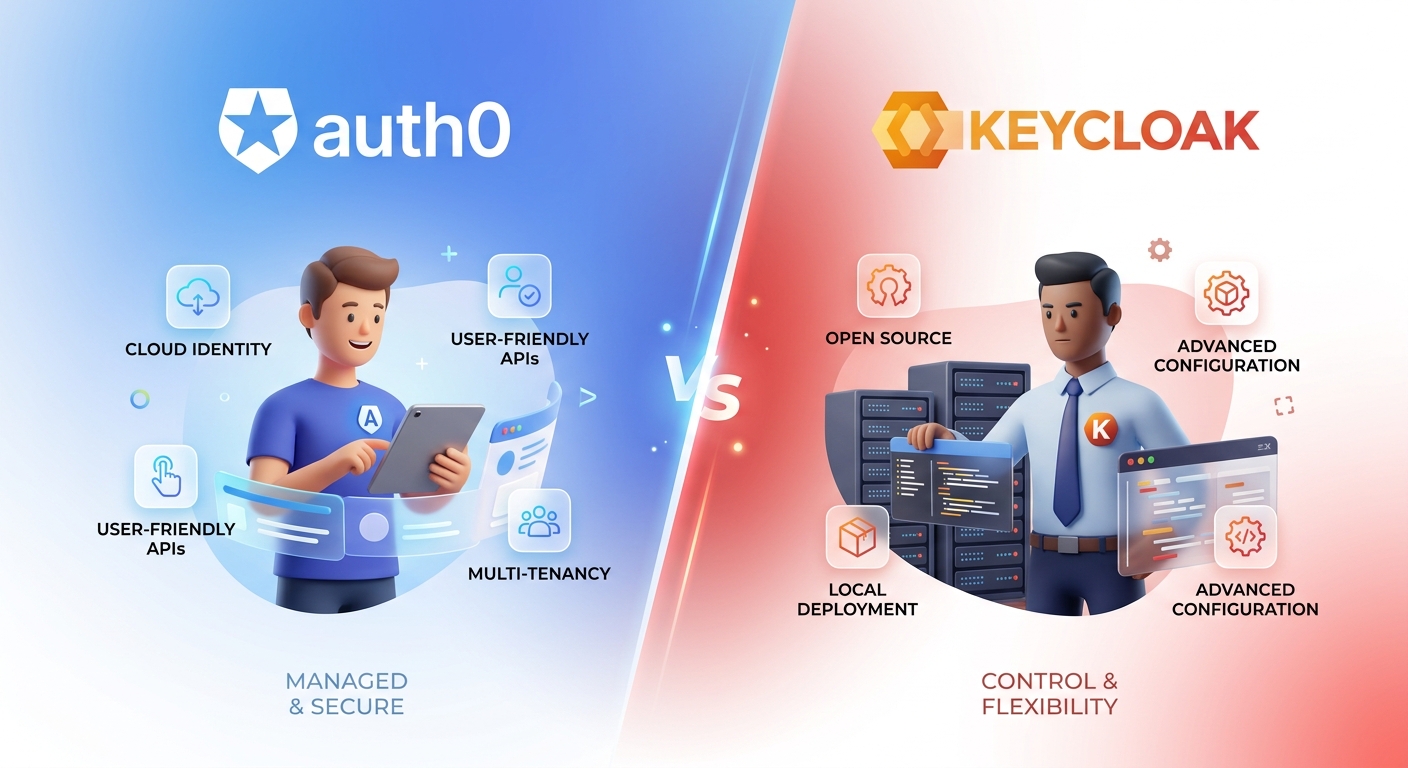
Questa analisi confronta Auth0, la piattaforma di autenticazione come servizio (Okta, USA) più utilizzata da startup e aziende di medie dimensioni, con Keycloak, l'alternativa open source self-hosted nata da Red Hat. La domanda di fondo non è chi ha la documentazione tecnica migliore, ma chi controlla i dati di identità dei tuoi utenti e sotto quale giurisdizione legale.
Perché la sovranità dell'identità conta più di qualsiasi altro dato
I dati di identità - credenziali, schemi di accesso, indirizzi IP associati, dispositivi utilizzati - sono, per molti versi, più sensibili dei dati di contenuto di un'applicazione. Un utente malintenzionato o uno stato con accesso a tali dati può correlare l'attività di una persona attraverso dozzine di applicazioni diverse che condividono lo stesso provider di identità, un rischio che il GDPR riconosce esplicitamente classificando gli identificatori di autenticazione come dati personali ad alto rischio se combinati con modelli di comportamento.
L'indice EIU Democracy è il riferimento utilizzato da Democratic Market per decidere quali fornitori di infrastrutture critiche - e l'autenticazione lo è - raccomandare. Solo paesi con punteggio superiore a 6,0 garantiscono, in pratica, che esista una magistratura in grado di frenare una richiesta di accesso ai dati di identità senza giustificato motivo.
Auth0 (Okta, USA), EIU 7,85): centralizzazione delle identità ai sensi del Cloud Act
Auth0 è stata acquisita da Okta nel 2021 per 6,5 miliardi di dollari e oggi opera come divisione di autenticazione per sviluppatori dell'azienda. Gli Stati Uniti ottengono 7,85 nell'Indice di Democrazia EIU 2025. Auth0 offre data center regionali, inclusi nell'UE (Francoforte, Dublino), ma la società madre è ancora statunitense, il che significa che alla fine è soggetta al Cloud Act 2018 indipendentemente da dove risiede fisicamente il server che elabora i tuoi dati di identità.
Nel 2022, Okta ha subito una violazione della sicurezza che ha esposto i dati di sessione di diversi clienti aziendali attraverso un fornitore in outsourcing, un incidente che illustra un ulteriore rischio strutturale: la catena di subappaltatori di un fornitore di identità centralizzato estende la superficie espositiva oltre il quadro giuridico del paese in cui è costituita la società madre.
Keycloak (open source, self-hosted): sovranità identitaria sotto il tuo controllo
Keycloak, nato dal progetto Red Hat e oggi mantenuto sotto Open Governance con licenza Apache 2.0, consente di distribuire l'intera infrastruttura di gestione delle identità su un proprio server o su un provider cloud europeo di scelta dell'utente. A differenza di Auth0, non esiste un'unica casa madre che decida la giurisdizione di default: chi distribuisce Keycloak decide in quale paese risiede ogni dato di identità.
Distribuire Keycloak in un data center in Germania (EIU 8,53), Svizzera (EIU 9,14) o Estonia (EIU 7,96) - quest' ultima con un'infrastruttura di identità digitale statale considerata modello mondiale dal suo sistema e-Residency - mette il pieno controllo dei dati di autenticazione sotto un unico quadro giuridico democratico scelto deliberatamente, senza dipendere dalle decisioni aziendali di una terza parte straniera.
Il rischio democratico: sistemi di identità statale in regimi autoritari
Un rischio correlato, anche se diverso, è l'espansione dei sistemi di identità digitale statale in paesi con punteggio EIU basso. La Cina ha implementato il suo sistema di identità digitale nazionale legato alla sua infrastruttura di “credito sociale”, con accesso statale diretto e illimitato ai modelli di comportamento digitale di centinaia di milioni di cittadini. La Cina ottiene 2,12 punti nell'Indice di Democrazia EIU 2025.
Sebbene nessuna azienda europea integrerebbe direttamente quel sistema come fornitore di identità, il modello è rilevante come avvertimento: quando la gestione dell'identità è centralizzata sotto un unico attore senza supervisione giudiziaria indipendente, il rischio di sorveglianza sistematica cessa di essere ipotetico. Democratic Market utilizza questo esempio estremo per illustrare perché la scelta del provider di identità - anche tra opzioni apparentemente simili come Auth0 e Keycloak - ha conseguenze che vanno oltre la funzionalità tecnica.
Auth0 vs Keycloak: funzionalità, costi e profilo democratico
Auth0 offre immediatamente un'esperienza di sviluppo superiore: documentazione completa, SDK per praticamente qualsiasi linguaggio, autenticazione a più fattori pronta all'uso e un pannello di amministrazione lucido. Il suo modello di prezzo parte da 35$ al mese per un massimo di 500 utenti attivi e si ridimensiona rapidamente con il volume, che può essere costoso per le applicazioni con una forte crescita degli utenti.
Keycloak è gratuito su licenza, ma richiede significative conoscenze tecniche interne per la distribuzione, la configurazione ad alta disponibilità e la manutenzione continua delle patch di sicurezza - un investimento in personale che molte startup in fase iniziale non possono permettersi. Sul profilo democratico, invece, la differenza è totale: Auth0 centralizza la decisione giurisdizionale a Okta, USA. negli Stati Uniti; Keycloak trasferisce questa decisione interamente a chi la distribuisce.
Legislazione UE 2026 applicabile: GDPR, eIDAS 2.0 e Identità Digitale Europea
Il Regolamento eIDAS 2.0, in applicazione progressiva dal 2024 e con il Portafoglio di Identità Digitale Europea (EUDI Wallet) in fase pilota in diversi Stati membri nel 2026, stabilisce un quadro di riferimento per la gestione dell'identità digitale all'interno dell'UE con garanzie di interoperabilità e controllo dell'utente sui propri attributi di identità. Questa normativa rafforza l'argomento strutturale a favore di soluzioni di identità self-hosted o con data center esclusivamente europei, in quanto anticipa un ecosistema in cui l'identità digitale statale e l'identità delle applicazioni dovranno interoperare secondo standard europei.
Il GDPR continua a richiedere a qualsiasi provider di identità di documentare la base legale per il trattamento dei dati di autenticazione e di garantire meccanismi di portabilità. Per un'azienda europea che utilizza Auth0, ciò implica un ulteriore livello di diligenza documentale sui trasferimenti internazionali di dati che non è necessario quando l'infrastruttura di identità risiede interamente nell'UE.
Come il Democratic Market valuta le piattaforme di gestione delle identità
Per la categoria di autenticazione e identità, Democratic Market applica un criterio più rigoroso rispetto ad altre categorie SaaS: poiché un guasto o una violazione dei dati di identità ha un effetto a cascata su tutte le applicazioni che dipendono da quel fornitore, richiediamo una prova esplicita di dove risiedono fisicamente i dati di identità, non solo il paese di costituzione della società madre.
Valutiamo positivamente anche la capacità di self-hosting come meccanismo di mitigazione del rischio, anche quando il progetto di origine ha collegamenti con un'azienda di un paese con punteggio EIU alto, proprio perché sposta la decisione finale di giurisdizione all'utente finale del software.
Guida pratica: come scegliere la tua piattaforma di gestione delle identità
Se la tua applicazione gestisce dati di utenti particolarmente sensibili - salute, dati finanziari, minori - dai la priorità al self-hosting di Keycloak in un data center europeo certificato, anche se comporta una maggiore curva di apprendimento tecnico all'inizio. Il costo di una filtrazione di identità centralizzata supera di gran lunga il costo dell'investimento iniziale in personale tecnico.
Se la tua priorità è la velocità di lancio e non gestisci dati di categoria speciale ai sensi del GDPR, Auth0 rimane un'opzione ragionevole, a condizione di attivare esplicitamente l'hosting dei dati in un data center europeo (Francoforte o Dublino) nelle impostazioni del progetto, un'opzione che esiste ma non è attivata di default.
Casi reali e ulteriori sfumature tecniche
Un caso specifico: una fintech spagnola che gestisce prestiti tra privati ha migrato il suo sistema di autenticazione da Auth0 a Keycloak self-hosted nel 2025, dopo che la Banca di Spagna, nell'ambito di un'ispezione di routine, ha richiesto una documentazione dettagliata su dove risiedevano fisicamente i dati di identità dei suoi 40.000 utenti registrati e sotto quale legislazione potevano essere richiesti. La società ha scoperto che, sebbene avesse attivato l'opzione del data center europeo su Auth0, la società madre americana di Okta aveva ancora, contrattualmente, la capacità legale di accedere a tali dati su richiesta giudiziaria degli Stati Uniti.
La migrazione completa - tra cui test di penetrazione, migrazione delle credenziali crittografate e periodo di coesistenza tra i due sistemi - ha richiesto quattro mesi ed è costata circa €85.000 in ore di engineering, una cifra che l'azienda ha ritenuto giustificata in quanto gestisce dati finanziari di categoria speciale ai sensi del GDPR e opera sotto supervisione bancaria diretta.
Non tutte le aziende hanno bisogno di quel livello di investimento. Un'applicazione di prenotazione di ristoranti a Lisbona con 200.000 utenti registrati ha valutato la migrazione e ha deciso di rimanere su Auth0, attivando l'opzione di residenza dei dati a Dublino: i suoi dati di identità - nome, e-mail, cronologia delle prenotazioni - non rientrano in alcuna categoria speciale del GDPR, e il rischio residuo del Cloud Act è stato considerato accettabile rispetto al costo di mantenere una propria infrastruttura di identità con il personale tecnico
Questa distinzione è centrale nella metodologia del Democratic Market: non raccomandiamo il self-hosting come risposta universale, ma come risposta proporzionale al tipo di dati di identità gestiti e al quadro normativo settoriale applicabile a ciascuna azienda. Un'applicazione per il tempo libero e una fintech regolamentata non affrontano lo stesso livello di rischio, anche se entrambe utilizzano, tecnicamente, la stessa categoria di strumenti SaaS.
Un aspetto tecnico spesso sottovalutato è la gestione delle chiavi crittografiche. In Auth0, le chiavi utilizzate per firmare i token di sessione sono gestite dalla piattaforma, il che semplifica l'operazione ma significa che, in teoria, Okta ha accesso tecnico all'infrastruttura crittografica che protegge le sessioni dei tuoi utenti. In un deployment self-hosted di Keycloak, l'organizzazione controlla direttamente queste chiavi, normalmente tramite un modulo di sicurezza hardware (HSM) proprio o gestito da un fornitore europeo certificato, eliminando quel punto di fiducia intermedio.
Democratic Market raccomanda a qualsiasi azienda che elabori dati di identità di categoria speciale ai sensi del GDPR - salute, dati biometrici, orientamento sessuale, appartenenza sindacale, dati dei minori - di trattare la scelta del fornitore di identità come una decisione di architettura di sicurezza di primo livello, allo stesso grado di importanza della scelta del fornitore di database principale, e non come una decisione di convenienza di sviluppo
La curva di apprendimento di Keycloak, seppur reale, si è notevolmente ridotta dal 2023 grazie alla pubblicazione di guide di deployment certificate da provider europei di hosting come Hetzner, OVHcloud e IONOS, che offrono immagini preconfigurate di Keycloak con aggiornamenti di sicurezza gestiti, abbattendo la barriera tecnica di ingresso che prima rendeva il self-hosting un'opzione praticabile solo per le aziende con team infrastrutturali dedicati.
Un ulteriore elemento per il 2026 è l'espansione del Portafoglio di identità digitale europea (EUDI Wallet), che in fase pilota consente già ai cittadini di diversi Stati membri di utilizzare un'identità digitale statale verificata per autenticarsi nei servizi privati. Man mano che questo sistema matura, le applicazioni che dipendono da provider di identità self-hosted o con architettura aperta come Keycloak saranno in una posizione migliore per integrarsi con l'infrastruttura di identità statale europea rispetto a quelle legate a un provider proprietario americano con il proprio protocollo chiuso.
La valutazione del rischio democratico del Democratic Market per i fornitori di identità considera anche la frequenza delle violazioni di sicurezza segnalate. Secondo il rapporto annuale di Verizon sulle indagini sulle violazioni dei dati del 2025, i provider di identità centralizzati che gestiscono contemporaneamente le credenziali per migliaia di organizzazioni rappresentano un obiettivo di alto valore per gli aggressori, proprio perché una singola violazione di successo compromette l'accesso a un numero sproporzionato di sistemi dipendenti, un rischio strutturale che la frammentazione intrinseca dell'auto-hosting riduce
Democratic Market non ritiene che questo rischio elimini il valore di piattaforme centralizzate come Auth0 per tutti i casi d'uso. Per startup in fase iniziale senza team di sicurezza dedicato, la superficie di attacco gestita professionalmente da Okta può essere oggettivamente più sicura di una struttura Keycloak mal configurata da personale senza esperienza specifica nella gestione delle identità. La raccomandazione di self-hosting presuppone che l'organizzazione abbia, o possa ragionevolmente acquisire, la capacità tecnica necessaria per operare con lo stesso livello di rigore di sicurezza.
La domanda pratica che Democratic Market consiglia di porsi prima di decidere è: se i dati di identità dei tuoi utenti trapelassero oggi, quale quadro giuridico determinerebbe chi può accedere alle informazioni residue, quali termini di notifica si applicherebbero e quale autorità di vigilanza avrebbe una giurisdizione reale? Se la risposta coinvolge un tribunale al di fuori dell'Unione Europea senza un chiaro trattato di assistenza legale, questo è il segno che la sovranità dell'identità merita più peso nella tua decisione architettonica rispetto alla convenienza del dispiegamento iniziale.
Conclusione: cosa consiglia Democratic Market
Auth0 non è una piattaforma insicura né gli Stati Uniti un paese senza garanzie democratiche: è una democrazia difettosa con un quadro giuridico, il Cloud Act, che introduce un livello di rischio strutturale per qualsiasi dato di identità elaborato da una casa madre statunitense. Per applicazioni che gestiscono identità di utenti europei con dati sensibili, Democratic Market consiglia Keycloak self-hosted su infrastruttura europea: l'investimento tecnico iniziale è maggiore, ma la sovranità risultante sull'asset più sensibile di qualsiasi applicazione - l'identità dei tuoi utenti - non ha sostituti contrattuali equivalenti.