Chaque fois qu'un utilisateur lyonnais se connecte à une application bancaire, à une boutique en ligne ou à l'intranet de son employeur, un enregistrement d'identité est créé : qui il est, depuis quelle adresse IP il se connecte, avec quel appareil, à quelle fréquence et dans quelles applications. Pour des milliers de services européens, cet enregistrement n'est pas conservé par l'éditeur lui-même, mais par Auth0, une plateforme qui appartient depuis 2021 au groupe américain Okta. Okta revendique la gestion de l'identité numérique de plus de 18 000 organisations dans le monde, ce qui en fait l'un des plus grands réservoirs de données d'identité d'entreprise échappant au contrôle européen direct. Le rachat a coûté 6,5 milliards de dollars à Okta, et ce prix dit l'essentiel de ce comparatif : celui qui contrôle la connexion contrôle l'accès à tout le reste. Qu'une large part de l'écosystème des start-up européennes confie cette fonction clé à un seul fournisseur américain reste l'une des dépendances les moins débattues de l'économie numérique du continent.
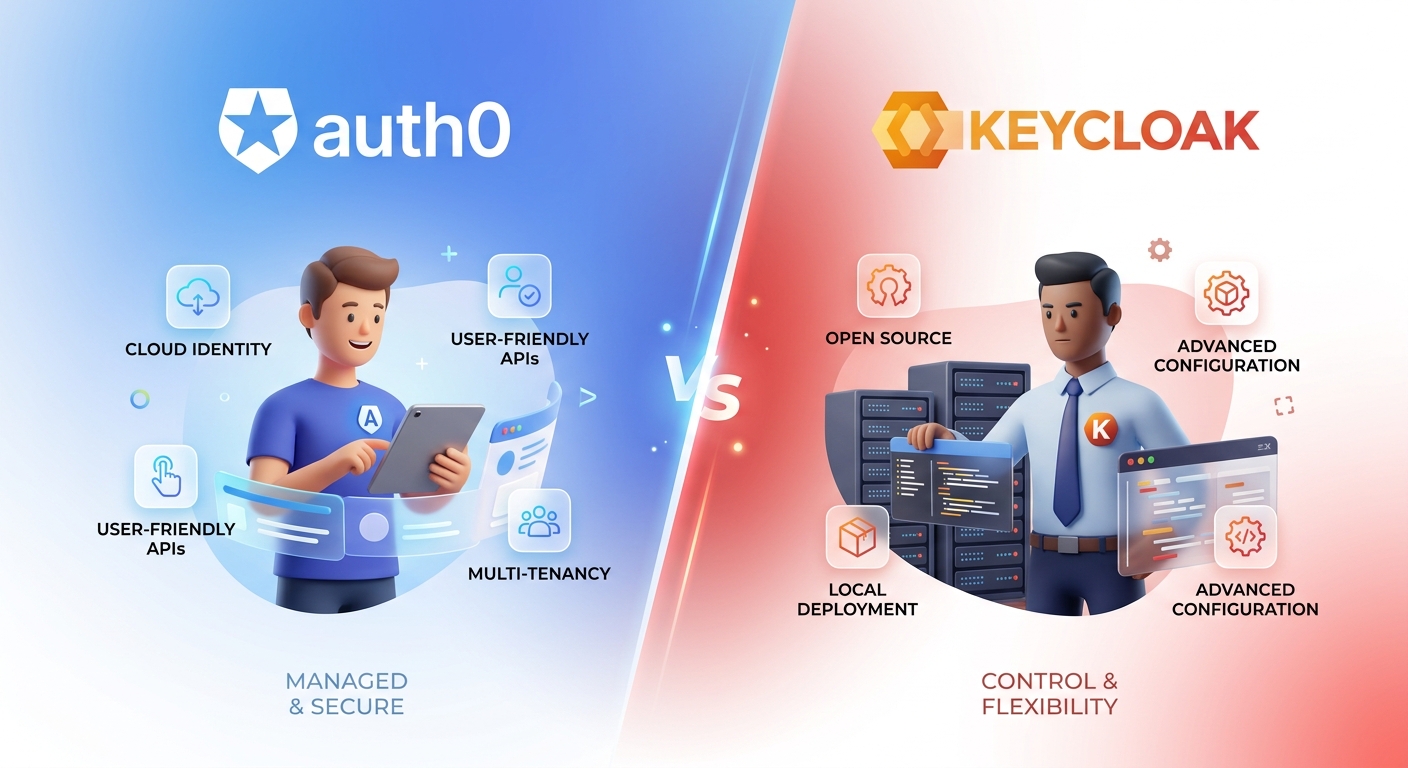
Ce comparatif oppose Auth0, l'authentification en tant que service la plus utilisée par les start-up et les PME, à Keycloak, l'alternative open source et auto-hébergeable issue de l'écosystème Red Hat. La vraie question n'est pas de savoir lequel offre la meilleure documentation ou les SDK les plus élégants, mais qui contrôle les données d'identité de vos utilisateurs et sous quelle juridiction elles devront être remises en cas de demande. Democratic Market applique à cette question la même grille que pour les produits physiques : origine, contrôle et garanties de l'État de droit tout au long de la chaîne.
Pourquoi la souveraineté de l'identité compte plus que presque toute autre donnée
Les données d'identité – identifiants, schémas de connexion, adresses IP associées, appareils utilisés, horaires et fréquences – sont à bien des égards plus sensibles que les données de contenu d'une application. Quiconque accède à ces métadonnées peut corréler l'activité d'une personne à travers des dizaines de services différents, dès lors qu'ils partagent le même fournisseur d'identité. Un service d'identité centralisé n'est donc pas un sous-traitant comme un autre : c'est un nœud où se lit un véritable profil de déplacement dans l'espace numérique. Le RGPD le reconnaît en traitant les identifiants d'authentification combinés à des schémas comportementaux comme des données personnelles à risque élevé, pour lesquelles une analyse d'impact relative à la protection des données s'impose souvent. S'y ajoute un effet cascade : lorsqu'un fournisseur d'identité est compromis, ce n'est pas une application qui est touchée, mais toutes celles qui en dépendent, du compte client à l'accès d'administration interne.
L'indice de démocratie de l'Economist Intelligence Unit (EIU) sert de référence à Democratic Market pour décider quels fournisseurs d'infrastructures critiques recommander – et l'authentification en est une. Seuls les pays au-dessus de 6,0 offrent, selon notre analyse, une justice capable de bloquer en pratique une demande d'accès injustifiée aux données d'identité. Mais il existe des nuances entre démocraties : l'Allemagne obtient 8,58, la Suisse 9,15, l'Irlande 9,19, tandis que les États-Unis affichent 7,85 et sont classés comme démocratie imparfaite. La France, avec 7,99, appartient à la même catégorie. Pour les données d'identité, la note globale ne suffit cependant pas : ce qui compte, c'est le régime juridique applicable aux données des étrangers, et sur ce point la législation américaine diffère nettement du droit européen.
Auth0 par Okta (États-Unis, EIU 7,85) : l'identité sous le CLOUD Act
Auth0 a été fondé en 2013 à Seattle, avec dès l'origine une importante équipe de développement à Buenos Aires. Depuis son rachat par Okta en 2021, la plateforme constitue la division développeurs du groupe, dont la maison mère est installée à San Francisco et cotée au Nasdaq. Auth0 propose des centres de données régionaux, notamment à Francfort et à Dublin, ce qui permet de stocker physiquement les données d'identité dans l'Union européenne. Juridiquement, cela change peu la situation de fond : la société mère reste américaine et donc soumise au CLOUD Act de 2018, qui autorise les autorités des États-Unis à exiger d'un fournisseur américain la remise de données quel que soit l'emplacement du serveur. S'y ajoute la section 702 du FISA, qui permet la surveillance des personnes non américaines et dont la prolongation votée en 2024 n'a apporté aucune limitation significative pour les étrangers.
Un autre risque structurel est apparu en 2022 et 2023 : Okta a subi plusieurs incidents de sécurité, dont une intrusion via un prestataire de support client qui a exposé des données de session de plusieurs entreprises clientes. L'épisode montre que la chaîne de sous-traitants d'un fournisseur d'identité centralisé élargit la surface d'attaque bien au-delà du cadre juridique du seul pays d'origine. Pour un client européen, cela signifie que même avec l'hébergement européen activé, le support, l'analyse des journaux et la réponse aux incidents sont souvent organisés à l'échelle mondiale, et que l'accès aux données d'identité peut s'effectuer depuis des pays que le client n'a jamais consciemment choisis. Okta publie la liste de ses sous-traitants ultérieurs, mais leur vérification reste à la charge de chaque client.
Keycloak auto-hébergé : la meilleure alternative démocratique pour l'authentification
Keycloak est né en 2014 comme projet de Red Hat et est distribué sous licence Apache 2.0. Depuis 2023, il est un projet en incubation de la Cloud Native Computing Foundation, ce qui place sa gouvernance sur une base plus large et indépendante d'un éditeur unique. Keycloak prend en charge les standards OpenID Connect, OAuth 2.0 et SAML 2.0, l'authentification unique, l'authentification multifacteur, la fédération d'identités avec des annuaires d'entreprise comme LDAP ou Active Directory, ainsi qu'une gestion fine des autorisations. La différence décisive avec Auth0 ne tient pourtant pas aux fonctionnalités, mais au contrôle : aucune société mère ne décide de l'emplacement des données d'identité. Cette décision appartient entièrement à l'organisation qui exploite Keycloak.
Déployer Keycloak dans un centre de données en France (EIU 7,99), en Allemagne (EIU 8,58), en Suisse (EIU 9,15) ou en Estonie (EIU 7,96) place l'ensemble de l'infrastructure d'authentification sous un cadre juridique démocratique unique et délibérément choisi. L'Estonie est un cas particulièrement intéressant : son identité numérique d'État et son programme d'e-Residency sont depuis des années considérés comme un modèle mondial d'infrastructure d'identité de confiance. Pour les entreprises françaises, OVHcloud à Roubaix, Scaleway à Paris ou Outscale, filiale de Dassault Systèmes qualifiée SecNumCloud par l'ANSSI, offrent des environnements relevant exclusivement du droit européen. Dans tous ces cas, aucun groupe étranger ne peut, par ses décisions d'entreprise ou ses obligations légales, modifier a posteriori la maîtrise des données.
Des offres managées fondées sur Keycloak se sont également développées. OVHcloud et plusieurs entreprises de services numériques françaises et allemandes proposent des installations Keycloak préconfigurées avec mises à jour de sécurité gérées. Une partie de la charge d'exploitation disparaît ainsi, sans que les données d'identité quittent l'espace juridique européen. Pour les organisations qui veulent le confort d'un service tout en conservant la souveraineté d'un système auto-hébergé, cette voie médiane est souvent la plus pragmatique. Il faut toutefois inscrire dans le contrat que les sauvegardes, les données de supervision et les accès du support restent eux aussi dans l'Union, car c'est précisément à ces marges que surviennent la plupart des fuites involontaires de données.
Le risque démocratique : les systèmes d'identité d'État dans les régimes autoritaires
Un risque voisin mais distinct est l'essor des systèmes d'identité numérique d'État dans des pays à faible score EIU. La Chine (EIU 2,12) a déployé un système national d'identité numérique lié à l'infrastructure de son « crédit social », qui donne à l'État un accès direct et illimité aux comportements numériques de centaines de millions de personnes. Depuis 2025, un identifiant internet national permet en outre aux citoyens de se connecter aux plateformes en ligne : une couche d'identité centrale placée sous le contrôle direct des autorités. Des évolutions comparables s'observent en Russie (EIU 2,22), où l'inscription aux services en ligne est de plus en plus adossée aux comptes administratifs de l'État.
Aucune entreprise européenne n'intégrerait directement un tel système comme fournisseur d'identité. Le danger est plutôt indirect : SDK d'authentification chinois embarqués dans des applications mobiles, modules de reconnaissance faciale de fabricants établis dans des États autoritaires, ou composants de connexion issus de chaînes d'approvisionnement opaques qui pénètrent les logiciels européens via des bibliothèques tierces. Democratic Market retient ce schéma comme un avertissement : dès que la gestion de l'identité se concentre entre les mains d'un acteur unique sans contrôle judiciaire indépendant, la surveillance systématique cesse d'être hypothétique. C'est pourquoi le choix d'un fournisseur d'identité, même entre deux options apparemment proches comme Auth0 et Keycloak, a des conséquences qui dépassent la seule fonctionnalité technique.
Comparatif Auth0 vs Keycloak 2026 : fonctionnalités, prix et profil démocratique
Auth0 offre une excellente expérience développeur dès le premier jour : documentation abondante, SDK pour pratiquement tous les langages, authentification multifacteur prête à l'emploi, écrans de connexion préconçus et tableau de bord d'administration abouti. Les tarifs débutent autour de 35 dollars par mois pour 500 utilisateurs actifs dans l'offre Essentials et augmentent rapidement avec le volume ; les connexions d'entreprise via SAML ou les fonctions de sécurité avancées sont réservées aux formules supérieures. Pour une application comptant 50 000 utilisateurs actifs mensuels, la facture annuelle atteint vite cinq chiffres, et les contrats entreprise se négocient au cas par cas, ce qui rend les coûts futurs difficiles à anticiper pour une start-up en croissance.
Keycloak est gratuit en licence, mais exige de solides compétences pour l'installation, la haute disponibilité, l'exploitation de la base de données et l'application continue des correctifs de sécurité. Un cluster de production à deux nœuds avec PostgreSQL coûte environ 60 à 150 euros par mois chez un hébergeur européen ; le vrai poste de dépense est le temps de l'équipe d'exploitation, à estimer réalistement à quelques jours par mois. Sur le profil démocratique, l'écart est en revanche total : Auth0 délègue le choix de la juridiction à Okta aux États-Unis (7,85), Keycloak le laisse entièrement à l'exploitant, qui peut opter pour la France (7,99), l'Allemagne (8,58) ou la Suisse (9,15). Democratic Market considère Auth0 avec hébergement européen comme acceptable sous conditions, et Keycloak auto-hébergé dans l'Union comme l'option à privilégier.
Législation européenne 2026 : RGPD, eIDAS 2.0 et portefeuille d'identité numérique
Le règlement eIDAS 2.0, applicable progressivement depuis 2024, fixe un cadre contraignant pour l'identité numérique dans l'Union. D'ici fin 2026, chaque État membre doit proposer à ses citoyens un portefeuille européen d'identité numérique (EUDI Wallet), déjà testé en phase pilote dans plusieurs pays. En France, la mise en œuvre s'appuie sur l'application France Identité et sur les référentiels de l'ANSSI, tandis que la CNIL veille au respect des principes de minimisation. Le règlement impose en outre aux très grandes plateformes et aux secteurs réglementés d'accepter le portefeuille comme moyen d'authentification. Il en résulte un écosystème où identité publique et identité applicative devront interopérer selon des standards européens, ce qui constitue un argument structurel en faveur d'infrastructures d'identité ouvertes et maîtrisées.
Le RGPD exige toujours que tout fournisseur d'identité documente la base légale du traitement et garantisse la portabilité des données. Pour une entreprise utilisant Auth0, cela implique un travail de conformité supplémentaire : analyse d'impact des transferts, examen des sous-traitants ultérieurs et vérification de la certification au titre du Data Privacy Framework UE–États-Unis, de nouveau contesté devant les juridictions européennes après les arrêts Schrems I et Schrems II. La directive NIS 2, dont la transposition en droit français passe par le projet de loi dit « Résilience » porté par l’ANSSI, impose par ailleurs aux entités essentielles et importantes des exigences explicites en matière de contrôle d'accès, d'authentification multifacteur et de sécurité de la chaîne d'approvisionnement. Le choix du fournisseur d'identité devient ainsi une décision de chaîne d'approvisionnement à documenter.
Comment Democratic Market évalue les plateformes de gestion des identités
Pour l'authentification et l'identité, Democratic Market applique des critères plus stricts que pour les autres catégories SaaS, car une défaillance chez le fournisseur d'identité se répercute sur chaque application dépendante. Nous examinons quatre dimensions : le siège juridique de la maison mère et le score EIU de son pays ; l'emplacement physique réel des données d'identité, sauvegardes et journaux compris ; le contrôle des clés cryptographiques servant à signer les jetons de session ; et enfin la capacité à changer de fournisseur sans perte, c'est-à-dire le respect des standards ouverts et l'existence d'exports complets, y compris des empreintes de mots de passe.
Nous considérons explicitement la possibilité d'auto-hébergement comme un facteur de réduction du risque, même lorsque le projet d'origine est lié à une entreprise d'un pays bien noté, parce qu'elle transfère la décision juridictionnelle finale à l'utilisateur du logiciel. Nous tenons compte toutefois de la réalité opérationnelle : un Keycloak mal entretenu, sans correctifs récents, est objectivement plus risqué qu'un Auth0 exploité par des professionnels. Notre évaluation est donc toujours contextuelle et croise la sensibilité des données avec les capacités techniques de l'organisation. Sur la gestion des clés, par exemple, Auth0 administre lui-même les clés de signature, alors qu'avec Keycloak l'organisation peut les conserver dans son propre module de sécurité matériel ou chez un prestataire européen certifié.
Cas concrets : quand migrer d'Auth0 vers Keycloak
Une fintech espagnole de prêts entre particuliers a migré en 2025 d'Auth0 vers un Keycloak auto-hébergé, après que la Banque d'Espagne a demandé, lors d'une inspection de routine, une documentation précise sur l'endroit où résidaient physiquement les données d'identité de ses 40 000 utilisateurs et sur le droit en vertu duquel elles pouvaient être réclamées. L'entreprise a découvert que, malgré l'hébergement européen activé, Okta conservait contractuellement la possibilité d'y accéder sur ordre d'un tribunal américain. La migration, tests d'intrusion, transfert des empreintes de mots de passe chiffrées et période de coexistence compris, a duré quatre mois et coûté environ 85 000 euros d'heures d'ingénierie. En France, l'ACPR mène des contrôles comparables, renforcés depuis l'entrée en application du règlement DORA sur la résilience opérationnelle numérique du secteur financier.
Toutes les entreprises n'ont pas besoin d'un tel investissement. Une application lisboète de réservation de restaurants comptant 200 000 utilisateurs a étudié la migration et choisi de rester sur Auth0 en activant l'hébergement à Dublin : nom, adresse électronique et historique de réservations ne relèvent d'aucune catégorie particulière du RGPD, et le risque résiduel lié au CLOUD Act a été jugé acceptable au regard du coût d'une infrastructure d'identité interne. Cette pondération est au cœur de la méthodologie de Democratic Market : l'auto-hébergement n'est pas une réponse universelle, mais une réponse proportionnée au type de données et au cadre réglementaire sectoriel. L'essentiel est de prendre la décision de manière consciente et documentée, puis de la réexaminer à chaque extension majeure du produit, car une application finit presque toujours par traiter des données plus sensibles qu'à son lancement.
Choisir son fournisseur d'identité : guide d'achat étape par étape
Première étape : classez les données d'identité traitées par votre application. Données de santé, données financières, caractéristiques biométriques ou données de mineurs font nettement pencher la balance vers un Keycloak auto-hébergé dans un centre de données européen certifié, idéalement qualifié SecNumCloud ou hébergeur de données de santé (HDS) lorsque des données médicales sont en jeu. Deuxième étape : identifiez votre situation réglementaire. Si votre entreprise relève de NIS 2, de DORA ou de la supervision de l'ACPR, il vous faut une cartographie complète des flux de données, bien plus simple à établir avec un système que vous exploitez vous-même. Troisième étape : évaluez honnêtement vos capacités techniques. Si personne dans l'équipe n'a d'expérience en gestion des identités, un Keycloak managé chez un prestataire européen sera plus sûr qu'une exploitation improvisée.
Quatrième étape : si vous retenez Auth0, activez explicitement l'hébergement européen à Francfort ou à Dublin dès la création du tenant, car cette option n'est pas activée par défaut et ne peut être rattrapée ensuite que par une migration. Examinez aussi l'accord de traitement des données et la liste des sous-traitants. Cinquième étape : prévoyez la portabilité dès le départ. Utilisez exclusivement des protocoles standard comme OpenID Connect, limitez autant que possible les extensions propriétaires telles que les règles et actions spécifiques au fournisseur, et faites inscrire au contrat le droit à l'export complet des empreintes de mots de passe. Sixième étape : préparez l'intégration du portefeuille EUDI et de France Identité ; l'expérience montre que les systèmes ouverts comme Keycloak s'adaptent plus vite aux nouveaux standards européens que les plateformes fermées.
Conclusion : la recommandation de Democratic Market
Auth0 n'est pas une plateforme peu sûre, et les États-Unis ne sont pas un pays dépourvu de garanties démocratiques. Ils restent toutefois une démocratie imparfaite dotée d'un cadre juridique – le CLOUD Act et la section 702 du FISA – qui introduit, pour toute identité traitée par une maison mère américaine, une couche de risque structurelle qu'aucun contrat ne peut entièrement neutraliser. Pour les applications qui gèrent l'identité d'utilisateurs européens avec des données sensibles, Democratic Market recommande un Keycloak auto-hébergé, ou exploité par un prestataire européen, sur une infrastructure située en France, en Allemagne, en Suisse ou dans un autre pays à score EIU élevé. L'investissement technique initial est plus lourd, mais la souveraineté acquise sur l'actif le plus sensible de toute application – l'identité de ses utilisateurs – n'a pas d'équivalent contractuel. Ceux qui restent sur Auth0 devraient au minimum activer l'hébergement européen, s'en tenir aux standards ouverts et documenter un chemin de migration.