Cada vez que um utilizador europeu inicia sessão com "continuar com a Google" ou através de um sistema de autenticação empresarial como o Auth0, é gerado um registo de identidade - quem é, de onde se liga, com que frequência, em que aplicações - que pode residir fisicamente num centro de dados gerido por uma empresa dos EUA. A Okta, proprietária da Auth0 desde 2021, gerencia a identidade digital de mais de 18.000 organizações em todo o mundo, tornando-se um dos maiores repositórios de dados de identidade corporativa fora do controle europeu direto.
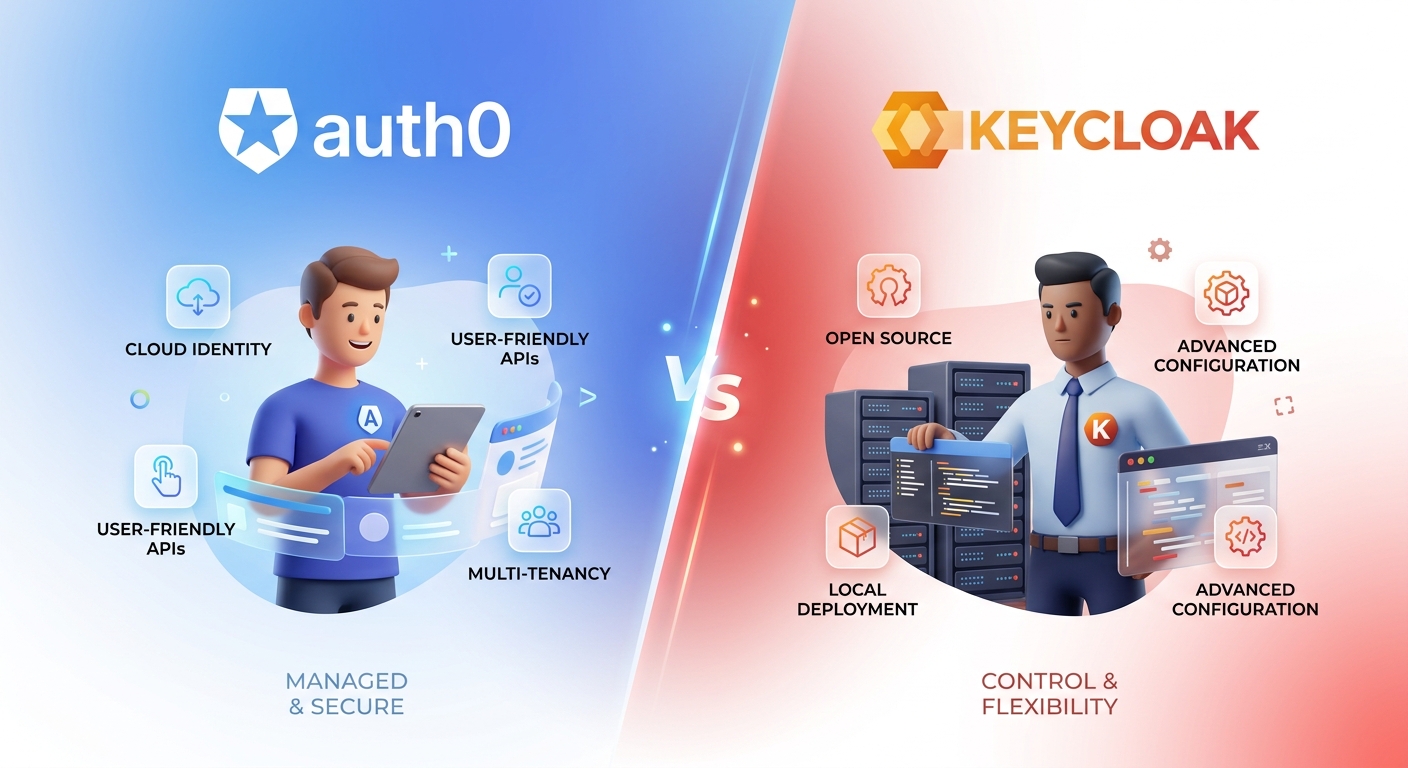
Esta análise compara a Auth0, a plataforma de Autenticação como Serviço (Okta, EUA) mais utilizada por startups e empresas de médio porte, com a Keycloak, a alternativa de código aberto de auto-hospedagem originada da Red Hat. A questão subjacente não é qual tem melhor documentação técnica, mas quem controla os dados de identidade dos seus utilizadores e sob que jurisdição legal.
Por que a soberania de identidade é mais importante do que qualquer outro dado
Os dados de identidade - credenciais, padrões de login, endereços IP associados, dispositivos usados - são, em muitos aspectos, mais confidenciais do que os dados de conteúdo de um aplicativo. Um invasor ou um estado com acesso a esses dados pode correlacionar a atividade de uma pessoa em dezenas de aplicativos diferentes que compartilham o mesmo provedor de identidade, um risco que o GDPR reconhece explicitamente classificando os identificadores de autenticação como dados pessoais de alto risco quando combinados com padrões de comportamento.
O Índice de Democracia da EIU é a referência que o Mercado Democrático usa para decidir quais provedores de infraestrutura crítica - e autenticação - recomendar. Somente países com pontuação acima de 6,0 garantem, na prática, que existe um poder judiciário capaz de paralisar um pedido de acesso a dados de identidade sem justa causa.
Auth0 (Okta, EUA), EIU 7.85): Centralização de identidade sob a Lei de Nuvem
A Auth0 foi adquirida pela Okta em 2021 por US $ 6,5 bilhões e hoje opera como a divisão de autenticação de desenvolvedores da empresa. Os Estados Unidos pontuam 7,85 no Índice de Democracia EIU 2025. A Auth0 oferece centros de dados regionais, incluindo na UE (Frankfurt, Dublin), mas a empresa-mãe ainda é dos EUA, o que significa que, em última análise, está sujeita à Lei da Nuvem de 2018, independentemente de onde o servidor que processa os seus dados de identidade resida fisicamente.
Em 2022, a Okta sofreu uma violação de segurança que expôs dados de sessão de vários clientes corporativos através de um provedor subcontratado, um incidente que ilustra um risco estrutural adicional: a cadeia de subcontratados de um provedor de identidade centralizado expande a superfície de exposição para além do quadro legal do país onde a empresa-mãe está constituída.
Keycloak (código aberto, auto-hospedado): soberania de identidade sob seu controle
O Keycloak, originado no projeto Red Hat e hoje mantido sob governança aberta com uma licença Apache 2.0, permite que toda a infraestrutura de gestão de identidade seja implantada em seu próprio servidor ou em um provedor de nuvem europeu de escolha do usuário. Ao contrário do Auth0, não há uma única empresa controladora que decida a jurisdição padrão: quem implanta a Keycloak decide em qual país cada dado de identidade reside.
A implantação do Keycloak em um data center na Alemanha (EIU 8.53), Suíça (EIU 9.14) ou Estônia (EIU 7.96) - este último com uma infraestrutura de identidade digital estatal considerada um modelo global de seu sistema de e-Residency - coloca o controle total dos dados de autenticação sob uma única estrutura legal democrática deliberadamente escolhida, sem depender de decisões corporativas de terceiros estrangeiros.
O Risco Democrático: Sistemas de Identidade do Estado em Regimes Autoritários
Um risco relacionado, embora distinto, é a expansão dos sistemas estaduais de identidade digital em países com baixas pontuações na EIU. A China implantou seu sistema nacional de identidade digital vinculado à sua infraestrutura de "crédito social", com acesso estatal direto e ilimitado a padrões de comportamento digital de centenas de milhões de cidadãos. A China obtém 2,12 pontos no Índice de Democracia EIU 2025.
Embora nenhuma empresa europeia integraria diretamente esse sistema como um provedor de identidade, o padrão é relevante como uma ressalva: quando a gestão de identidade é centralizada sob um único ator sem supervisão judicial independente, o risco de vigilância sistemática não é mais hipotético. O Mercado Democrático usa esse exemplo extremo para ilustrar por que a escolha do provedor de identidade - mesmo entre opções aparentemente semelhantes, como Auth0 e Keycloak - tem consequências que vão além da funcionalidade técnica.
Auth0 vs Keycloak: funcionalidades, custo e perfil democrático
O Auth0 oferece uma experiência de desenvolvedor superior imediatamente: documentação extensa, SDKs para praticamente qualquer idioma, autenticação multifator pronta para uso e um painel de administração polido. O seu modelo de preços começa em 35 $ por mês para até 500 utilizadores ativos e aumenta rapidamente com o volume, o que pode ser dispendioso para aplicações com forte crescimento de utilizadores.
O Keycloak é livre para licenciar, mas requer conhecimento técnico interno significativo para implantação, configuração de alta disponibilidade e manutenção contínua de patches de segurança - um investimento em pessoal que muitas startups em estágio inicial não podem pagar. Em um perfil democrático, no entanto, a diferença é total: o Auth0 centraliza a decisão jurisdicional em Okta, EUA.; A Keycloak transmite essa decisão inteiramente para quem a implementa.
Legislação aplicável da UE 2026: GDPR, eIDAS 2.0 e a Identidade Digital Europeia
O Regulamento eIDAS 2.0, em aplicação progressiva desde 2024 e com a Carteira Europeia de Identidade Digital (EUDI Wallet) a ser implementada em fase piloto em vários estados membros durante 2026, estabelece um quadro de referência para a gestão de identidade digital na UE com garantias de interoperabilidade e controlo do utilizador sobre os seus próprios atributos de identidade. Este regulamento reforça o argumento estrutural a favor de soluções de identidade auto-hospedadas ou com data centers exclusivamente europeus, pois antecipa um ecossistema onde a identidade digital do estado e a identidade das aplicações devem interoperar sob padrões europeus.
O RGPD continua a exigir que qualquer fornecedor de identidade documente a base legal para o processamento de dados de autenticação e garanta mecanismos de portabilidade. Para uma empresa europeia que utiliza o Auth0, isso implica uma camada adicional de diligência documental sobre transferências internacionais de dados que não é necessária quando a infraestrutura de identidade reside inteiramente na UE.
Como o Mercado Democrático avalia as plataformas de gestão de identidade
Para a categoria de autenticação e identidade, o Mercado Democrático aplica um critério mais rigoroso do que em outras categorias de SaaS: como uma falha ou violação de dados de identidade tem um efeito em cascata em todos os aplicativos que dependem desse provedor, exigimos evidências explícitas de onde os dados de identidade residem fisicamente, não apenas o país de constituição da empresa controladora.
Também valorizamos positivamente a capacidade de auto-hospedagem como um mecanismo de mitigação de risco, mesmo quando o projeto de origem tem ligações a uma empresa num país com uma pontuação EIU elevada, precisamente porque transfere a decisão final de jurisdição para o utilizador final do software.
Guia de instruções: como escolher a sua plataforma de gestão de identidade
Se a sua aplicação lida com dados de utilizadores particularmente sensíveis - saúde, dados financeiros, menores de idade - priorize a auto-hospedagem Keycloak num centro de dados europeu certificado, mesmo que envolva uma curva de aprendizagem técnica mais elevada no início. O custo de um vazamento de identidade centralizado supera em muito o custo do investimento inicial em pessoal técnico.
Se a sua prioridade for a velocidade de lançamento e não lidar com dados de categorias especiais ao abrigo do RGPD, o Auth0 continua a ser uma opção razoável, desde que ative explicitamente a hospedagem de dados num centro de dados europeu (Frankfurt ou Dublin) nas configurações do projeto, uma opção que existe, mas não está ativada por predefinição.
Casos reais e nuances técnicas adicionais
Um caso específico: uma fintech espanhola que gerencia empréstimos entre indivíduos migrou seu sistema de autenticação do Auth0 para o Keycloak auto-hospedado em 2025, depois que o Banco da Espanha, no âmbito de uma inspeção de rotina, solicitou documentação detalhada sobre onde os dados de identidade de seus 40.000 usuários registrados residiam fisicamente e sob qual legislação eles poderiam ser solicitados. A empresa descobriu que, embora tivesse ativado a opção de data center europeu no Auth0, a controladora da Okta nos EUA ainda tinha a capacidade legal de acessar esses dados sob a liminar dos EUA.
Toda a migração - incluindo testes de penetração, migração de credenciais criptografadas e período de coexistência entre os dois sistemas - levou quatro meses e custou aproximadamente € 85.000 em horas de engenharia, um valor que a empresa considerou justificado, uma vez que gerencia dados financeiros de categoria especial sob o GDPR e opera sob supervisão bancária direta.
Nem todas as empresas precisam desse nível de investimento. Uma aplicação de reserva de restaurante em Lisboa com 200.000 utilizadores registados avaliou a migração e decidiu permanecer no Auth0, ativando a opção de residência de dados em Dublin: os seus dados de identidade - nome, e-mail, histórico de reservas - não se enquadram em nenhuma categoria especial do RGPD, e o risco residual do Cloud Act foi considerado aceitável face ao custo de manter uma infraestrutura de identidade própria com pessoal técnico
Essa distinção é central para a metodologia do Mercado Democrático: não recomendamos a auto-hospedagem como uma resposta universal, mas como uma resposta proporcional ao tipo de dados de identidade gerenciados e ao quadro regulatório setorial aplicável a cada empresa. Um aplicativo de lazer e uma fintech regulamentada não enfrentam o mesmo nível de risco, embora ambos usem, tecnicamente, a mesma categoria de ferramenta SaaS.
Um aspecto técnico que muitas vezes é subestimado é o gerenciamento de chaves criptográficas. No Auth0, as chaves usadas para assinar tokens de sessão são gerenciadas pela plataforma, o que simplifica a operação, mas significa que, em teoria, a Okta tem acesso técnico à infraestrutura criptográfica que protege as sessões dos seus usuários. Em uma implantação Keycloak auto-hospedada, a organização controla diretamente essas chaves, normalmente por meio de um módulo de segurança de hardware proprietário (HSM) ou gerenciado por um fornecedor europeu certificado, eliminando esse ponto intermediário de confiança.
O Mercado Democrático recomenda que qualquer empresa que processe dados de identidade de categoria especial sob o GDPR - saúde, biometria, orientação sexual, associação a sindicatos, dados de crianças - trate a escolha do provedor de identidade como uma decisão de arquitetura de segurança de primeira linha, com o mesmo grau de importância que a escolha do provedor de banco de dados primário, e não como uma decisão de conveniência de desenvolvimento
A curva de aprendizagem da Keycloak, embora real, foi significativamente reduzida desde 2023 graças à publicação de guias de implantação certificados por provedores de hospedagem europeus, como Hetzner, OVHcloud e IONOS, que oferecem imagens pré-configuradas da Keycloak com atualizações de segurança gerenciadas, reduzindo a barreira de entrada técnica que anteriormente tornava a auto-hospedagem uma opção viável apenas para empresas com equipes de infraestrutura dedicadas.
Um elemento adicional para 2026 é a expansão da Carteira Europeia de Identidade Digital (EUDI Wallet), que na fase piloto já permite que cidadãos de vários estados membros usem uma identidade digital de estado verificada para se autenticarem em serviços privados. À medida que esse sistema amadurece, os aplicativos que dependem de provedores de identidade auto-hospedados ou de arquitetura aberta, como o Keycloak, estarão melhor posicionados para se integrar à infraestrutura de identidade do estado europeu do que aqueles vinculados a um provedor proprietário dos EUA com seu próprio protocolo fechado.
A avaliação de risco democrático do Mercado Democrático para provedores de identidade também considera a frequência de violações de segurança relatadas. De acordo com o relatório anual de investigações de violação de dados de 2025 da Verizon, os provedores de identidade centralizados que gerenciam credenciais para milhares de organizações representam simultaneamente um alvo de alto valor para os invasores, precisamente porque uma única violação bem-sucedida compromete o acesso a um número desproporcional de sistemas dependentes, um risco estrutural que a fragmentação inerente à auto-hospedagem reduz
O Mercado Democrático não considera esse risco para remover o valor de plataformas centralizadas como o Auth0 para todos os casos de uso. Para startups em estágio inicial sem equipamento de segurança dedicado, a superfície de ataque gerenciada profissionalmente da Okta pode ser objetivamente mais segura do que uma instalação Keycloak configurada incorretamente por funcionários sem experiência específica em gerenciamento de identidade. A recomendação de auto-hospedagem pressupõe que a organização tenha, ou possa razoavelmente adquirir, a capacidade técnica necessária para operá-la com o mesmo nível de rigor de segurança.
A pergunta prática que o Mercado Democrático recomenda fazer a si mesmo antes de decidir é: se os dados de identidade dos seus usuários fossem vazados hoje, que estrutura legal determinaria quem pode acessar as informações residuais, que prazos de notificação se aplicariam e que autoridade supervisora teria jurisdição real? Se a resposta envolver um tribunal fora da União Europeia sem um tratado claro de assistência jurídica, esse é o sinal de que a soberania de identidade merece mais peso em sua decisão arquitetônica do que a conveniência da implantação inicial.
Conclusão: o que o Mercado Democrático recomenda
O Auth0 não é uma plataforma insegura nem os Estados Unidos são um país sem garantias democráticas: é uma democracia falha com uma estrutura legal, a Cloud Act, que introduz uma camada de risco estrutural para quaisquer dados de identidade processados por uma empresa-mãe dos EUA. Para aplicações que gerem a identidade de utilizadores europeus com dados sensíveis, o Mercado Democrático recomenda o Keycloak auto-hospedado na infraestrutura europeia: o investimento técnico inicial é maior, mas a soberania resultante sobre o ativo mais sensível de qualquer aplicação - a identidade dos seus utilizadores - não tem substituto contratual equivalente.