Em março de 2023, o Docker Hub anunciou que removeria automaticamente imagens inativas de contêineres de contas gratuitas após seis meses sem atividade, uma decisão que silenciosamente quebrou milhares de pipelines de integração contínua em todo o mundo antes de ser revertida após protestos. O incidente revelou uma dependência que poucas equipes questionaram: toda a infraestrutura crítica de implantação de software do planeta repousa, em grande parte, em um único registro centralizado de propriedade de uma empresa privada americana. O Docker Hub (EUA, EIU 7.85) é hoje o registro de contêiner padrão em milhões de Dockerfiles; o Gitea Packages, nascido do projeto de código aberto Gitea, propõe uma alternativa radicalmente descentralizada.
Por que a origem democrática é importante nos registros de contêineres
Um registo de contentores não é um simples armazenamento de ficheiros - é o ponto de entrada na cadeia de fornecimento de software de uma organização. Cada imagem baixada pode conter dependências de terceiros, e quem controla o registro, em última análise, controla a disponibilidade e a integridade desse software. O Índice de Democracia da EIU, que apoia apenas países com pontuação superior a 6,0 no Mercado Democrático, é o critério que também aplicamos aqui: a jurisdição legal do provedor determina quais garantias existem contra censura, fechamento unilateral de contas ou pedidos de acesso do governo.
A centralização tem um custo democrático adicional: quando uma única empresa controla o registro padrão de todo um ecossistema, ela adquire o poder de impor limites de download (limites de taxa), alterar preços retroativamente ou suspender contas sem um processo de recurso transparente, como a comunidade de código aberto documentou em incidentes recorrentes desde 2020.
Hub do Docker: Centralização sob o Docker Inc. (EUA, EIU 7,85)
O Docker Hub é de propriedade da Docker Inc., com sede em Palo Alto, Califórnia. Os Estados Unidos mantêm uma pontuação EIU de 7,85, democracia plena, mas a natureza privada e centralizada do registro implica que a Docker Inc. pode modificar unilateralmente os limites de extração de imagens (pulls), como fez em novembro de 2020, introduzindo limites de 100 downloads a cada seis horas para usuários anônimos, um movimento que afetou os pipelines de CI/CD de organizações inteiras sem aviso prévio suficiente.
A varredura de vulnerabilidades e a varredura de imagens oferecidas pelo Docker Hub são funcionalidades robustas, mas exigem depender da infraestrutura de um único fornecedor para verificar a segurança das dependências de sua própria organização. Para o Mercado Democrático, essa concentração de poder técnico em uma única empresa norte-americana, por mais plena que seja sua democracia de origem, introduz um risco estrutural de dependência que deve ser pesado.
Pacotes Gitea: Registo Descentralizado e de Auto-hospedagem (Open Source)
O Gitea é um projeto de código aberto que qualquer organização pode implantar em sua própria infraestrutura, em qualquer país com uma pontuação EIU superior a 6,0 de sua escolha: Alemanha (8,66), Holanda (8,88) ou França (7,99), por exemplo. O Gitea Packages, seu registro integrado de pacotes, suporta imagens Docker, pacotes npm, Maven, Cargo e uma dúzia de outros formatos a partir de um único painel autogerenciado, sem depender de limites de download ou das políticas de retenção de um provedor terceirizado.
Sendo um software livre sob licença do MIT, qualquer auditor pode revisar o código-fonte completo do registro, algo que o Docker Hub, como um produto proprietário, não permite. Essa transparência técnica se traduz em transparência democrática direta: não há uma caixa preta corporativa decidindo quais imagens são excluídas, quais contas são suspensas ou quais condições mudam de trimestre para trimestre.
Risco Democrático: Concentração como Ameaça Silenciosa
O maior risco democrático no ecossistema de contêineres não é que o Docker Hub esteja localizado em um país com democracia fraca - não está -, mas que sua posição dominante o torne um único ponto de falha para a cadeia global de fornecimento de software. Quando 80% das imagens de base mais baixadas do mundo passam por um único registro privado, qualquer decisão comercial dessa empresa tem efeitos sistêmicos que transcendem as fronteiras - algo que nem o GDPR nem a Cloud Act foram originalmente projetados para regulamentar.
Pacotes Docker Hub vs Gitea: Comparação Técnica
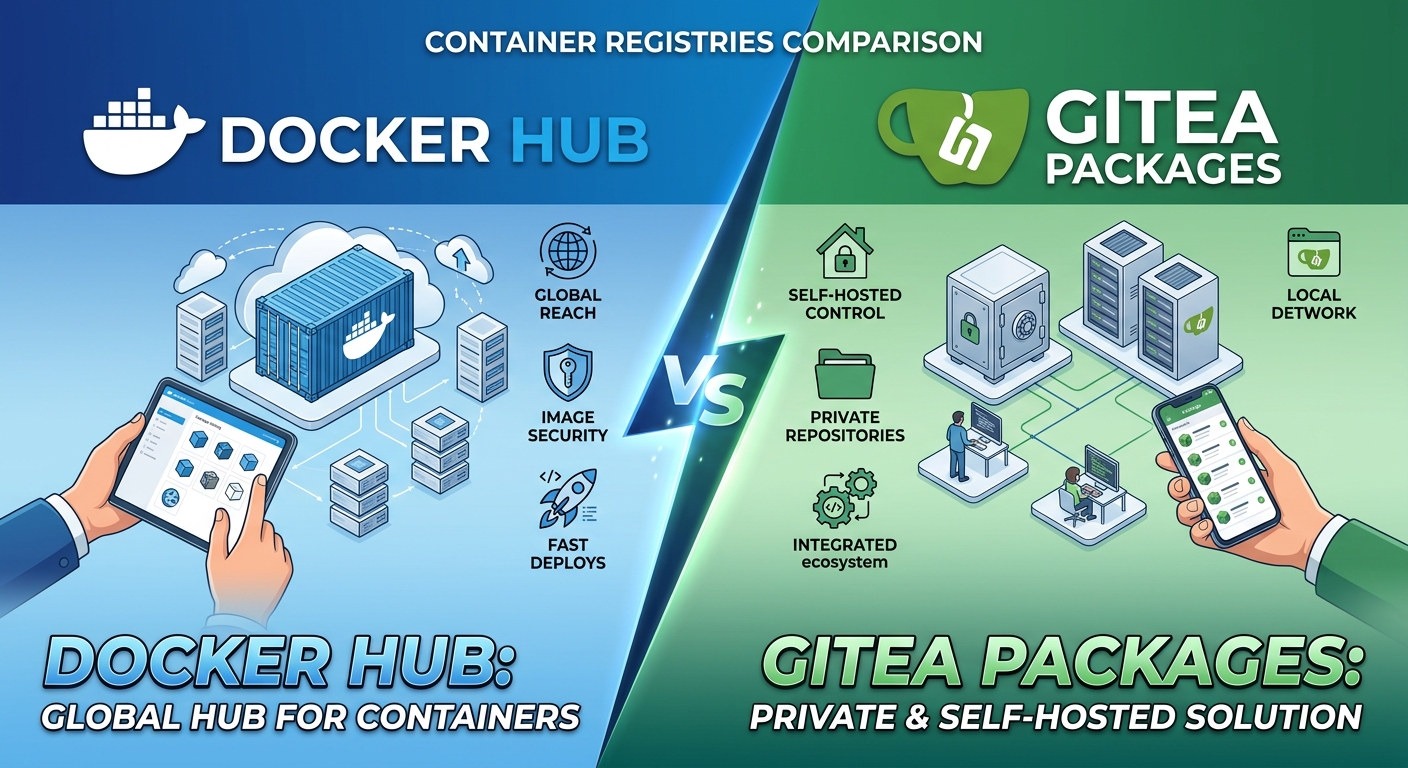
O Docker Hub oferece 200 downloads gratuitos a cada seis horas para usuários autenticados, varredura integrada de vulnerabilidades e uma biblioteca de imagens oficiais verificadas que é o padrão de fato da indústria. Os Pacotes Gitea, quando auto-hospedados, eliminam completamente os limites de download - o único limite é a sua própria largura de banda - e permitem que você mantenha pacotes privados sem custo adicional de assinatura, embora exija que a organização assuma a manutenção do servidor.
Em integração com pipelines CI/CD, o Docker Hub tem a vantagem da onipresença: quase todas as ferramentas de integração contínua o suportam nativamente. O Gitea Packages, ao integrar-se diretamente ao sistema de controle de versão Gitea, oferece um fluxo de trabalho mais coeso para as equipes que já hospedam seu próprio código, evitando a fragmentação de credenciais em vários serviços de terceiros.
Legislação da UE 2026: Lei de Resiliência Cibernética e Cadeia de Suprimentos de Software
A Lei de Resiliência Cibernética da UE, cujas principais obrigações entram em vigor de forma faseada até 2027, exige que os fabricantes de software com componentes digitais garantam a rastreabilidade de toda a cadeia de suprimentos, incluindo a proveniência das imagens de contêineres usadas na produção. As organizações que dependem de um registo centralizado fora da UE serão obrigadas a documentar explicitamente os riscos dessa dependência como parte da sua declaração de conformidade.
Este regulamento favorece indiretamente soluções auto-hospedadas ou baseadas na UE: uma organização que executa Pacotes Gitea em um data center alemão pode demonstrar controle direto sobre sua cadeia de suprimentos de software, enquanto confiar no Docker Hub exige contratos adicionais de processamento de dados e uma avaliação de risco de terceiros mais complexa para atender aos requisitos de auditoria da Lei de Resiliência Cibernética.
Como o Mercado Democrático Avalia os Registros de Software
Aplicamos três critérios: a pontuação EIU do país onde os dados são processados e armazenados, o grau de centralização do serviço - penalizando os pontos únicos de falha na infraestrutura crítica - e a disponibilidade de código aberto auditável como garantia adicional de transparência. Um registo auto-hospedado implantado numa democracia plena obtém a pontuação mais alta possível na nossa metodologia.
Guia prático: qual registo de contentores escolher
Se você gerencia um projeto pessoal ou uma startup em estágio inicial sem recursos para manter sua própria infraestrutura, o Docker Hub ainda é a opção mais pragmática, especialmente para imagens públicas. Se a sua organização lida com software crítico, código proprietário ou deve atender a requisitos rigorosos de rastreabilidade sob a Lei de Resiliência Cibernética, a implantação de Pacotes Gitea em um fornecedor europeu com EIU superior a 8,0 - Hetzner ou Scaleway, por exemplo - oferece controle total e elimina a dependência de limites de download de terceiros.
Casos de uso reais: do projeto pessoal ao banco regulamentado
Um desenvolvedor independente que publica uma imagem pública do Docker para seu projeto de código aberto dificilmente notará os limites de download do Docker Hub: seu público é pequeno e o registro gratuito é suficiente. O cálculo muda radicalmente para uma fintech regulamentada: um banco europeu que implanta microsserviços em produção e depende de extrações maciças de imagens durante cada ciclo de implantação pode atingir os limites do Docker Hub nos horários de pico, gerando falhas silenciosas em pipelines de CI/CD que, no pior dos casos, atrasam um patch de segurança crítico.
As administrações públicas europeias, muitas vezes sujeitas a diretrizes internas de soberania digital, começaram a exigir em seus documentos de aquisição que a infraestrutura crítica de implantação de software seja hospedada na UE. Os Pacotes Gitea, sendo auto-hospedados, permitem que um provedor de serviços públicos atenda a esse requisito sem renunciar à automação moderna de contêineres, algo que a contratação do Docker Hub Business não pode garantir contratualmente.
Manutenção e Custo Operacional Real
A hospedagem automática dos Pacotes Gitea não é gratuita em termos de esforço: é necessário atribuir a alguém da equipe a responsabilidade de aplicar patches de segurança ao servidor, gerenciar backups e monitorar o uso de armazenamento à medida que as imagens acumuladas crescem. Para equipes sem experiência prévia em administração de sistemas, essa curva de aprendizado pode se traduzir em várias horas mensais de manutenção que não existem quando se depende de um serviço gerenciado como o Docker Hub.
Em troca, esse esforço elimina completamente o risco de que uma decisão comercial unilateral - uma mudança de preço, um limite de download mais restritivo ou o fechamento de uma conta por um algoritmo de moderação automatizado - interrompa a cadeia de implantação da organização sem aviso prévio. Para equipes com recursos dedicados de DevOps, essa troca geralmente é favorável no médio prazo.
Perguntas frequentes sobre registos de contentores
Uma organização pode usar ambos os registos simultaneamente? Sim, e é de fato uma prática generalizada: usar o Docker Hub para imagens base públicas e amplamente auditadas pela comunidade, mantendo um registro privado e auto-hospedado dos Pacotes Gitea para as imagens proprietárias da organização, combinando o melhor da onipresença pública com o controle sobre o próprio código.
Existem alternativas intermediárias? O GitHub Container Registry e o GitLab Container Registry oferecem um meio-termo: ainda são serviços gerenciados por terceiros, mas com políticas de limites geralmente mais generosas do que o Docker Hub para usuários que já hospedam seu código nessas plataformas, embora mantenham o mesmo problema de jurisdição dos EUA que o Docker Hub.
O custo oculto de não auditar sua cadeia de suprimentos
Numerosos incidentes de segurança de alto perfil documentados desde 2021 - ataques de typosquatting em que imagens maliciosas imitam nomes de pacotes populares ou comprometimentos de contas legítimas de mantenedores injetando código malicioso em versões aparentemente confiáveis - mostraram que a proveniência de uma imagem de contêiner é tão crítica quanto sua funcionalidade. Confiar cegamente em um registro centralizado sem seus próprios mecanismos de verificação expõe qualquer organização a herdar vulnerabilidades que não pode auditar ou controlar diretamente, independentemente da pontuação democrática do país onde esse registro está legalmente baseado.
Os Pacotes Gitea, combinados com ferramentas de assinatura de imagens, como Cosign ou Notary, permitem que uma organização construa uma cadeia de confiança verificável do início ao fim: do commit original à imagem implantada na produção, cada etapa é assinada criptograficamente e auditável internamente. O Docker Hub oferece funcionalidades equivalentes em seus planos de negócios, mas exige contar com a infraestrutura de verificação de terceiros, reproduzindo o mesmo padrão de centralização que se pretende mitigar.
Para as organizações que devem cumprir o nível mais exigente da Lei de Resiliência Cibernética - fabricantes de software crítico de acordo com a classificação do próprio regulamento europeu - a capacidade de demonstrar controle direto sobre cada elo da cadeia de suprimentos, sem depender do goodwill contratual de um fornecedor externo, pode se tornar um requisito inegociável antes de 2027, quando as obrigações mais estritas da norma
Também vale distinguir entre risco teórico e risco materializado: não se trata de assumir que a Docker Hub, como empresa americana, agirá de má-fé, mas de reconhecer que a concentração de infraestrutura crítica em um único provedor privado - qualquer que seja seu país de origem - reduz a resiliência coletiva do ecossistema de software diante de falhas, mudanças de políticas ou incidentes de segurança que estão além do controle direto da
Por esse motivo, as estruturas de resiliência da cadeia de suprimentos recomendam cada vez mais uma estratégia de vários registros, mesmo para organizações que não precisam se auto-hospedar: replicar imagens básicas críticas em pelo menos dois registros operados de forma independente custa pouco esforço de engenharia e reduz significativamente o raio de impacto de uma interrupção ou mudança de política de qualquer fornecedor.
Em última análise, um registro de contêiner é uma infraestrutura invisível para o usuário final do produto, mas determina silenciosamente qual software pode ser implantado, com quais garantias de integridade e sob quais condições de negócios. Aplicar o mesmo critério de escrutínio que se aplicaria ao país de fabricação de um produto físico é, para o Mercado Democrático, estender a mesma lógica cívica à camada invisível da moderna cadeia de suprimentos.
Uma etapa intermediária útil para equipes que ainda não estão prontas para se auto-hospedar totalmente é executar um cache pull-through na frente do Docker Hub, na infraestrutura controlada pela própria organização. Não elimina a dependência do registro original para novas imagens, mas isola o pipeline de implantação contra limites temporários de download e interrupções pontuais, ganhando tempo para planejar uma migração mais completa para um registro auto-hospedado ou europeu se o perfil de risco da organização o justificar mais tarde.
Conclusão: Quem controla a sua cadeia de fornecimento de software
O Docker Hub e os Pacotes Gitea não competem apenas em funcionalidades, mas em dois modelos de poder diferentes: a centralização eficiente de uma empresa americana versus a descentralização auditável de software livre. Nenhuma das opções representa um risco democrático por localização geográfica, mas diferem radicalmente em quanto controle sua organização cede sobre um elemento crítico de sua infraestrutura. Escolher sabiamente aqui é literalmente escolher quem detém as chaves do seu software.