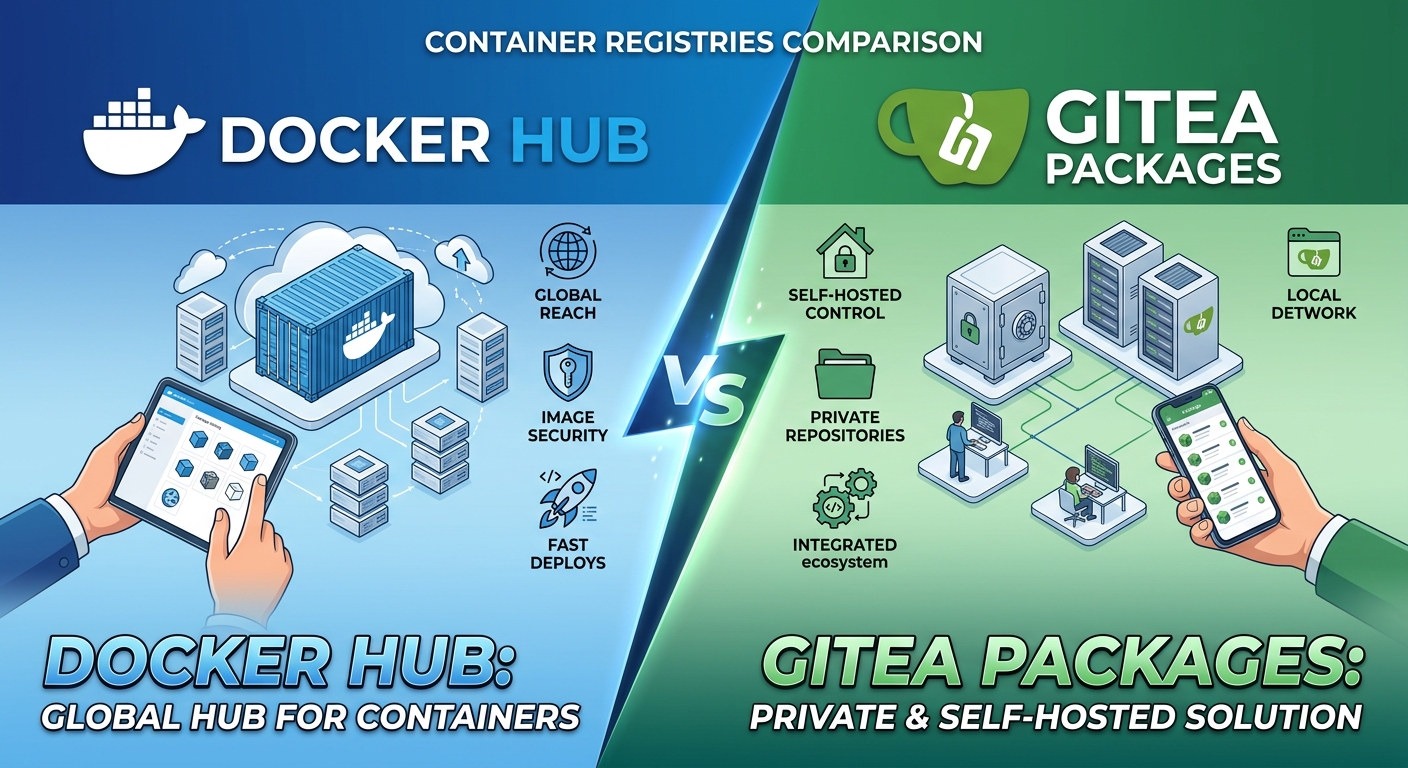
Im März 2023 kündigte Docker Inc. an, kostenlose Organisationskonten im sogenannten „Free Team"-Programm zu löschen, sofern sie nicht innerhalb von dreißig Tagen auf einen Bezahltarif wechselten. Mit den Konten wären auch die darin veröffentlichten Container-Images verschwunden – darunter Basis-Images, auf die sich weltweit Tausende Build-Pipelines stützten. Nach massivem Protest aus der Open-Source-Gemeinschaft nahm das Unternehmen die Entscheidung innerhalb von zehn Tagen zurück. Der Vorfall legte eine Abhängigkeit offen, die kaum ein Entwicklungsteam je hinterfragt hatte: Ein großer Teil der kritischen Software-Auslieferung dieses Planeten hängt an einer einzigen, zentralisierten Registry im Besitz eines privaten US-Unternehmens. Docker Hub (USA, EIU 7,85) ist heute die Standard-Registry in Millionen von Dockerfiles. Gitea Packages, entstanden aus dem quelloffenen Gitea-Projekt, bietet ein radikal dezentrales Gegenmodell, das jede Organisation auf eigenen Servern betreiben kann.
Warum die demokratische Herkunft bei Container-Registries zählt
Eine Container-Registry ist kein bloßer Dateispeicher. Sie ist der Eingangspunkt der Software-Lieferkette einer Organisation. Jedes heruntergeladene Image bringt Abhängigkeiten von Dritten mit, und wer die Registry kontrolliert, kontrolliert am Ende Verfügbarkeit und Integrität dieser Software. Der EIU Democracy Index, nach dem Democratic Market nur Länder mit einem Wert über 6,0 zulässt, ist hier dasselbe Kriterium wie bei physischen Produkten: Die Rechtsordnung des Anbieters entscheidet darüber, welche Schutzmechanismen gegen Zensur, einseitige Kontoschließung oder behördliche Zugriffsersuchen existieren. Ein Gericht, das unabhängig urteilt, eine Datenschutzbehörde, die Beschwerden tatsächlich bearbeitet, und eine Presse, die über Missstände berichten darf, sind keine abstrakten Werte, sondern ganz praktische Garantien für die Frage, ob man an seine eigenen Images herankommt, wenn ein Konflikt entsteht.
Hinzu kommt ein zweiter, oft übersehener Faktor: Zentralisierung hat ihren eigenen demokratischen Preis. Wenn ein einziges Unternehmen die Standard-Registry für ein ganzes Ökosystem stellt, erhält es die Macht, Download-Limits einzuführen, Preise rückwirkend zu ändern oder Konten ohne transparentes Widerspruchsverfahren zu sperren. Die Open-Source-Gemeinschaft hat solche Vorfälle seit 2020 wiederholt dokumentiert. Ein vollständig demokratisches Herkunftsland schützt nicht vor den Folgen eines Marktmonopols; es sorgt lediglich dafür, dass man sich rechtlich wehren kann, nachdem der Schaden bereits eingetreten ist. Für die kritische Infrastruktur eines Unternehmens ist das ein schwacher Trost.
Docker Hub: Zentralisierung unter Docker Inc. (USA, EIU 7,85)
Docker Hub gehört Docker Inc. mit Sitz in Palo Alto, Kalifornien. Die Vereinigten Staaten erreichen im EIU-Index 7,85 Punkte und gelten damit als vollständige Demokratie. Der private und zentralisierte Charakter der Registry bedeutet jedoch, dass Docker Inc. die Nutzungsbedingungen einseitig ändern kann. Genau das geschah im November 2020, als das Unternehmen für anonyme Nutzer eine Obergrenze von 100 Image-Pulls pro sechs Stunden einführte. Ganze CI/CD-Pipelines in Unternehmen brachen daraufhin zusammen, weil gemeinsam genutzte IP-Adressen von Build-Servern das Limit innerhalb von Minuten ausschöpften. Die Vorwarnzeit war für viele Teams zu kurz, um Mirror-Strukturen aufzubauen.
Die Schwachstellenanalyse und das Image-Scanning, die Docker Hub anbietet, sind solide Funktionen, ebenso die Bibliothek der „Docker Official Images", die faktisch den Industriestandard für Basis-Images wie nginx, postgres oder python bildet. Wer diese Funktionen nutzt, macht die Sicherheitsprüfung der eigenen Abhängigkeiten aber von der Infrastruktur eines einzigen Anbieters abhängig. Für Democratic Market stellt diese Konzentration technischer Macht in einem US-Unternehmen – so gefestigt die Demokratie seines Heimatlandes auch sein mag – ein strukturelles Abhängigkeitsrisiko dar. Hinzu kommt der US CLOUD Act von 2018, der amerikanische Behörden unter bestimmten Voraussetzungen ermächtigt, Daten bei US-Anbietern unabhängig vom Speicherort anzufordern. Für private Images mit proprietärem Code ist das eine Frage, die ein europäisches Compliance-Team zumindest beantworten können muss.
Gitea Packages: eine dezentrale, selbst hostbare Registry (Open Source)
Gitea ist ein quelloffenes Projekt, das jede Organisation auf eigener Infrastruktur betreiben kann – in jedem Land ihrer Wahl mit einem EIU-Wert über 6,0: Deutschland (8,66), die Niederlande (8,88) oder Frankreich (7,99), um nur einige Beispiele zu nennen. Gitea Packages, die integrierte Paket-Registry, unterstützt Docker- beziehungsweise OCI-Images, npm, Maven, Cargo, PyPI, NuGet, Helm und ein Dutzend weiterer Formate über eine einzige, selbst verwaltete Oberfläche. Es gibt keine fremden Download-Limits und keine Aufbewahrungsrichtlinien, die ein externer Anbieter von heute auf morgen ändern könnte. Die einzige Grenze ist die eigene Bandbreite und der eigene Speicherplatz.
Da Gitea unter der MIT-Lizenz steht, kann jeder Prüfer den vollständigen Quellcode der Registry einsehen – etwas, das Docker Hub als proprietäres Produkt nicht erlaubt. Diese technische Transparenz übersetzt sich direkt in demokratische Transparenz: Es gibt keine unternehmerische Blackbox, die entscheidet, welche Images gelöscht, welche Konten gesperrt oder welche Bedingungen von einem Quartal zum nächsten geändert werden. Bemerkenswert ist auch die Governance-Geschichte des Projekts. Als 2022 ein Teil der Gitea-Maintainer eine kommerzielle Firma gründete, spaltete sich die Gemeinschaft und rief den Fork Forgejo ins Leben, der heute vom gemeinnützigen Verein Codeberg e. V. in Berlin getragen wird. Für Nutzer bedeutet das eine zusätzliche Absicherung: Selbst wenn sich die Ausrichtung eines Projekts ändert, garantiert die offene Lizenz, dass die Software weiterbetrieben und weiterentwickelt werden kann. Forgejo bietet dieselbe Paket-Registry und kann als Drop-in-Alternative dienen.
Demokratisches Risiko: Alibaba Cloud Container Registry und die Konzentration als stille Gefahr
Die eigentlichen Registries mit demokratischem Risiko im engeren Sinne liegen außerhalb des westlichen Ökosystems. Alibaba Cloud Container Registry, das Gegenstück zu Docker Hub für den chinesischen Markt, wird von einem Konzern betrieben, der dem chinesischen Recht unterliegt. China erreicht im EIU-Index lediglich 2,12 Punkte und gilt als autoritäres Regime. Das nationale Nachrichtendienstgesetz von 2017 verpflichtet Organisationen und Bürger in Artikel 7, die staatliche Geheimdienstarbeit zu „unterstützen und mit ihr zu kooperieren". Für eine europäische Organisation, die Images über Mirrors in China bezieht oder Workloads dort ausrollt, ist das kein theoretisches Risiko: Weder die Integrität der ausgelieferten Images noch die Vertraulichkeit privater Repositories lässt sich unter dieser Rechtslage verlässlich garantieren. Ähnliches gilt für Registries, die von Anbietern in Russland (EIU 2,22) betrieben werden, wo das sogenannte Jarowaja-Gesetz Telekommunikations- und Internetdienste zur Speicherung und Herausgabe von Daten verpflichtet.
Das größte demokratische Risiko im westlichen Container-Ökosystem ist hingegen nicht, dass Docker Hub in einem schwach demokratischen Land sitzt – das tut es nicht –, sondern dass seine marktbeherrschende Stellung einen Single Point of Failure für die globale Software-Lieferkette schafft. Wenn ein großer Teil der weltweit meistgezogenen Basis-Images über eine einzige private Registry läuft, haben kommerzielle Entscheidungen dieses Unternehmens systemische, grenzüberschreitende Wirkungen, für die weder die DSGVO noch der CLOUD Act ursprünglich konzipiert wurden. Ein europäisches Krankenhaus, eine Stadtverwaltung oder ein mittelständischer Maschinenbauer kann durch eine Preisänderung in Kalifornien in seiner Fähigkeit beeinträchtigt werden, Sicherheitsupdates auszurollen. Das ist eine Form von Machtkonzentration, die ein demokratischer Verbraucher ebenso kritisch betrachten sollte wie die Herkunft eines physischen Produkts.
Docker Hub vs Gitea Packages: technischer Vergleich
Docker Hub bietet authentifizierten Nutzern im kostenlosen Tarif 200 Pulls pro sechs Stunden, integriertes Schwachstellen-Scanning über Docker Scout und eine Bibliothek verifizierter offizieller Images, die als De-facto-Standard der Branche gilt. Die Bezahltarife Pro, Team und Business heben die Limits an und fügen Funktionen wie Single Sign-on, Audit-Logs und Image-Zugriffsverwaltung hinzu; im Business-Tarif liegen die Kosten pro Nutzer im zweistelligen Euro-Bereich pro Monat. Gitea Packages beseitigt als selbst gehostete Lösung Pull-Limits vollständig und erlaubt beliebig viele private Pakete ohne zusätzliche Abonnementkosten. Die Gegenleistung: Die eigene Organisation muss den Serverbetrieb übernehmen. Ein kleiner virtueller Server bei einem europäischen Anbieter mit 4 GB RAM und ausreichend Speicher reicht für Teams von zehn bis fünfzig Entwicklern in der Regel aus und kostet je nach Anbieter zwischen fünf und zwanzig Euro im Monat.
Bei der Integration in CI/CD-Pipelines hat Docker Hub schlicht durch seine Allgegenwart einen Vorsprung: Nahezu jedes Continuous-Integration-Werkzeug unterstützt es nativ, und viele Dockerfiles verweisen implizit darauf, wenn kein Registry-Host angegeben ist. Gitea Packages bietet durch die direkte Verbindung mit dem Gitea-Versionskontrollsystem und den integrierten Gitea Actions, die mit der GitHub-Actions-Syntax weitgehend kompatibel sind, einen geschlosseneren Arbeitsablauf für Teams, die ihren Code bereits selbst hosten. Zugangsdaten, Berechtigungen und Audit-Spuren liegen an einem Ort, statt über mehrere Drittanbieter verteilt zu sein. Bei der Signierung von Images unterstützen beide Plattformen OCI-konforme Artefakte, sodass Werkzeuge wie Cosign aus dem Sigstore-Projekt in beiden Umgebungen eingesetzt werden können. In der Gesamtschau gilt: Docker Hub gewinnt bei Komfort und Ökosystem, Gitea Packages bei Kontrolle, Kostenvorhersagbarkeit und demokratischer Transparenz.
EU-Gesetzgebung 2026: Cyber Resilience Act, NIS2 und Software-Lieferketten
Der EU Cyber Resilience Act (Verordnung (EU) 2024/2847) ist im Dezember 2024 in Kraft getreten. Die Meldepflichten für aktiv ausgenutzte Schwachstellen gelten ab September 2026, die vollständigen Anforderungen ab Dezember 2027. Hersteller von Produkten mit digitalen Elementen müssen künftig die Rückverfolgbarkeit ihrer gesamten Lieferkette gewährleisten, einschließlich einer Software-Stückliste (SBOM), die auch die Herkunft der in der Produktion eingesetzten Container-Images dokumentiert. Organisationen, die von einer zentralisierten Registry außerhalb der EU abhängen, werden die Risiken dieser Abhängigkeit im Rahmen ihrer Konformitätsbewertung ausdrücklich darlegen müssen.
Für deutsche Unternehmen kommt das NIS2-Umsetzungsgesetz hinzu, das den Kreis der regulierten Einrichtungen massiv erweitert und die Bewertung von Risiken in der Lieferkette zur Pflicht macht. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) empfiehlt in seinem IT-Grundschutz-Kompendium bereits seit Jahren, Software-Abhängigkeiten aus vertrauenswürdigen, kontrollierbaren Quellen zu beziehen und interne Spiegel für kritische Komponenten vorzuhalten. Diese Regulierung begünstigt indirekt selbst gehostete oder in der EU angesiedelte Lösungen: Eine Organisation, die Gitea Packages in einem Rechenzentrum in Frankfurt oder Nürnberg betreibt, kann die direkte Kontrolle über ihre Software-Lieferkette nachweisen. Wer sich dagegen auf Docker Hub stützt, braucht zusätzliche Auftragsverarbeitungsverträge, eine Transfer-Folgenabschätzung und eine aufwendigere Risikobewertung des Drittanbieters, um die Prüfanforderungen zu erfüllen.
Wie Democratic Market Software-Registries bewertet
Wir wenden in dieser Kategorie drei Kriterien an. Erstens den EIU-Wert des Landes, in dem Daten verarbeitet und gespeichert werden, sowie des Landes, dessen Recht für den Betreiber gilt. Zweitens den Grad der Zentralisierung des Dienstes: Single Points of Failure in kritischer Infrastruktur werden abgewertet, weil sie die Resilienz des gesamten Ökosystems schwächen. Drittens die Verfügbarkeit von prüfbarem Open-Source-Code als zusätzliche Transparenzgarantie, ergänzt um die Frage, ob die Governance des Projekts offen und nachvollziehbar ist. Eine selbst gehostete Registry, die in einer vollständigen Demokratie betrieben wird, erzielt in unserer Methodik die höchstmögliche Punktzahl.
Auf dieser Grundlage erhält Gitea Packages beziehungsweise Forgejo bei Betrieb in Deutschland, den Niederlanden oder Skandinavien die Bestnote. Docker Hub erhält eine positive, aber eingeschränkte Bewertung: Das Herkunftsland ist eine vollständige Demokratie, die Marktkonzentration und die Möglichkeit einseitiger Bedingungsänderungen kosten jedoch Punkte. Registries unter der Rechtsordnung von Ländern mit einem EIU-Wert unter 6,0 – darunter China und Russland – empfehlen wir nicht, unabhängig von ihren technischen Funktionen. Wichtig ist uns dabei die Trennung von theoretischem und realisiertem Risiko: Wir unterstellen Docker Inc. keine bösen Absichten, sondern bewerten, wie viel Kontrolle eine Organisation an einen einzelnen Akteur abgibt.
Praxisszenarien: vom Hobbyprojekt bis zur regulierten Bank
Ein unabhängiger Entwickler, der ein öffentliches Docker-Image für sein Open-Source-Projekt veröffentlicht, wird die Pull-Limits von Docker Hub kaum bemerken: Sein Publikum ist überschaubar, und die kostenlose Registry genügt vollkommen. Die Rechnung ändert sich grundlegend bei einem regulierten Fintech. Eine europäische Bank, die Microservices in Produktion ausrollt und bei jedem Deployment-Zyklus massenhaft Images zieht, kann zu Spitzenzeiten an die Limits stoßen. Das führt zu stillen Pipeline-Fehlern, die im schlimmsten Fall einen kritischen Sicherheitspatch verzögern. Die Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin) und die europäische DORA-Verordnung verlangen von solchen Instituten, genau diese Abhängigkeiten von IKT-Drittanbietern zu dokumentieren und Ausstiegsstrategien vorzuhalten.
Europäische öffentliche Verwaltungen sind häufig an interne Leitlinien zur digitalen Souveränität gebunden. In Deutschland treibt das Zentrum für Digitale Souveränität der Öffentlichen Verwaltung (ZenDiS) mit der Plattform openCode den Einsatz quelloffener, selbst betriebener Entwicklungswerkzeuge voran, und Schleswig-Holstein hat den schrittweisen Umstieg seiner Landesverwaltung auf Open Source beschlossen. Gitea Packages oder Forgejo erlaubt es einem Dienstleister der öffentlichen Hand, solche Anforderungen zu erfüllen, ohne auf moderne Container-Automatisierung zu verzichten – etwas, das ein Docker-Business-Vertrag vertraglich nicht garantieren kann.
Betriebsaufwand und reale Kosten
Das Selbsthosten von Gitea Packages ist nicht aufwandsfrei. Jemand im Team muss die Verantwortung dafür übernehmen, den Server zu patchen, Backups zu verwalten und den Speicherverbrauch zu überwachen, wenn sich Images ansammeln. Für Teams ohne Erfahrung in der Systemadministration kann diese Lernkurve einige Stunden Wartung pro Monat bedeuten, die es bei einem verwalteten Dienst wie Docker Hub schlicht nicht gibt. Aufbewahrungsrichtlinien für alte Image-Versionen sollten von Anfang an konfiguriert werden, damit der Speicher nicht unbemerkt vollläuft. Wer diesen Aufwand scheut, findet bei europäischen Anbietern auch verwaltete Gitea- oder Forgejo-Instanzen, die Betrieb und Updates übernehmen und dennoch in der EU bleiben.
Im Gegenzug beseitigt dieser Aufwand vollständig das Risiko, dass eine einseitige Geschäftsentscheidung – eine Preisänderung, ein strengeres Pull-Limit oder eine Kontosperrung durch einen automatisierten Moderationsalgorithmus – die Deployment-Pipeline der Organisation ohne Vorwarnung unterbricht. Für Teams mit dedizierten DevOps-Kapazitäten zahlt sich dieser Tausch mittelfristig in der Regel aus. Ein sinnvoller Zwischenschritt für Teams, die noch nicht vollständig selbst hosten wollen, ist ein Pull-Through-Cache vor Docker Hub auf eigener Infrastruktur. Er beseitigt die Abhängigkeit von der Upstream-Registry für neue Images nicht, schützt die Pipeline aber vor vorübergehenden Limits und Ausfällen und verschafft Zeit, eine umfassendere Migration zu planen.
Kaufberatung: welche Container-Registry wählen
Schritt eins: Inventarisieren Sie, welche Images Ihre Organisation tatsächlich nutzt, und trennen Sie öffentliche Basis-Images von proprietären, selbst gebauten Images. Schritt zwei: Bewerten Sie, welchen regulatorischen Anforderungen Sie unterliegen – Cyber Resilience Act, NIS2, DORA oder Vorgaben öffentlicher Auftraggeber. Schritt drei: Prüfen Sie, ob Sie Kapazitäten für den Betrieb eines eigenen Servers haben oder einen verwalteten europäischen Anbieter benötigen. Schritt vier: Richten Sie Image-Signierung mit Cosign ein, unabhängig davon, welche Registry Sie wählen, damit die Integrität jedes Images vom Commit bis zur Produktion nachweisbar ist. Schritt fünf: Spiegeln Sie kritische Basis-Images in mindestens zwei unabhängig betriebene Registries, um den Ausfallradius eines einzelnen Anbieters zu begrenzen.
Für ein persönliches Projekt oder ein junges Start-up ohne Ressourcen für eigene Infrastruktur bleibt Docker Hub die pragmatischste Wahl, insbesondere für öffentliche Images. Verarbeitet Ihre Organisation kritische Software oder proprietären Code oder muss sie strenge Rückverfolgbarkeitsanforderungen erfüllen, ist Gitea Packages oder Forgejo auf einem europäischen Server – etwa bei Hetzner in Deutschland oder Scaleway in Frankreich – die strukturell solidere Lösung. Viele Organisationen fahren mit einem Hybridmodell am besten: Docker Hub für öffentlich geprüfte Basis-Images, eine private, selbst gehostete Registry für alles Eigene. Halten Sie die Entscheidung schriftlich fest – warum diese Registry, was eine Neubewertung auslösen würde und wer dafür verantwortlich ist. Diese kleine Dokumentationsgewohnheit verhindert, dass Infrastrukturentscheidungen eines längst ausgeschiedenen Gründungsingenieurs jahrelang unhinterfragt bestehen bleiben.
Fazit: Wer kontrolliert Ihre Software-Lieferkette?
Docker Hub und Gitea Packages konkurrieren nicht nur über Funktionen. Sie stehen für zwei unterschiedliche Machtmodelle: die effiziente Zentralisierung eines US-Unternehmens auf der einen Seite, die prüfbare Dezentralisierung freier Software auf der anderen. Keine der beiden Optionen stellt aus geografischen Gründen ein demokratisches Risiko dar – anders als Registries unter autoritären Rechtsordnungen wie der chinesischen. Sie unterscheiden sich aber grundlegend darin, wie viel Kontrolle Ihre Organisation über ein kritisches Stück ihrer Infrastruktur abgibt. Unsere Empfehlung als Democratic Market: Nutzen Sie Docker Hub dort, wo es um öffentliche, von der Gemeinschaft geprüfte Images geht, und betreiben Sie für alles Proprietäre und Geschäftskritische eine eigene Gitea- oder Forgejo-Registry in einem EU-Land mit hohem Demokratiewert. Wer hier sorgfältig wählt, entscheidet buchstäblich darüber, wer die Schlüssel zur eigenen Software in der Hand hält.