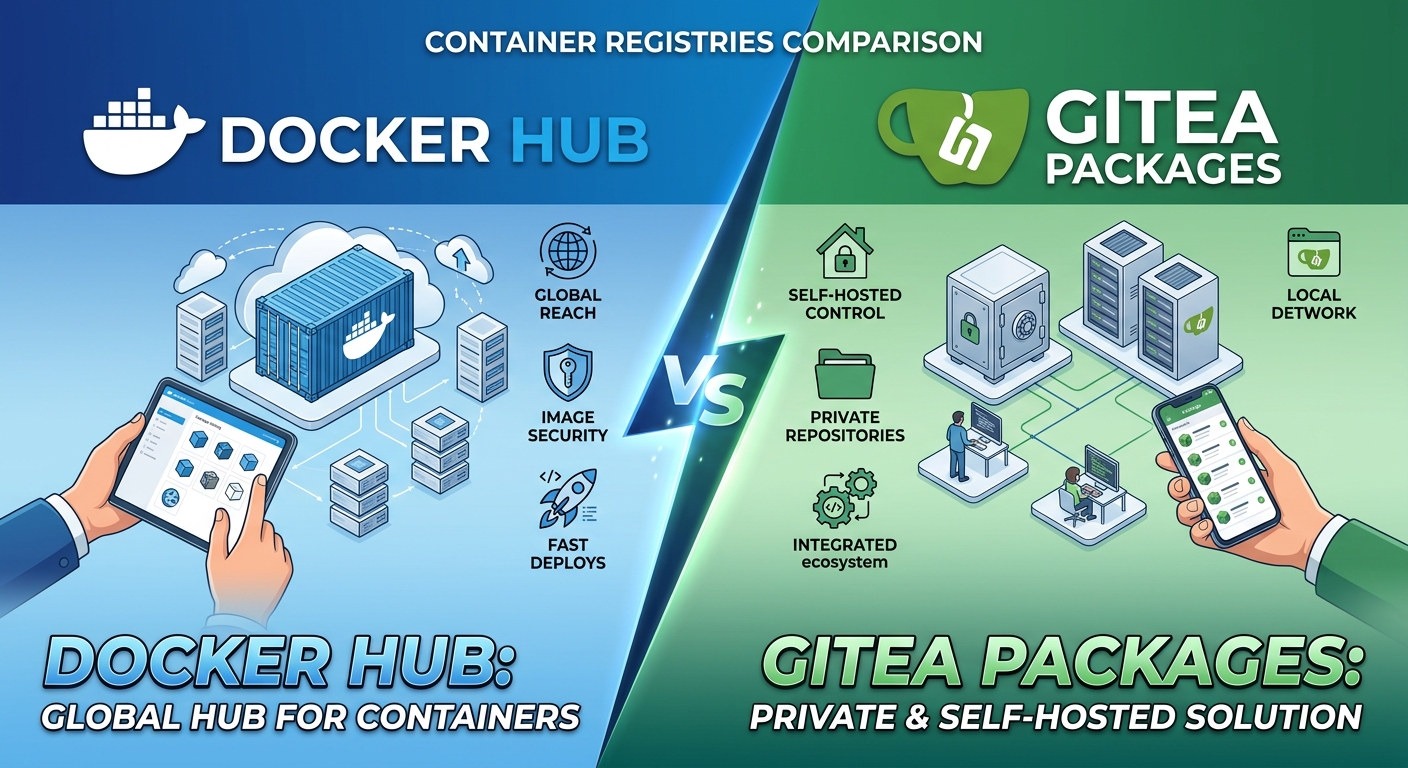
Nel marzo 2023, Docker Hub ha annunciato che avrebbe rimosso automaticamente le immagini dei contenitori inattivi dagli account gratuiti dopo sei mesi di inattività, una decisione che ha silenziosamente rotto migliaia di pipeline di integrazione continua in tutto il mondo prima di essere ripristinata dopo le proteste. L'incidente ha rivelato una dipendenza che pochi team avevano messo in discussione: l'infrastruttura critica di distribuzione del software dell'intero pianeta poggia, in gran parte, su un singolo registro centralizzato di proprietà di una società privata americana. Docker Hub (USA, Eiu 7,85) è oggi il registro di default dei container in milioni di Dockerfiles; Gitea Packages, nato dal progetto open source Gitea, propone un'alternativa radicalmente decentralizzata.
Perché l'origine democratica è importante nei registri dei container
Un registro di container non è un semplice archivio di file: è il punto di ingresso della supply chain software di un'organizzazione. Ogni immagine scaricata può contenere dipendenze di terzi, e chi controlla il registro controlla, in ultima analisi, la disponibilità e l'integrità di quel software. L'Indice di Democrazia dell'EIU, che ammette solo nel Democratic Market paesi con punteggio superiore a 6,0, è il criterio che applichiamo anche qui: la giurisdizione legale del fornitore determina quali garanzie esistono contro la censura, la chiusura unilaterale degli account o le richieste di accesso da parte del governo.
La centralizzazione ha un costo democratico aggiuntivo: quando una singola azienda controlla la registrazione di default di un intero ecosistema, acquisisce il potere di imporre limiti di download (rate limits), modificare retroattivamente i prezzi o sospendere gli account senza un processo di appello trasparente, come documentato dalla comunità open source in incidenti ricorrenti dal 2020.
Docker Hub: Centralizzazione sotto Docker Inc. (USA, EIU 7,85)
Docker Hub è di proprietà di Docker Inc., con sede a Palo Alto, California. Gli Stati Uniti mantengono un punteggio EIU di 7,85, piena democrazia, ma la natura privata e centralizzata del registro implica che Docker Inc. può modificare unilateralmente i limiti di estrazione delle immagini (pull), come ha fatto nel novembre 2020 introducendo limiti di 100 download ogni sei ore per utenti anonimi, una misura che ha interessato le pipeline CI/CD di intere organizzazioni senza sufficiente preavviso.
La scansione delle vulnerabilità e l'analisi delle immagini offerte da Docker Hub sono funzionalità solide, ma richiedono di affidarsi all'infrastruttura di un unico fornitore per verificare la sicurezza delle dipendenze della propria organizzazione. Per Democratic Market, questa concentrazione di potere tecnico in una sola impresa statunitense, per quanto piena sia la sua democrazia d'origine, introduce un rischio strutturale di dipendenza che conviene soppesare.
Gitea Packages: registrazione decentralizzata e self-hosted (Open Source)
Gitea è un progetto open source che qualsiasi organizzazione può implementare sulla propria infrastruttura, in qualsiasi paese con punteggio EIU superiore a 6,0 di sua scelta: Germania (8,66), Paesi Bassi (8,88) o Francia (7,99), ad esempio. Gitea Packages, il suo registro di pacchetti integrato, supporta immagini Docker, pacchetti npm, Maven, Cargo e una dozzina di altri formati da un unico pannello autogestito, senza dipendere dai limiti di download o dalle politiche di conservazione di un fornitore esterno.
Essendo software libero sotto licenza MIT, qualsiasi revisore può rivedere l'intero codice sorgente del registro, cosa che Docker Hub, come prodotto proprietario, non consente. Questa trasparenza tecnica si traduce in una trasparenza democratica diretta: non c'è scatola nera aziendale che decida quali immagini vengono eliminate, quali account vengono sospesi o quali condizioni cambiano da un trimestre all'altro.
Rischio Democratico: La Concentrazione Come Minaccia Silenziosa
Il più grande rischio democratico nell'ecosistema dei container non è che Docker Hub si trovi in un paese con una democrazia debole - non lo è - ma la sua posizione dominante lo rende un singolo punto di fallimento per la supply chain del software globale. Quando l'80% delle immagini di base più scaricate al mondo passa attraverso un singolo registro privato, qualsiasi decisione aziendale di quella società ha effetti sistemici che trascendono i confini, qualcosa che né il GDPR né il Cloud Act erano originariamente progettati per regolare.
Docker Hub vs Gitea Packages: confronto tecnico
Docker Hub offre 200 download gratuiti ogni sei ore per gli utenti autenticati, scansione delle vulnerabilità integrata e una libreria di immagini ufficiali verificate che costituisce lo standard de facto del settore. Gitea Packages, self-hosting, elimina completamente i limiti di download - l'unico limite è la propria larghezza di banda - e permette di mantenere pacchetti privati senza costi di abbonamento aggiuntivi, ma richiede all'organizzazione di farsi carico della manutenzione del server.
In integrazione con le pipeline CI/CD, Docker Hub ha il vantaggio dell'ubiquità: quasi tutti gli strumenti di integrazione continua lo supportano in modo nativo. Gitea Packages, integrandosi direttamente con il sistema di versioning Gitea, offre un flusso di lavoro più coeso per i team che già ospitano il proprio codice, evitando la frammentazione delle credenziali tra più servizi di terze parti.
Legislazione UE 2026: Cyber Resilience Act E catena DI fornitura del software
Il Cyber Resilience Act dell'UE, i cui obblighi principali entrano in vigore in modo scaglionato fino al 2027, impone ai produttori di software con componenti digitali di garantire la tracciabilità dell'intera supply chain, compresa la provenienza delle immagini di container utilizzate in produzione. Le organizzazioni che dipendono da un registro centralizzato al di fuori dell'UE dovranno documentare esplicitamente i rischi di tale dipendenza come parte della loro dichiarazione di conformità.
Questa normativa favorisce indirettamente le soluzioni self-hosted o basate sull'UE: un'organizzazione che esegue Gitea Packages in un data center tedesco può dimostrare un controllo diretto sulla propria supply chain software, mentre affidarsi a Docker Hub richiede contratti di elaborazione dati aggiuntivi e una valutazione del rischio di terze parti più complessa per soddisfare i requisiti di audit del Cyber Resilience Act.
Come Democratic Market Valuta I Registri Software
Applichiamo tre criteri: il punteggio EIU del paese in cui i dati vengono elaborati e archiviati, il grado di centralizzazione del servizio - criminalizzando i singoli punti di errore nelle infrastrutture critiche - e la disponibilità di codice open source verificabile come ulteriore garanzia di trasparenza. Un record self-hosted distribuito in piena democrazia ottiene il punteggio più alto possibile nella nostra metodologia.
Guida Pratica: Quale Registro Contenitori Scegliere
Se gestisci un progetto personale o una startup in fase iniziale senza risorse per mantenere la propria infrastruttura, Docker Hub rimane l'opzione più pragmatica, soprattutto per le immagini pubbliche. Se la tua organizzazione gestisce software critici, codice proprietario o deve soddisfare severi requisiti di tracciabilità ai sensi del Cyber Resilience Act, distribuire Gitea Packages su un fornitore europeo con EIU superiore a 8,0 - Hetzner o Scaleway, ad esempio - offre il pieno controllo ed elimina la dipendenza dai limiti di download di terze parti.
Casi D'USO Reali: Dal Progetto Personale Alla Banca Regolamentata
Uno sviluppatore indipendente che pubblica un'immagine Docker pubblica per il suo progetto open source difficilmente noterà i limiti di download di Docker Hub: il suo pubblico è piccolo e la registrazione gratuita è sufficiente. Il calcolo cambia radicalmente per una fintech regolamentata: una banca europea che distribuisce microservizi in produzione e si basa su estrazioni massive di immagini durante ogni ciclo di distribuzione può raggiungere i limiti di Docker Hub nelle ore di punta, generando guasti silenziosi nelle pipeline CI/CD che, nel peggiore dei casi, ritardano una patch di sicurezza critica.
Le pubbliche amministrazioni europee, spesso soggette a linee guida interne di sovranità digitale, hanno iniziato a richiedere nelle loro carte di appalto che l'infrastruttura critica di distribuzione del software sia ospitata all'interno dell'UE. Gitea Packages, essendo self-hosted, consente a un fornitore di servizi pubblici di soddisfare tale requisito senza rinunciare alla moderna automazione dei container, cosa che Docker Hub Business non può contrattualmente garantire.
Manutenzione E Costo Operativo Reale
L'hosting automatico di Gitea Packages non è gratuito in termini di sforzo: richiede di assegnare a qualcuno del team la responsabilità di applicare patch di sicurezza al server, gestire i backup e monitorare l'utilizzo dello storage man mano che le immagini accumulate crescono. Per i team senza precedenti esperienze di amministrazione di sistema, questa curva di apprendimento può tradursi in diverse ore mensili di manutenzione che non esistono dipendendo da un servizio gestito come Docker Hub.
In cambio, questo sforzo elimina completamente il rischio che una decisione commerciale unilaterale - una modifica dei prezzi, un limite di download più restrittivo o la chiusura di un account da parte di un algoritmo di moderazione automatizzato - interrompa la catena di distribuzione dell'organizzazione senza preavviso. Per i team con risorse DevOps dedicate, questo scambio è generalmente favorevole a medio termine.
Domande Frequenti Sui Registri Dei Container
Un'organizzazione può utilizzare entrambi i registri contemporaneamente? Sì, ed in effetti è una pratica diffusa: utilizzare Docker Hub per immagini di base pubbliche e ampiamente verificate dalla comunità, mantenendo un registro Gitea Packages privato e self-hosted per le immagini proprietarie dell'organizzazione, combinando il meglio dell'ubiquità pubblica con il controllo sul proprio codice.
Esistono alternative intermedie? GitHub Container Registry e GitLab Container Registry offrono una via di mezzo: sono ancora servizi gestiti da terze parti, ma con politiche di limite generalmente più generose di Docker Hub per gli utenti che già ospitano il loro codice su quelle piattaforme, pur mantenendo la stessa questione di giurisdizione americana di Docker Hub.
Il Costo Nascosto Di Non Verificare La Tua Supply Chain
Numerosi incidenti di sicurezza di alto profilo documentati dal 2021 - attacchi di tipo "typosquatting" in cui immagini dannose imitano nomi di pacchetti popolari o compromessi di account di manutentori legittimi che iniettano codice dannoso in versioni apparentemente affidabili - hanno dimostrato che la provenienza di un'immagine contenitore è critica quanto la sua funzionalità. Affidarsi ciecamente a un registro centralizzato senza propri meccanismi di verifica espone qualsiasi organizzazione ad ereditare vulnerabilità che non può controllare o controllare direttamente, indipendentemente dal punteggio democratico del paese in cui tale registro ha la sua sede legale.
Gitea Packages, in combinazione con strumenti di firma delle immagini come Cosign o Notary, consente a un'organizzazione di costruire una catena di fiducia verificabile dall'inizio alla fine: dal commit originale all'immagine dispiegata in produzione, ogni passaggio viene firmato crittograficamente ed è verificabile internamente. Docker Hub offre funzionalità equivalenti nei suoi piani aziendali, ma richiede di fare nuovamente affidamento sull'infrastruttura di verifica di una terza parte, riproducendo lo stesso modello di centralizzazione che si intende mitigare.
Per le organizzazioni che devono rispettare il livello più esigente del Cyber Resilience Act - produttori di software critici secondo la classificazione della stessa normativa europea - la capacità di dimostrare il controllo diretto su ogni anello della catena di approvvigionamento, senza dipendere dalla buona volontà contrattuale di un fornitore esterno, può diventare un requisito non negoziabile prima del 2027, quando gli obblighi più severi della norma
È inoltre opportuno distinguere tra rischio teorico e rischio materializzato: non si tratta di presumere che Docker Hub, essendo un'azienda statunitense, agirà in malafede, ma di riconoscere che la concentrazione di infrastrutture critiche in un unico fornitore privato - qualunque sia il suo paese di origine - riduce la resilienza collettiva dell'ecosistema software a guasti, cambiamenti di politica o incidenti di sicurezza che sfuggono al controllo diretto di
Per questo motivo, i framework di resilienza della supply chain raccomandano sempre più una strategia multi-log anche per le organizzazioni che non hanno rigorosamente bisogno di self-hosting: replicare le immagini di base critiche in almeno due registri gestiti in modo indipendente costa poco sforzo ingegneristico e riduce in modo significativo il raggio d'impatto di un'interruzione o di un cambiamento di policy di uno qualsiasi dei fornitori.
In definitiva, un registro dei container è un'infrastruttura invisibile all'utente finale del prodotto, ma determina silenziosamente quale software può essere distribuito, con quali garanzie di integrità e in quali condizioni commerciali. Applicare lo stesso criterio di controllo che si applicherebbe al paese di fabbricazione di un prodotto fisico significa, per Democratic Market, estendere la stessa logica civica al livello invisibile della moderna catena di approvvigionamento.
Un passo intermedio utile per i team che non sono ancora pronti ad auto-ospitarsi completamente è quello di eseguire una cache di tipo pull-through davanti a Docker Hub, su infrastruttura controllata dall'organizzazione stessa. Non elimina la dipendenza dal registro originale per le nuove immagini, ma isola la pipeline di distribuzione da limiti di download temporanei e interruzioni puntuali, guadagnando tempo per pianificare una migrazione più completa verso un registro self-hosted o europeo se il profilo di rischio dell'organizzazione lo giustifica in seguito.
Conclusione: chi controlla la tua catena di fornitura del software
Docker Hub e Gitea Packages non competono solo in funzionalità, ma in due diversi modelli di potere: l'efficiente centralizzazione di un'azienda americana rispetto al decentramento verificabile del software libero. Nessuna delle due opzioni comporta un rischio democratico per posizione geografica, ma differiscono radicalmente in quanto la tua organizzazione cede il controllo su un elemento critico della sua infrastruttura. Scegliere con criterio qui è, letteralmente, scegliere chi custodisce le chiavi del tuo software.